خلاصهٔ کاربردی: IPv6 نسل ششم پروتکل اینترنت است که از آدرسهای ۱۲۸ بیتی استفاده میکند. برای راهاندازی درست آن در یک شبکه، باید پیشوند آدرسدهی، روش تخصیص آدرس، مسیریابی، DNS و سیاستهای امنیتی همزمان برنامهریزی شوند. فعالکردن IPv6 بهتنهایی به معنی آمادهبودن شبکه برای استفادهٔ امن و کامل از آن نیست.
با افزایش تعداد رایانهها، تلفنهای همراه، سرورها، دوربینها و تجهیزات اینترنت اشیا، محدودیت فضای آدرسدهی IPv4 آشکارتر شده است. IPv6 برای فراهمکردن فضای آدرسدهی بسیار بزرگتر و بهبود مقیاسپذیری معماری اینترنت توسعه یافته است. در این راهنما با ساختار آدرسهای IPv6، روش تخصیص و پیکربندی، دستورات بررسی در ویندوز و لینوکس و نکات مهم امنیتی آشنا میشوید.
IPv6 چیست و چه تفاوتی با IPv4 دارد؟
IPv6 مخفف Internet Protocol version 6 است. این پروتکل مانند IPv4 وظیفهٔ آدرسدهی و انتقال بستههای IP میان شبکهها را بر عهده دارد، اما طول آدرس در آن از ۳۲ بیت به ۱۲۸ بیت افزایش یافته است. به همین دلیل فضای آدرسدهی IPv6 بسیار بزرگتر است و طراحی سلسلهمراتبی آدرسها و تخصیص پیشوندها را آسانتر میکند.
IPv6 جایگزینی نیست که لزوماً در یک روز و در تمام زیرساختها اجرا شود. بسیاری از سازمانها برای مدتی IPv4 و IPv6 را همزمان نگه میدارند و سرویسها را مرحلهبهمرحله منتقل میکنند.
| ویژگی | IPv4 | IPv6 |
|---|---|---|
| طول آدرس | ۳۲ بیت | ۱۲۸ بیت |
| نمایش معمول | اعداد دهدهی با نقطه؛ مانند 192.0.2.10 | گروههای هگزادسیمال با دونقطه |
| فضای آدرسدهی | محدودتر | بسیار گستردهتر |
| پخش همگانی (Broadcast) | در برخی شبکهها و کاربردها وجود دارد | Broadcast ندارد؛ از Multicast استفاده میشود |
| پیکربندی خودکار | معمولاً DHCPv4 یا تنظیم دستی | SLAAC، DHCPv6 یا تنظیم دستی |
| نیاز به NAT برای صرفهجویی در آدرس | در بسیاری از شبکهها رایج است | برای صرفهجویی در آدرس بهطور معمول ضروری نیست |
ساختار آدرس IPv6 و روش کوتاهنویسی
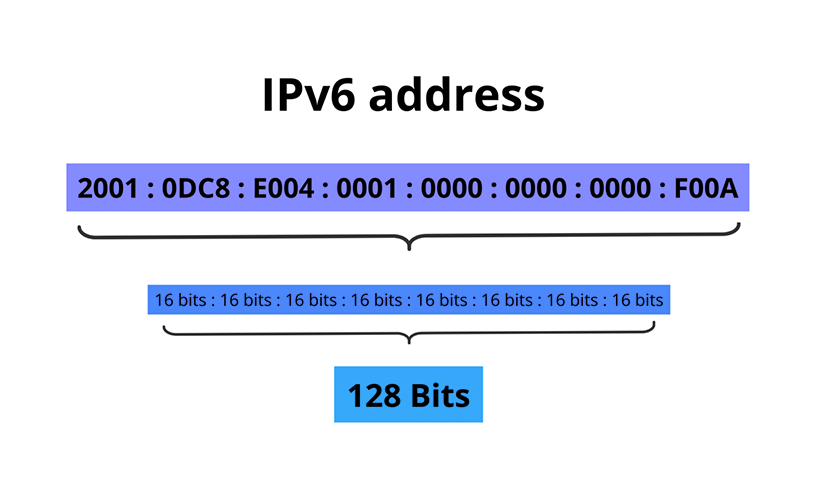
آدرس IPv6 از ۱۲۸ بیت تشکیل شده و معمولاً در قالب هشت گروه هگزادسیمال نمایش داده میشود. هر گروه ۱۶ بیت دارد و گروهها با دونقطه از هم جدا میشوند. برای خوانایی بهتر، میتوان صفرهای ابتدایی هر گروه را حذف کرد و یک بار در هر آدرس، یک دنبالهٔ پیوسته از گروههای صفر را با :: نشان داد.
برای مثال، شکل کامل و کوتاهشدهٔ زیر به یک آدرس اشاره میکنند:
2001:0db8:0001:0000:0000:0000:0000:0025
2001:db8:1::25
پیشوند 2001:db8::/32 برای نمونهها و مستندات در نظر گرفته شده است؛ آن را بهعنوان آدرس عمومی واقعی سازمان در شبکهٔ عملیاتی استفاده نکنید. پسوند /64 در مثال 2001:db8:1:2::25/64 طول پیشوند شبکه را مشخص میکند.
انواع مهم آدرسهای IPv6
- Global Unicast: آدرسهایی که برای مسیریابی عمومی در اینترنت در نظر گرفته میشوند؛ قابلدسترسیبودن واقعی آنها به مسیریابی و سیاستهای شبکه هم بستگی دارد.
- Link-Local: آدرسهای محدودهٔ لینک با پیشوند
fe80::/10که برای ارتباطهای محلی و برخی عملیات ضروری IPv6 استفاده میشوند. این آدرسها بهتنهایی برای ارتباط مستقیم از طریق اینترنت مناسب نیستند. - Unique Local: آدرسهای مخصوص استفادهٔ داخلی با محدودهٔ
fc00::/7؛ در شبکههای خصوصی معمولاً زیرمجموعهٔfd00::/8دیده میشود. - Multicast: آدرسهایی با پیشوند
ff00::/8برای ارسال بسته به گروهی از مقصدها. IPv6 از Broadcast استفاده نمیکند. - Anycast: یک آدرس میتواند روی چند رابط شبکه تنظیم شود و مسیریابی، بسته را به یکی از مقصدهای مناسب برساند.
برای جزئیات معماری آدرسها میتوانید به استاندارد RFC 4291 مراجعه کنید.
برنامهریزی پیشوند و زیرشبکه در IPv6
در شبکهٔ سازمانی، تخصیص آدرس باید بر اساس پیشوندی انجام شود که شرکت ارائهدهندهٔ اینترنت یا تیم بالادستی در اختیار سازمان قرار داده است. سپس این فضا میان VLANها، شبکههای کاربران، سرورها، مدیریت تجهیزات و سایر بخشها تقسیم میشود.
- پیش از تخصیص آدرس، پیشوند واقعی دریافتی از ارائهدهنده را مشخص کنید.
- برای هر VLAN یا شبکهٔ لایهٔ سه، یک طرح آدرسدهی روشن، مستند و قابل توسعه داشته باشید.
- در شبکههای LAN معمولاً زیرشبکهٔ
/64انتخاب استانداردی است؛ استثناها را تنها با دلیل فنی و بر اساس نوع لینک تعیین کنید. - آدرسهای مدیریتی، سرورها و سرویسهای مهم را طبق سیاست سازمان مستند کنید و برای نامگذاری و DNS نیز برنامه داشته باشید.
- از انتخاب تصادفی پیشوند یا استفاده از بازههای رزروشدهٔ مستندسازی در محیط عملیاتی خودداری کنید.
تخصیص خودکار آدرس: SLAAC و DHCPv6
در IPv6 دو روش رایج برای پیکربندی خودکار دستگاهها وجود دارد. انتخاب روش به نیاز شبکه، تجهیزات، سیاست ثبت آدرسها و نحوهٔ مدیریت سرویسها بستگی دارد.
SLAAC چیست؟
در روش Stateless Address Autoconfiguration یا SLAAC، دستگاه اطلاعات لازم را از پیامهای Router Advertisement دریافت میکند و بر اساس پیشوند اعلامشده میتواند آدرس خود را پیکربندی کند. بررسی یکتایی آدرس نیز بخشی از فرایند پیکربندی است. جزئیات این سازوکار در RFC 4862 توضیح داده شده است.
DHCPv6 چه کاربردی دارد؟
DHCPv6 میتواند آدرسها، پیشوندها و اطلاعات پیکربندی پشتیبانیشده را بهصورت مدیریتشده در اختیار دستگاهها قرار دهد. این سرویس بسته به طراحی شبکه میتواند همراه با SLAAC یا بهتنهایی برای نیازهای مشخص استفاده شود. توجه کنید که در طراحی معمول IPv6، اطلاعات روتر پیشفرض از Router Advertisement به دست میآید؛ نباید فرض کرد که DHCPv6 بهتنهایی همیشه تمام تنظیمات لازم، از جمله دروازهٔ پیشفرض، را ارائه میکند.
استاندارد جاری DHCPv6 در RFC 9915 آمده است که در ژانویهٔ ۲۰۲۶ منتشر شد و RFC 8415 را جایگزین کرد.
بررسی IPv6 در ویندوز
ابتدا وضعیت واقعی شبکه و آدرسهای دستگاه را بررسی کنید. در Command Prompt یا PowerShell میتوانید از فرمانهای زیر استفاده کنید:
ipconfig /all
ping -6 2606:4700:4700::1111
tracert -6 2606:4700:4700::1111
در PowerShell نیز این دستور آدرسها و مسیرهای IPv6 را نمایش میدهد:
Get-NetIPAddress -AddressFamily IPv6
Get-NetRoute -AddressFamily IPv6
اگر تست یک مقصد عمومی ناموفق بود، بهتنهایی نمیتوان نتیجه گرفت که IPv6 در دستگاه پیکربندی نشده است. فایروال، اتصال ارائهدهنده، مسیریابی، DNS و سیاست مقصد میتوانند روی نتیجه اثر بگذارند؛ هر عامل را جداگانه بررسی کنید.
بررسی IPv6 در لینوکس
در توزیعهای رایج لینوکس، ابزار ip برای بررسی رابطها و مسیرهای IPv6 کاربرد دارد:
ip -6 addr show
ip -6 route show
ping -6 2606:4700:4700::1111
traceroute -6 2606:4700:4700::1111
در صورت نصبنبودن ابزار traceroute، باید آن را مطابق روش مدیریت بستهٔ همان توزیع نصب کنید. خروجی آدرسها، مسیر پیشفرض و وضعیت رابط شبکه را با تنظیمات روتر و ارائهدهنده مقایسه کنید. برای تغییر تنظیمات دائمی، فایلهای شبکهٔ سیستمعامل یا ابزار مدیریتی مورد استفاده در همان توزیع را به کار ببرید؛ تغییرهای موقت خط فرمان ممکن است پس از راهاندازی مجدد از بین بروند.
مسیریابی و DNS در IPv6
وجود آدرس روی یک رابط بهتنهایی دسترسی به مقصد را تضمین نمیکند. باید مسیر مناسب، روتر پیشفرض و تنظیمات DNS نیز وجود داشته باشند. در شبکههای سازمانی، پروتکلهای مسیریابی و تجهیزات میانی باید IPv6 را پشتیبانی کنند و فهرست کنترل دسترسی آنها نیز متناسب با طرح جدید بازبینی شود.
برای سرویسهای قابل دسترسی از طریق IPv6، رکورد DNS نوع AAAA اهمیت دارد. پس از افزودن رکورد، پاسخ DNS، گواهی TLS، فایروال، توازن بار، پایش سرویس و مسیر برگشت را هم بررسی کنید. فعال بودن IPv4 یا وجود رکورد A تضمین نمیکند که مسیر IPv6 نیز بهدرستی کار کند.
روشهای مهاجرت از IPv4 به IPv6
- Dual Stack: سیستمها و تجهیزات هر دو پروتکل IPv4 و IPv6 را همزمان اجرا میکنند. این روش به سازگاری هر دو مسیر نیاز دارد، اما امکان انتقال تدریجی سرویسها را فراهم میکند.
- Tunneling: بستههای یک پروتکل از مسیر یا زیرساختی عبور داده میشوند که بهصورت بومی آن پروتکل را حمل نمیکند. استفاده از تونل باید با توجه به امنیت، سربار و پیچیدگی عیبیابی ارزیابی شود.
- NAT64 و DNS64: در برخی طراحیها به کلاینتهای IPv6-only اجازه میدهند به سرویسهای IPv4 دسترسی پیدا کنند. این سازوکار به معنی حذف همهٔ مسائل سازگاری یا جایگزینی برای برنامهریزی کامل مهاجرت نیست.
IPv6 در همهٔ شرایط به NAT برای صرفهجویی در آدرس نیاز ندارد؛ با این حال، این موضوع به معنی حذف فایروال یا مجازشدن همهٔ ارتباطهای ورودی نیست. برای بررسی دقیقتر این تفاوت و موارد استفادهٔ NAT64، مقالهٔ «چرا در IPv6 معمولاً به NAT نیاز نداریم؟» را نیز بخوانید. استاندارد RFC 6146 عملکرد NAT64 حالتدار را توضیح میدهد.
نکات امنیتی ضروری در شبکهٔ IPv6
IPv6 بهطور خودکار شبکه را امنتر نمیکند. در صورت فعالشدن پروتکل بدون بازبینی قواعد فایروال و نظارت، ممکن است مسیر ارتباطی تازهای ایجاد شود که سیاستهای امنیتی IPv4 آن را پوشش نمیدهند.
- قواعد فایروال ورودی و خروجی را برای IPv6 نیز تعریف و آزمایش کنید؛ سیاستهای IPv4 بهصورت خودکار جایگزین آنها نیستند.
- پیامهای ضروری ICMPv6 را بیهدف مسدود نکنید؛ Neighbor Discovery و کشف MTU مسیر برای عملکرد شبکه اهمیت دارند.
- در شبکههای لایهٔ دو، در صورت پشتیبانی تجهیزات، تهدیدهای مرتبط با Router Advertisement و DHCPv6 را با کنترلهای مناسب مانند RA Guard و DHCPv6 Shield مدیریت کنید.
- از جداسازی VLANها، محدودسازی دسترسی مدیریتی، کنترل مسیرهای ورودی، ثبت رویدادها و پایش ترافیک IPv6 غافل نشوید.
- پیش از انتشار سرویس، DNS، گواهی TLS، کنترل دسترسی، مسیر برگشت و امکان ثبت و مشاهدهٔ رخدادها را آزمایش کنید.
- فرض نکنید هر آدرس عمومی IPv6 الزاماً از اینترنت قابل دسترسی است؛ مسیریابی و سیاستهای فیلترینگ همچنان تعیینکنندهاند.
چکلیست پیادهسازی IPv6 در سازمان
- موجودی روترها، سوئیچها، فایروالها، سرورها، سیستمعاملها و نرمافزارهای حساس را تهیه کنید.
- پشتیبانی ارائهدهندهٔ اینترنت، پیشوند تخصیصیافته، رکوردهای DNS و مسیرهای مورد نیاز را تأیید کنید.
- طرح آدرسدهی و تقسیم پیشوندها را برای VLANها و بخشهای سازمان مستند کنید.
- روش تخصیص آدرس و نقش SLAAC و DHCPv6 را با توجه به نیاز شبکه انتخاب کنید.
- یک بخش آزمایشی انتخاب کنید و اتصال، مسیریابی، DNS، سرویسهای کاربردی و سیاستهای امنیتی را بررسی کنید.
- پایش، ثبت رویداد، فرایند عیبیابی و برنامهٔ بازگشت به وضعیت قبلی را پیش از گسترش پیادهسازی آماده کنید.
- سرویسها را مرحلهبهمرحله منتقل کنید و پس از هر مرحله، نتیجه و مشکلات باقیمانده را مستند کنید.
پرسشهای متداول دربارهٔ IPv6
آیا IPv6 همیشه سرعت اینترنت را افزایش میدهد؟
خیر. IPv6 معماری آدرسدهی گستردهتری فراهم میکند، اما سرعت واقعی به مسیر، کیفیت اتصال، تجهیزات، سرویس مقصد و نحوهٔ پیادهسازی بستگی دارد.
آیا میتوان IPv6 را در کنار IPv4 فعال نگه داشت؟
بله. Dual Stack یکی از روشهای رایج مهاجرت تدریجی است؛ البته باید مسیرها، DNS و قواعد امنیتی هر دو پروتکل جداگانه بررسی شوند.
آیا داشتن آدرس عمومی IPv6 یعنی دستگاه حتماً از اینترنت قابل دسترسی است؟
خیر. وجود آدرس بهتنهایی کافی نیست؛ مسیر مناسب و سیاستهای فایروال و فیلترینگ نیز تعیین میکنند که ارتباط برقرار شود یا نه.
آیا برای استفاده از IPv6 باید همهٔ تجهیزات شبکه را عوض کرد؟
نه لزوماً. بسیاری از تجهیزات جدید از IPv6 پشتیبانی میکنند؛ اما سازگاری روتر، فایروال، سوئیچ، سیستمعامل و سرویسها باید پیش از اجرا بررسی شود. تجهیزات قدیمی ممکن است به ارتقا یا جایگزینی نیاز داشته باشند.
جمعبندی
IPv6 تنها تغییر شکل آدرس نیست؛ پیادهسازی درست آن به برنامهریزی پیشوندها، تخصیص آدرس، مسیریابی، DNS، امنیت و پایش نیاز دارد. بهترین مسیر برای اغلب سازمانها، بررسی زیرساخت موجود، آزمایش در مقیاس محدود و گسترش مرحلهای همراه با کنترل امنیتی و مستندسازی است.