یکی از تفاوتهای مهم IPv6 با IPv4، تغییر در شیوهٔ آدرسدهی و کاهش نیاز به ترجمهٔ آدرس برای جبران کمبود آدرسهای عمومی است. در شبکههای مبتنی بر IPv4، فناوری NAT و بهویژه PAT به سازمانها اجازه میدهد چندین دستگاه از یک آدرس عمومی IPv4 برای دسترسی به اینترنت استفاده کنند. فضای آدرسدهی بسیار بزرگ IPv6 این ضرورت را از بین میبرد؛ با این حال، این موضوع به معنای حذف فایروال، بینیازی از سیاستهای امنیتی یا غیرضروری بودن تمام انواع ترجمهٔ آدرس در هر سناریو نیست.
برای انتخاب معماری مناسب شبکه، باید تفاوت بین ترجمهٔ آدرس، مسیریابی، کنترل دسترسی و امنیت را بشناسیم. در ادامه، دلیل کاهش نیاز به NAT در IPv6 و مواردی را بررسی میکنیم که هنوز به سازوکارهای ترجمه یا همزیستی IPv4 و IPv6 نیاز دارند.
چرا NAT در شبکههای IPv4 رایج شد؟
IPv4 از فضای آدرس ۳۲ بیتی استفاده میکند و در مجموع حدود ۴٫۳ میلیارد مقدار آدرس دارد؛ البته همهٔ این آدرسها برای تخصیص عمومی قابل استفاده نیستند. با گسترش اینترنت، تعداد دستگاهها و سرویسهای متصل افزایش پیدا کرد و کمبود آدرسهای عمومی به یکی از محدودیتهای مهم این پروتکل تبدیل شد.
در شبکههای متداول IPv4، دستگاههای داخلی معمولاً از محدودههای آدرس خصوصی استفاده میکنند. روتر مرزی با کمک NAT آدرس مبدأ یا مقصد بستهها را ترجمه میکند تا ارتباط بین شبکههای داخلی و بیرونی برقرار شود. در روش PAT نیز چند ارتباط میتوانند با استفاده از شمارهٔ پورتها از یک آدرس عمومی مشترک بهره ببرند.
این روش راهکاری عملی برای گسترش عمر IPv4 بوده است، اما نگهداری وضعیت ارتباطها، ثبت و تحلیل ترجمهها، عیبیابی برخی برنامهها و برقراری ارتباط ورودی میتواند پیچیدگی بیشتری ایجاد کند. این هزینهها از جمله دلایلی هستند که طراحی IPv6 تلاش میکند نیاز به ترجمهٔ عمومی آدرسها را کاهش دهد.
چرا IPv6 برای صرفهجویی در آدرسها به NAT نیاز ندارد؟
۱. فضای آدرسدهی ۱۲۸ بیتی
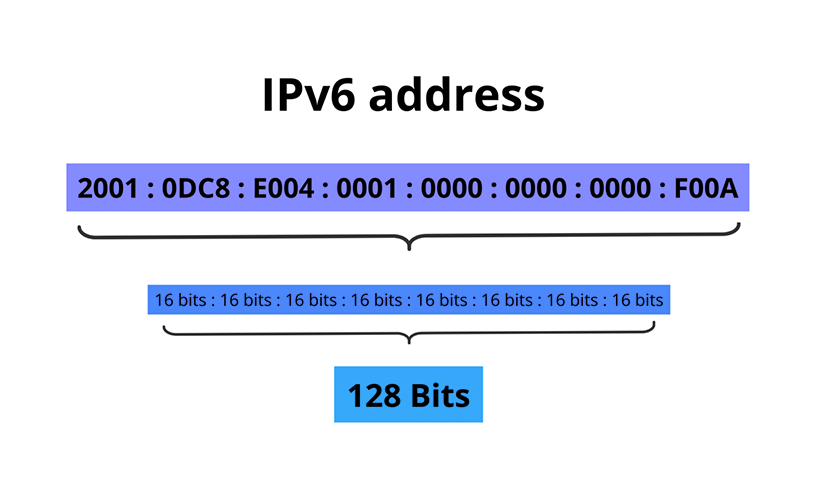
IPv6 از آدرسهای ۱۲۸ بیتی استفاده میکند؛ یعنی فضای آن شامل ۲ به توان ۱۲۸ مقدار آدرس است. این ظرفیت بسیار بزرگ امکان طراحی ساختارهای آدرسدهی سلسلهمراتبی و تخصیص پیشوندهای مناسب به سازمانها، زیرشبکهها و رابطهای شبکه را فراهم میکند. بنابراین معمولاً لازم نیست چندین دستگاه فقط به دلیل کمبود آدرس عمومی، پشت یک آدرس IPv4 مشترک پنهان شوند.
۲. کاهش موانع ارتباط مستقیم در سطح IP
در معماری IPv6، یک رابط شبکه میتواند آدرس مناسبی برای ارتباطات سراسری دریافت کند. این ویژگی امکان مسیریابی مستقیمتر را فراهم میکند و در صورت نیاز، ارائهٔ سرویسها و عیبیابی ارتباطات را سادهتر میسازد. البته دریافت یک آدرس سراسری بهتنهایی تضمین نمیکند که دستگاه از اینترنت قابل دسترسی باشد؛ مسیر شبکه و سیاستهای فایروال همچنان تعیینکنندهاند.
۳. کاهش پیچیدگیهای ناشی از ترجمهٔ آدرس
وقتی برای جبران کمبود آدرس به NAT نیاز نباشد، بخشی از پیچیدگی نگهداری جدولهای ترجمه و تطبیق ارتباطها نیز کاهش پیدا میکند. این موضوع میتواند بررسی مسیر بستهها، ثبت رخدادها و اتصال سرویسها را سادهتر کند. با این حال، مزیت واقعی به طراحی صحیح آدرسدهی، مسیریابی، DNS و کنترل دسترسی بستگی دارد؛ صرف فعالسازی IPv6 بهتنهایی تضمینکنندهٔ عملکرد بهتر نیست.
آیا در IPv6 هر دستگاه مستقیماً در معرض اینترنت قرار میگیرد؟
خیر. داشتن یک آدرس IPv6 با قابلیت مسیریابی سراسری با مجاز بودن ارتباط ورودی یکسان نیست. روتر، فایروال میزبان و تجهیزات امنیتی باید مشخص کنند چه ترافیکی اجازهٔ عبور دارد. در یک شبکهٔ سازمانی، معمولاً فقط ارتباطهایی باید پذیرفته شوند که برای سرویسها و نیازهای تجاری تعریف شدهاند.
یکی از اشتباهات رایج، اتکا به NAT بهعنوان تنها عامل محافظت در شبکهٔ IPv4 است. ترجمهٔ آدرس و فایروال دو وظیفهٔ متفاوت دارند. اگر در IPv6 از NAT استفاده نشود، باید همچنان سیاستهای فیلترینگ ورودی و خروجی، تفکیک شبکهها، ثبت رخدادها و کنترل دسترسی بهدرستی پیکربندی شوند. همچنین قوانین فایروال IPv4 را نباید بدون بررسی، معادل قوانین IPv6 فرض کرد.
تفاوت NAT با فایروال در امنیت شبکه
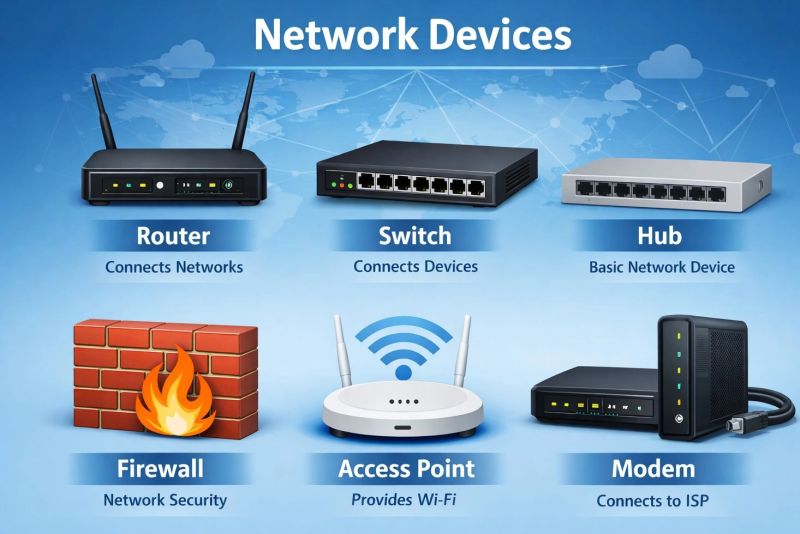
NAT وظیفهٔ ترجمهٔ اطلاعات آدرس در بستهها را بر عهده دارد؛ فایروال بر اساس مجموعهای از قوانین تعیین میکند کدام ارتباط مجاز یا مسدود باشد. بعضی روترهای NATدار بهصورت پیشفرض ارتباطهای ورودی ناخواسته را نیز فیلتر میکنند. این رفتار فیلترینگ، ویژگی سیاست امنیتی دستگاه است و نباید با خود عملیات ترجمهٔ آدرس اشتباه گرفته شود.
برای محافظت از شبکهٔ IPv6 میتوان از فایروال حالتمند، فهرستهای کنترل دسترسی، تفکیک VLANها و زیرشبکهها، محدودسازی سرویسهای مدیریتی، سامانههای تشخیص و پیشگیری از نفوذ و پایش پیوسته استفاده کرد. در طراحی سازمانی، قواعد IPv6 باید بهصورت مستقل بازبینی و آزمایش شوند تا مسیرهای ناخواسته باز نمانند.
NAT64 چیست و چرا در بعضی شبکههای IPv6 کاربرد دارد؟
اینکه IPv6 برای کمبود آدرس به NAT سنتی نیاز ندارد، به معنای بینیازی از تمام روشهای ترجمه نیست. NAT64 برای سناریویی متفاوت به کار میرود: زمانی که یک کلاینت فقط IPv6 دارد، اما لازم است با سروری که فقط IPv4 را پشتیبانی میکند ارتباط برقرار کند.
در معماری متداول NAT64، تجهیز ترجمه میان شبکهٔ IPv6 و شبکهٔ IPv4 قرار میگیرد. DNS64 نیز میتواند در بعضی طرحها به تولید پاسخ DNS مناسب برای دسترسی کلاینتهای IPv6-only به سرورهای IPv4-only کمک کند. این فناوری مسئلهٔ همزیستی دو پروتکل را حل میکند و هدف اصلی آن صرفهجویی در آدرسهای IPv6 نیست.
سازوکارهای دیگری مانند NPTv6 یا ترجمهٔ آدرس در IPv6 نیز برای نیازهای مشخص طراحی شدهاند، اما معمولاً نباید بهصورت پیشفرض جایگزین معماری صحیح آدرسدهی، مسیریابی و فایروال شوند. استفاده از آنها باید بر اساس الزام فنی روشن و بررسی پیامدهای عملیاتی انجام شود.
روشهای رایج مهاجرت از IPv4 به IPv6
Dual Stack یا پشتهٔ دوگانه
در روش Dual Stack، تجهیزات و سرویسها هر دو پروتکل IPv4 و IPv6 را پشتیبانی میکنند. این رویکرد امکان مهاجرت تدریجی را فراهم میکند، اما تیم شبکه باید مسیریابی، DNS، سیاستهای امنیتی و پایش را برای هر دو پروتکل مدیریت کند.
تونلسازی یا Tunneling
تونلسازی در برخی سناریوها بستههای یک پروتکل را از مسیر زیرساختی که مستقیماً آن پروتکل را پشتیبانی نمیکند عبور میدهد. انتخاب این روش به توپولوژی شبکه و فناوریهای موجود بستگی دارد و میتواند پیچیدگی عیبیابی و مدیریت را افزایش دهد.
ترجمهٔ بین پروتکلها
راهکارهایی مانند NAT64 برای ارتباط بین کلاینتهای IPv6 و مقصدهای IPv4 مناسباند. انتخاب این روش یا Dual Stack باید بر اساس نیاز برنامهها، دسترسی کاربران، امکانات ارائهدهندهٔ اینترنت و برنامهٔ مهاجرت سازمان انجام شود؛ هیچ روشی برای تمام شبکهها بهترین گزینه نیست.
چکلیست عملی پیادهسازی IPv6 در شبکهٔ سازمانی
- بررسی آمادگی زیرساخت: پشتیبانی ارائهدهندهٔ اینترنت، روترهای مرزی، سوئیچها، سیستمعاملها، تجهیزات امنیتی و سرویسهای حیاتی را بررسی کنید.
- طراحی طرح آدرسدهی: پیشوندهای IPv6، تقسیمبندی زیرشبکهها، VLANها، آدرسهای ثابت مورد نیاز سرورها و شیوهٔ مستندسازی را مشخص کنید.
- انتخاب روش پیکربندی میزبانها: با توجه به محیط، از SLAAC، DHCPv6 یا ترکیبی مناسب استفاده کنید. مسئولیت تخصیص آدرس، دریافت تنظیمات DNS و ثبت داراییها را مشخص نگه دارید.
- تنظیم DNS: رکوردهای AAAA را برای سرویسهای دارای IPv6 منتشر کنید و صحت پاسخگویی DNS و مسیر دسترسی به سرویسها را آزمایش کنید.
- بازبینی فایروال: سیاستهای IPv6 ورودی و خروجی، دسترسی مدیریتی، تفکیک شبکهها و الزامات سرویسها را مستقل از قواعد IPv4 بررسی کنید.
- آزمایش مسیریابی و عیبیابی: دسترسی درونشبکهای و بیرونی، مسیرها، MTU، ثبت رخدادها و پیامهای ضروری ICMPv6 را بررسی کنید. مسدودسازی بیهدف تمام ICMPv6 میتواند بعضی قابلیتهای ضروری شبکه را مختل کند.
- پایش و مستندسازی: وضعیت سرویسها، تغییرات مسیریابی، رخدادهای امنیتی و دستگاههای فعال را پایش کنید و برنامهٔ بازگشت به وضعیت قبلی را پیش از گسترش تغییرات آماده داشته باشید.
پرسشهای متداول درباره IPv6 و NAT
آیا IPv6 کاملاً بدون NAT کار میکند؟
در بسیاری از شبکهها، IPv6 برای حل مشکل کمبود آدرس نیازی به NAT ندارد. با این حال، ترجمهٔ بین IPv6 و IPv4 یا برخی شکلهای ترجمهٔ آدرس ممکن است در سناریوهای خاص مورد نیاز باشد.
آیا حذف NAT باعث کاهش امنیت شبکه میشود؟
حذف NAT بهخودیخود به معنای حذف امنیت نیست. کنترل دسترسی باید بر اساس قواعد فایروال و سیاستهای امنیتی پیادهسازی شود. اگر شبکه پیشتر تنها به رفتار پیشفرض یک روتر NATدار متکی بوده است، پیش از مهاجرت باید سیاستهای فایروال IPv6 بهطور دقیق طراحی و آزمایش شوند.
آیا IPv6 سرعت اینترنت را افزایش میدهد؟
IPv6 بهتنهایی تضمینکنندهٔ افزایش سرعت نیست. عملکرد نهایی به مسیر شبکه، کیفیت ارتباط، تنظیمات تجهیزات، DNS، پشتیبانی سرویس مقصد و نحوهٔ پیادهسازی بستگی دارد. در برخی شرایط ممکن است مسیر سادهتر شود، اما نتیجه باید در محیط واقعی اندازهگیری شود.
برای یک سازمان، از کجا باید شروع کرد؟
بهترین نقطهٔ شروع، ممیزی زیرساخت و سرویسها، تهیهٔ طرح آدرسدهی و امنیت IPv6، آزمایش در یک بخش محدود و سپس گسترش مرحلهای است. پیش از فعالسازی عمومی، سازگاری برنامهها و تجهیزات، مانیتورینگ، ثبت رخدادها و قواعد فایروال را بررسی کنید.
منابع فنی برای مطالعهٔ بیشتر
- RFC 4864 — Local Network Protection for IPv6: توضیح ملاحظات محافظت از شبکهٔ محلی در IPv6 و تفاوت آن با اتکا به ترجمهٔ آدرس.
- RFC 6146 — Stateful NAT64: مشخصات ترجمهٔ ارتباطات از کلاینتهای IPv6 به سرورهای IPv4.
- RFC 8200 — Internet Protocol, Version 6 (IPv6) Specification: مشخصات پایهٔ پروتکل IPv6.
در مجموع، مزیت مهم IPv6 این است که فضای آدرسدهی را از محدودیتهای IPv4 فراتر میبرد و نیاز به NAT برای اشتراکگذاری آدرسهای عمومی را کاهش میدهد. بهرهبرداری صحیح از این ظرفیت به طرح آدرسدهی روشن، مسیریابی درست، سیاستهای امنیتی دقیق و پایش مستمر وابسته است.
پاسخ نهایی: چرا IPv6 به NAT نیاز ندارد؟
جواب روشن این است: NAT در شبکههای IPv4 عمدتاً برای جبران کمبود آدرسهای عمومی و بهاشتراکگذاری یک آدرس میان چند دستگاه رواج پیدا کرد. IPv4 از آدرسهای ۳۲ بیتی استفاده میکند و فضای آدرس آن محدود است؛ اما IPv6 با آدرسهای ۱۲۸ بیتی، فضای بسیار بزرگتری برای تخصیص آدرس فراهم میکند. به همین دلیل، در طراحی معمول IPv6 لازم نیست آدرس چندین دستگاه را صرفاً برای صرفهجویی در آدرسهای عمومی، به یک آدرس مشترک تبدیل کنیم.
یک مثال ساده: فرض کنید یک شرکت دهها رایانه، سرور و تلفن تحت شبکه دارد. در روش متداول IPv4، دستگاههای داخل شرکت میتوانند آدرس خصوصی داشته باشند و روتر با NAT/PAT ارتباط آنها را از طریق یک یا چند آدرس عمومی IPv4 برقرار کند. در IPv6، ارائهدهندهٔ اینترنت میتواند پیشوند مناسبی به شبکه اختصاص دهد تا زیرشبکهها و رابطهای آن از فضای آدرس IPv6 استفاده کنند و بستهها بر اساس مسیریابی به مقصد برسند. بنابراین، برای حل مشکل کمبود آدرس به NAT مشابه IPv4 نیاز نیست.
اما یک نکتهٔ بسیار مهم: داشتن آدرس IPv6 به این معنی نیست که تمام دستگاهها باید از اینترنت قابل دسترسی باشند. روتر و فایروال همچنان باید ارتباطهای مجاز را طبق سیاست امنیتی سازمان کنترل کنند. NAT وظیفهٔ ترجمهٔ آدرس را دارد؛ فایروال وظیفهٔ مجاز یا مسدود کردن ترافیک را. این دو را نباید یکسان دانست.
پس چه زمانی ممکن است هنوز به ترجمه نیاز باشد؟ برای مثال، اگر یک دستگاه فقط IPv6 داشته باشد و لازم باشد به سروری که فقط IPv4 را پشتیبانی میکند متصل شود، راهکاری مانند NAT64 میتواند برای برقراری این ارتباط به کار رود. این نیاز مربوط به همزیستی IPv4 و IPv6 است، نه کمبود آدرسهای IPv6.
نتیجهٔ نهایی: IPv6 برای صرفهجویی در آدرس عمومی، به NAT متداول IPv4 نیاز ندارد؛ چون فضای آدرسدهی آن بسیار بزرگ است. در عوض، شبکه باید با آدرسدهی و مسیریابی درست، فایروال مناسب و سیاستهای امنیتی مشخص مدیریت شود. ترجمهٔ آدرس فقط در صورت وجود یک نیاز فنی مشخص، مانند ارتباط میان شبکهها یا سرویسهای مبتنی بر دو پروتکل متفاوت، مطرح میشود.