زیرساخت فناوری اطلاعات در بسیاری از سازمانها از چند سرویس وابسته به یکدیگر تشکیل شده است: مدیریت کاربران و دسترسیها، حل نام شبکه، تخصیص نشانیهای IP، مدیریت تنظیمات رایانهها، اشتراکگذاری فایلها، بهروزرسانی نرمافزارها و دسترسی امن به منابع. اگر این سرویسها بدون طراحی هماهنگ راهاندازی شوند، احتمال بروز مشکلات ورود کاربران، قطعی سرویسها، اختلال در دسترسی به فایلها و دشواری نگهداری افزایش مییابد.
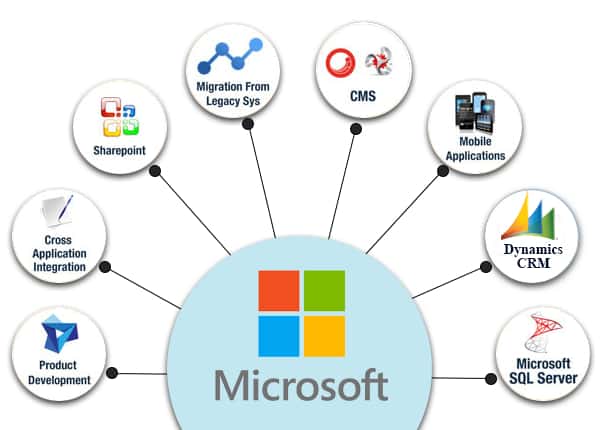
سرویسهای مایکروسافت میتوانند بخش مهمی از این زیرساخت را فراهم کنند. انتخاب و پیادهسازی آنها باید بر اساس اندازه سازمان، نوع فعالیت، نیازهای امنیتی، ظرفیت شبکه، هزینه مجوزها، توان تیم پشتیبانی و چرخه پشتیبانی محصولات انجام شود. در این راهنما، خدمات پرکاربرد، مراحل اجرا و نکات مهم نگهداری را مرور میکنیم.
سرویسهای مایکروسافتی در زیرساخت سازمانی چه نقشی دارند؟
این سرویسها برای مدیریت متمرکز منابع و کاربران، ارائه خدمات شبکه، کنترل تنظیمات، همکاری سازمانی و اداره تجهیزات استفاده میشوند. همه سازمانها به تمام این قابلیتها نیاز ندارند؛ برای نمونه، مجموعهای با تعداد محدود کاربر و سرویسهای ابری ممکن است به معماری متفاوتی نسبت به سازمانی با چند شعبه، برنامههای داخلی و نیازهای اختصاصی نیاز داشته باشد.
پیش از انتخاب محصول، باید نیاز واقعی را مشخص کرد: آیا هدف، مدیریت حسابهای کاربران است؟ آیا برنامههای سازمانی به سرویس دامین وابستهاند؟ آیا باید دسترسی کاربران به فایلها کنترل شود؟ آیا مدیریت متمرکز نرمافزارها و بهروزرسانیها ضروری است؟ پاسخ به این پرسشها محدوده فنی پروژه را روشن میکند.
۱. Active Directory Domain Services؛ مدیریت هویت و دسترسی
Active Directory Domain Services (AD DS) یک سرویس دایرکتوری در Windows Server است که اطلاعات مربوط به کاربران، گروهها، رایانهها و سایر اشیای شبکه را بهشکل ساختاریافته نگهداری میکند. در یک محیط دامینی، مدیران میتوانند حسابها و گروههای کاربران را متمرکز مدیریت کنند و دسترسی به منابع را بر پایه هویت و مجوزها تنظیم کنند.
AD DS میتواند برای مدیریت چرخه ایجاد و غیرفعالسازی حسابها، عضویت رایانهها در دامین، گروههای امنیتی و اعمال سیاستهای سازمانی به کار رود. طراحی ساختار دامین و واحدهای سازمانی (OU) باید متناسب با نیاز واقعی باشد؛ پیچیدگی غیرضروری، مدیریت و عیبیابی را دشوار میکند.
AD DS با سرویس ابری Microsoft Entra ID یکسان نیست. این دو راهکار نقشها و سناریوهای متفاوتی دارند و در برخی معماریها میتوانند بهصورت ترکیبی استفاده شوند. طراحی باید مشخص کند که هویت کاربران، ورود به منابع داخلی و دسترسی به سرویسهای ابری چگونه مدیریت خواهند شد.
۲. DNS؛ پایه حل نام در شبکه و دامین
Domain Name System (DNS) نام میزبانها و سرویسها را به اطلاعاتی مانند نشانی IP مرتبط میکند. در محیطهای مبتنی بر Active Directory، تنظیم درست DNS اهمیت ویژهای دارد؛ زیرا کلاینتها و سرورها برای پیدا کردن کنترلکنندههای دامین و سرویسهای مرتبط به اطلاعات DNS وابستهاند.
قبل از استقرار دامین باید طرح نامگذاری، ناحیههای DNS، روش بهروزرسانی رکوردها، مسیرهای حل نام داخلی و بیرونی و دسترسی کلاینتها به DNS مشخص شود. استفاده از DNS نامناسب یا ناتوانی کلاینتها در پیدا کردن رکوردهای موردنیاز میتواند باعث خطاهای ورود، عضویت در دامین و دسترسی به سرویسها شود.
۳. DHCP؛ تخصیص متمرکز تنظیمات شبکه
Dynamic Host Configuration Protocol (DHCP) به سرور امکان میدهد نشانیهای IP و تنظیماتی مانند دروازه پیشفرض و DNS را بهصورت کنترلشده در اختیار کلاینتها بگذارد. این کار خطاهای ناشی از تنظیم دستی و تکراری نشانیها را کاهش میدهد.
محدوده نشانیها (Scope)، آدرسهای رزروشده، محدودههای مستثنا، مدت اجاره و گزینههای شبکه باید بر اساس طرح IP سازمان تنظیم شوند. در شبکههای بزرگ یا حیاتی، ظرفیت، افزونگی و روش بازیابی سرویس DHCP نیز باید از پیش برنامهریزی شود.
۴. Group Policy؛ تنظیمات و سیاستهای متمرکز
Group Policy امکان اعمال تنظیمات کاربران و رایانهها را بهصورت متمرکز فراهم میکند. مدیران میتوانند برای مثال برخی تنظیمات امنیتی، سیاستهای رمز عبور، پیکربندی سیستمعامل و محدودیتهای لازم را به گروههای مشخصی از کاربران یا رایانهها اعمال کنند.
سیاستها باید بر اساس نیاز و با دامنه اثر مشخص طراحی شوند. اعمال یک GPO گسترده بدون آزمایش ممکن است روی کاربران یا سامانههایی که به تنظیم متفاوتی نیاز دارند اثر ناخواسته بگذارد. بهتر است تغییرها ابتدا روی گروه آزمایشی اجرا شوند، نتیجه بررسی شود و سپس به محدوده بزرگتر گسترش یابند.
۵. File Server؛ اشتراکگذاری امن فایلها
سرویس فایلسرور امکان میدهد اسناد و فایلهای کاری روی منابع مرکزی نگهداری و برای کاربران مجاز به اشتراک گذاشته شوند. مزایای این معماری زمانی بیشتر میشود که ساختار پوشهها، مالکیت اطلاعات، سطح دسترسی و روش نگهداری دادهها از ابتدا روشن باشد.
- تعریف پوشهها و گروههای دسترسی براساس واحدها و وظایف واقعی
- استفاده از اصل حداقل دسترسی بهجای اعطای دسترسی گسترده به همه کاربران
- بررسی ظرفیت ذخیرهسازی، رشد اطلاعات و سهمیههای موردنیاز
- ثبت و بازبینی دسترسیها به دادههای حساس در صورت نیاز
- تهیه نسخه پشتیبان مستقل و آزمون بازیابی فایلها
عضویت در یک گروه شبکه نباید بهطور خودکار دسترسی به تمام اطلاعات سازمان را ایجاد کند. مجوزهای پوشهها و فایلها باید با نیاز تجاری، مسئولیت کارکنان و الزامات محرمانگی هماهنگ باشند.
۶. Remote Desktop Services؛ دسترسی راه دور
Remote Desktop Services (RDS) مجموعه قابلیتهایی برای ارائه نشستهای دسکتاپ یا برنامههای راه دور در معماریهای پشتیبانیشده است. این قابلیت میتواند در سناریوهایی مانند دسترسی کاربران به برنامههای داخلی یا مدیریت محیطهای کاری متمرکز مفید باشد.
طراحی RDS باید تعداد نشستهای همزمان، منابع پردازشی و حافظه، روش احراز هویت، مجوزهای موردنیاز، دسترسی از اینترنت و نیاز به درگاه یا Gateway را مشخص کند. منتشر کردن مستقیم دسترسی راه دور بدون ارزیابی ریسک، کنترل دسترسی و پایش امنیتی مناسب نیست.
۷. مدیریت بهروزرسانی و تجهیزات سازمانی
رایانهها و سرورهای سازمانی به برنامهای روشن برای دریافت و نصب اصلاحیههای امنیتی، مدیریت نرمافزارها و بررسی وضعیت تجهیزات نیاز دارند. ابزارهای انتخابی باید با سیستمعاملها، شبکه، سیاست امنیتی و مدل مدیریتی سازمان سازگار باشند.
- Windows Server Update Services (WSUS): در سناریوهای پشتیبانیشده میتواند برای مدیریت و توزیع بهروزرسانیهای محصولات مایکروسافت در شبکه داخلی به کار رود. پیش از انتخاب، نیازهای فعلی و برنامه آینده مدیریت بهروزرسانی بررسی شود.
- Microsoft Configuration Manager: برای استقرار سیستمعامل و نرمافزارها، مدیریت تنظیمات و انجام برخی اقدامات مدیریتی روی دستگاههای سازمانی استفاده میشود. این محصول پیشتر با نام SCCM شناخته میشد و اکنون در خانواده محصولات Microsoft Intune قرار دارد؛ انتخاب مدل مدیریتی باید با توجه به امکانات موجود، مجوزها و نیازهای ابری یا داخلی صورت گیرد.
- Microsoft Intune: برای مدیریت دستگاهها و سیاستهای مرتبط در سناریوهای پشتیبانیشده ابری به کار میرود و در برخی سازمانها میتواند با Configuration Manager بهصورت ترکیبی استفاده شود.
بهجای انتخاب ابزار صرفاً بر اساس نام تجاری، باید مشخص شود که چه تعداد دستگاه، چه نوع سیستمعامل و چه گردشکاری قرار است مدیریت شود و تیم فنی چه سطحی از خودکارسازی و گزارشگیری نیاز دارد.
۸. ایمیل سازمانی و سرویسهای پیامرسانی
ایمیل سازمانی میتواند بر پایه سرویس ابری مانند Exchange Online یا بر پایه راهکار داخلی پشتیبانیشده مانند Exchange Server Subscription Edition طراحی شود. انتخاب به سیاست نگهداری داده، کنترل مدیریتی، دسترسپذیری، هزینه مجوزها، توان عملیاتی تیم و معماری موجود وابسته است.
در هر دو سناریو باید دامنه، DNS، مسیر جریان پیام، روش احراز هویت، مقابله با هرزنامه، امنیت حسابها، نگهداری داده و برنامه بازیابی مشخص باشد. برای نسخههای نصبشونده روی زیرساخت داخلی، چرخه پشتیبانی رسمی و مسیر ارتقا باید پیش از طراحی و اجرا بررسی شود.
برای جزئیات فنی بیشتر، راهنمای نصب و راهاندازی سرور پست الکترونیکی سازمانی را مطالعه کنید.
۹. SharePoint و همکاری سازمانی
SharePoint برای مدیریت محتوا، اسناد، سایتهای داخلی و همکاری تیمی استفاده میشود. سازمانها میتوانند با توجه به نیازشان از SharePoint Online در Microsoft 365 یا از SharePoint Server در محیط داخلی استفاده کنند. هر مدل به طراحی مناسب دسترسی، ساختار سایتها، نگهداری محتوا و کنترل نسخهها نیاز دارد.
نسخه داخلی SharePoint به منابع سرور و پایگاه داده، پیکربندی و نگهداری مستمر نیاز دارد. پیش از انتخاب آن باید توپولوژی پشتیبانیشده، الزامات سختافزاری و نرمافزاری، مجوزها، روش ارتقا و ظرفیت نگهداری بررسی شود. استفاده از نسخه تحت پشتیبانی رسمی، بخش مهمی از کاهش ریسک عملیاتی است.
۱۰. مجازیسازی و طراحی منابع سرور
در برخی سازمانها، سرویسهای موردنیاز روی ماشینهای مجازی اجرا میشوند تا مدیریت منابع، جداسازی نقشها و بازیابی سادهتر شود. طراحی مجازیسازی باید منابع پردازنده، حافظه، ذخیرهسازی، شبکه، نیازهای دسترسپذیری و وابستگیهای سرویسها را در نظر بگیرد.
قرار دادن همه نقشها روی یک سرور تنها بهدلیل کاهش تعداد ماشینها همیشه انتخاب خوبی نیست. تجمیع بیش از حد میتواند دامنه اثر خرابی را افزایش دهد؛ درحالیکه تفکیک بیدلیل نیز هزینه و پیچیدگی نگهداری را بالا میبرد. تصمیم نهایی باید براساس ظرفیت، ریسک و نیاز واقعی سرویس گرفته شود.
مراحل اجرای پروژه راهاندازی سرویسهای مایکروسافت
- ارزیابی وضع موجود: فهرست سرورها، سیستمعاملها، شبکه، حسابهای کاربری، نرمافزارها، سرویسهای در حال استفاده و وابستگیهای آنها تهیه شود.
- تعیین نیازها: نیاز واحدها، تعداد کاربران، شعب، دسترسی راه دور، محرمانگی داده، دسترسپذیری و الزامات نگهداری مشخص شود.
- طراحی معماری: نقش سرورها، ساختار دامین و OU، شبکه و DNS، مجوزهای امنیتی، ذخیرهسازی و روش افزونگی طراحی شود.
- بررسی نسخه و مجوز: نسخههای سازگار و تحت پشتیبانی، پیشنیازها، مجوزهای نرمافزاری و مسیر ارتقا بررسی شوند.
- اجرای آزمایشی: پیکربندی ابتدا در محیط محدود یا آزمایشی اعتبارسنجی شود و اثر تغییرها بر سرویسهای وابسته بررسی گردد.
- پیادهسازی کنترلشده: تغییرها طبق برنامه اجرایی، همراه با ثبت وضعیت قبلی، نقاط بازگشت و مسئولیتهای مشخص انجام شوند.
- آزمون تحویل: ورود کاربران، دسترسیها، حل نام، تخصیص IP، اجرای سیاستها، کارکرد نرمافزارها و بازیابی دادهها بررسی شود.
- مستندسازی و نگهداری: تنظیمات، وابستگیها، روش عیبیابی، مسئولیتها و برنامه بهروزرسانی و بازیابی بهروز نگه داشته شوند.
نکات امنیتی در راهاندازی سرورهای سازمانی
- حداقل دسترسی: حسابهای مدیریتی را از حسابهای روزمره جدا کنید و دسترسیهای ممتاز را محدود و بازبینی کنید.
- تقویت تنظیمات پایه: سرویسها و قابلیتهای غیرضروری را غیرفعال کنید و تنظیمات امنیتی را مطابق نیاز و مستندات نسخه انتخابی اعمال کنید.
- مدیریت وصلهها: برای سیستمعامل و برنامهها برنامه مشخص بهروزرسانی داشته باشید و پیش از تغییرهای پرریسک، سازگاری و امکان بازگشت را بررسی کنید.
- تفکیک شبکه: دسترسی مدیریتی و ارتباط میان نقشهای حساس را مطابق معماری امنیتی کنترل کنید؛ هر سرویس نباید از هر بخش شبکه در دسترس باشد.
- ثبت و پایش رویدادها: رویدادهای ورود، تغییر مجوزها و خطاهای حیاتی را با توجه به ظرفیت نگهداری و الزامات امنیتی ثبت و بررسی کنید.
- پشتیبانگیری و بازیابی: پشتیبان از اطلاعات مهم و تنظیمات سرویسها تهیه کنید و بازیابی واقعی را دورهای آزمایش کنید.
- مستندسازی تغییرات: تغییرهای دامین، DNS، GPO و دسترسیها را ثبت کنید تا عیبیابی و بازگشت کنترلشده امکانپذیر باشد.
برای بررسی تکمیلی، پیادهسازی امنیت شبکه و مدیریت تهدیدات و طراحی برنامه پشتیبانگیری و انتشار امن سرورها را نیز مطالعه کنید.
اشتباههای رایج در راهاندازی سرویسها
- شروع نصب بدون ارزیابی شبکه، ساختار موجود و وابستگی برنامهها.
- تغییر DNS یا ساختار دامین بدون آزمون و برنامه بازگشت.
- اعمال گروهی سیاستهای امنیتی پیش از بررسی اثر آنها روی کاربران و سرورها.
- انتخاب نرمافزار یا نسخهای که با الزامات پشتیبانی، مجوز یا زیرساخت سازمان سازگار نیست.
- تمرکز بر نصب اولیه بدون برنامه نگهداری، پایش، ظرفیتسنجی و بازیابی.
- فرض اینکه داشتن نسخه پشتیبان به معنای امکان بازیابی موفق است، بدون اجرای آزمون بازیابی.
پرسشهای متداول
آیا همه سازمانها به Active Directory نیاز دارند؟
خیر. نیاز به AD DS به معماری هویت، تعداد کاربران و دستگاهها، سرویسهای داخلی و سیاستهای سازمان بستگی دارد. برخی سازمانها بیشتر به سرویسهای ابری متکیاند و برخی دیگر به دامین داخلی یا ساختار ترکیبی نیاز دارند.
تفاوت Active Directory و Group Policy چیست؟
AD DS اطلاعات دایرکتوری، هویتها و اشیای شبکه را مدیریت میکند. Group Policy قابلیتی برای اعمال تنظیمات و سیاستهای متمرکز روی کاربران و رایانههاست که میتواند با ساختار AD DS یکپارچه شود.
آیا میتوان همه سرویسها را روی یک سرور نصب کرد؟
امکان فنی، مناسب بودن طراحی را تضمین نمیکند. تصمیم به نقش سرویسها، ظرفیت، نیازهای امنیتی و دسترسپذیری وابسته است. برای سرویسهای حیاتی، وابستگیهای متقابل و دامنه اثر خرابی باید بهدقت بررسی شوند.
برای مدیریت نرمافزارها و بهروزرسانیها از چه ابزاری استفاده کنیم؟
انتخاب میان ابزارهای داخلی، Configuration Manager، Intune یا ترکیب آنها به دستگاهها، محیط مدیریت، مجوزها و نیازهای سازمان بستگی دارد. پیش از تصمیمگیری، قابلیتهای فعلی و مسیر توسعه محصول را در مستندات رسمی بررسی کنید.
بهتر است ایمیل و همکاری سازمانی داخلی باشند یا ابری؟
پاسخ برای همه سازمانها یکسان نیست. هزینه، کنترل داده، نیازهای یکپارچهسازی، دسترسپذیری، امکانات امنیتی و توان نگهداری باید مقایسه شوند. گاهی معماری ترکیبی نیز قابل بررسی است.
منابع رسمی برای مطالعه بیشتر
- Microsoft Learn: معرفی Active Directory Domain Services
- Microsoft Learn: معرفی Group Policy
- Microsoft Learn: DNS در Windows Server
- Microsoft Learn: DHCP Server
- Microsoft Learn: معرفی Configuration Manager
- Microsoft Lifecycle: وضعیت پشتیبانی Exchange Server Subscription Edition
- Microsoft Learn: راهنمای SharePoint Server
جمعبندی
راهاندازی اصولی سرویسهای مایکروسافت با شناخت نیاز سازمان، طراحی درست هویت و شبکه، انتخاب نسخههای پشتیبانیشده، کنترل دسترسی، آزمون عملی و برنامه نگهداری آغاز میشود. هدف صرفاً نصب نرمافزار نیست؛ سرویسها باید قابل اتکا، امن، مستند و قابل بازیابی باشند. بهتر است پروژه با ارزیابی وضع موجود و اولویتبندی نیازها شروع شود و هر بخش پس از آزمون به بهرهبرداری برسد.
برای ارزیابی زیرساخت و انتخاب خدمات مناسب شبکه و سرورهای سازمانی، از مسیرهای زیر با واریان شبکه گستر در ارتباط باشید: