طراحی یک زیرساخت یکپارچه IT برای سازمان؛ از مجازیسازی سرور تا VoIP، شبکه و نظارت تصویری
فرض کنید یک روز کاری معمولی در یک شرکت آغاز شده است. کارکنان مشغول کار با فایلهای سازمانی هستند، واحد فروش در حال پیگیری مشتریان در CRM است، تلفنهای داخلی فعال هستند و تماسهای مشتریان از طریق سیستم تلفنی شرکت برقرار میشود. همزمان دوربینهای مداربسته در حال ضبط تصاویر هستند و سرور مرکزی، چند سرویس مختلف سازمان را به صورت همزمان اجرا میکند.
همه چیز عادی به نظر میرسد تا اینکه ناگهان ارتباط اینترنت شرکت قطع میشود.
کارشناسان فروش نمیتوانند مانند قبل از مسیر ارتباطی اصلی استفاده کنند، تماسهای VoIP با مشکل مواجه میشوند و مدیر IT باید در کوتاهترین زمان متوجه شود مشکل دقیقاً از کجاست. آیا مشکل از اینترنت است؟ SIP Trunk دچار اختلال شده؟ سرور مشکلی دارد؟ شبکه کاربران با تلفنها تداخل پیدا کرده؟ یا سرویس دیگری منابع سرور را تحت تأثیر قرار داده است؟
در یک زیرساخت سنتی و بدون طراحی مناسب، پاسخ دادن به این سؤالها میتواند زمانبر باشد و حتی باعث توقف بخشی از فعالیت سازمان شود.
اما در یک زیرساخت اصولی، از ابتدا برای چنین شرایطی فکر شده است. شبکه به بخشهای مختلف تفکیک شده، سرویسهای اصلی روی ماشینهای مجازی مستقل قرار گرفتهاند، سیستم تلفنی دارای مسیر ارتباطی پشتیبان است، دوربینها در شبکه اختصاصی خود فعالیت میکنند و از تنظیمات و سرویسهای مهم نسخه پشتیبان تهیه شده است.
در واقع، یک زیرساخت حرفهای فقط برای روزهایی طراحی نمیشود که همه چیز درست کار میکند؛ بلکه باید برای زمان بروز خطا، قطعی، توسعه و تغییرات آینده نیز آماده باشد.
این دقیقاً همان مفهومی است که در طراحی یک زیرساخت یکپارچه فناوری اطلاعات اهمیت پیدا میکند.
امروزه فناوری اطلاعات فقط به معنای داشتن چند کامپیوتر، یک سرور و اتصال به اینترنت نیست. در یک سازمان مدرن، سرویسهایی مانند فایل و اطلاعات سازمانی، نرمافزارهای کاربردی، CRM، تلفن تحت شبکه، شبکه کاربران، تجهیزات امنیتی و سیستم نظارت تصویری باید به شکلی هماهنگ، پایدار و قابل مدیریت در کنار یکدیگر فعالیت کنند.
وقتی هرکدام از این سرویسها به صورت جداگانه و بدون معماری مشخص پیادهسازی شوند، با افزایش تعداد کاربران و تجهیزات، مدیریت زیرساخت دشوارتر میشود و احتمال بروز مشکلاتی مانند قطعی سرویس، تداخل شبکه، ضعف امنیتی، از دست رفتن اطلاعات و دشواری در پشتیبانی افزایش پیدا میکند.
راهکار مناسب، طراحی یک زیرساخت یکپارچه و لایهبندیشده است؛ زیرساختی که در آن سرور، مجازیسازی، شبکه، تلفن تحت شبکه، سیستمهای نرمافزاری و نظارت تصویری، هرکدام وظیفه مشخصی داشته باشند اما در عین حال بتوانند مطابق نیاز سازمان با یکدیگر ارتباط برقرار کنند.
در این مقاله، یک نمونه معماری زیرساخت سازمانی را بررسی میکنیم که در آن یک سرور فیزیکی، ماشینهای مجازی، سرویس CRM، فایلسرور، VoIP، شبکه تفکیکشده با VLAN، خطوط تلفنی پشتیبان، دوربینهای مداربسته و سیستم NVR در یک ساختار منسجم قرار گرفتهاند. این معماری از یک پروپوزال واقعی طراحی زیرساخت IT الهام گرفته شده و هدف آن نشان دادن این موضوع است که چگونه میتوان چند سرویس مهم سازمانی را در یک بستر متمرکز و قابل مدیریت پیادهسازی کرد.
یک زیرساخت سازمانی خوب چه ویژگیهایی دارد؟
یک زیرساخت حرفهای فقط زمانی موفق نیست که همه تجهیزات روشن باشند و سرویسها کار کنند.
زیرساخت باید:
قابل مدیریت باشد؛
قابل توسعه باشد؛
امنیت مناسبی داشته باشد؛
قابلیت پشتیبانگیری و بازیابی داشته باشد؛
در برابر خرابی برخی مسیرها مقاوم باشد؛
و در صورت بروز مشکل، امکان عیبیابی و بازگرداندن سرویسها وجود داشته باشد.
در معماری مورد بررسی نیز همین رویکرد دنبال شده است؛ یعنی ابتدا ساختار شبکه و سرور طراحی شده، سپس سرویسها روی ماشینهای مجازی قرار گرفتهاند و در ادامه VoIP، شبکههای مجزا، سیستم نظارت تصویری و Backup به این زیرساخت متصل شدهاند.
معماری کلی زیرساخت
در چنین معماریای، ارتباط اجزای اصلی را میتوان به شکل زیر تصور کرد:
Internet → MikroTik / Router / Firewall → Managed Switch → VLANهای سازمان
و در بخش سرور:
Physical Server → Hypervisor → Virtual Machines
که در این نمونه، ماشینهای مجازی برای سرویسهای زیر در نظر گرفته شدهاند:
- File Server
- CRM
- VoIP Server
همچنین شبکه دوربینها در VLAN اختصاصی خود قرار گرفته و تجهیزات CCTV و NVR نیز در همین ساختار مدیریت میشوند.
این تفکیک باعث میشود یک شبکه فیزیکی واحد، از نظر منطقی به چند بخش مجزا تبدیل شود و هر سرویس در محدوده مشخص خود فعالیت کند.
چرا مجازیسازی سرور اهمیت دارد؟
یکی از تصمیمهای مهم در طراحی این زیرساخت، استفاده از Virtualization است.
در روش سنتی ممکن است برای هر سرویس یک سرور فیزیکی جداگانه در نظر گرفته شود:
یک سرور برای فایلسرور، یک سرور برای CRM و یک سرور دیگر برای تلفن سازمان.
این معماری میتواند هزینه سختافزار، مصرف برق، فضای رک و مدیریت تجهیزات را افزایش دهد.
اما در معماری مجازی، یک سرور فیزیکی قدرتمند میتواند به عنوان میزبان چند ماشین مجازی عمل کند.
در این حالت:
Physical Server
↓
Hypervisor
↓
VM 1 – File Server
VM 2 – CRM
VM 3 – VoIP
در پروپوزال مورد بررسی نیز ایجاد سه ماشین مجازی برای File Server، CRM و VoIP پیشبینی شده است. همچنین نصب و آمادهسازی سیستمعامل روی دو ماشین مجازی در محدوده خدمات قرار گرفته است.
Proxmox یا VMware ESXi؛ کدام بستر مجازیسازی؟
یکی از موضوعات مهم در پروژههای زیرساختی، انتخاب Hypervisor مناسب است.
دو گزینه بررسیشده در این معماری، Proxmox VE و VMware ESXi هستند.
Proxmox از KVM/QEMU و LXC پشتیبانی میکند و امکاناتی مانند مدیریت تحت وب، Snapshot، Backup، Restore و قابلیتهای شبکه و VLAN را در اختیار مدیر زیرساخت قرار میدهد.
VMware ESXi نیز یکی از پلتفرمهای شناختهشده مجازیسازی سازمانی است و میتواند در سازمانهایی که استانداردها، زیرساخت یا تجربه قبلی مبتنی بر VMware دارند، گزینه مناسبی باشد.
در پروپوزال، با توجه به ابعاد پروژه و وجود سه ماشین مجازی، Proxmox VE به عنوان گزینه پیشنهادی اولیه در نظر گرفته شده و VMware ESXi به عنوان گزینه جایگزین مطرح شده است.
نکته مهم این است که انتخاب Hypervisor نباید صرفاً بر اساس معروف بودن یک محصول انجام شود. سازگاری سختافزار، نیازهای سازمان، سیاستهای فناوری اطلاعات، مدل پشتیبانی و هزینههای نرمافزاری نیز باید در این تصمیم در نظر گرفته شوند.
File Server؛ متمرکز کردن فایلها و اطلاعات سازمان
یکی از نخستین سرویسهایی که در بسیاری از سازمانها به آن نیاز است، File Server است.
وجود یک فایلسرور متمرکز باعث میشود اسناد سازمانی به جای پراکنده بودن روی رایانه کاربران، در یک محل مدیریتشده قرار گیرند.
در معماری مجازی، File Server میتواند روی یک ماشین مجازی مستقل اجرا شود.
این تفکیک چند مزیت دارد:
- مدیریت بهتر منابع
- کنترل دسترسی کاربران
- پشتیبانگیری سادهتر
- امکان توسعه مستقل سرویس
- جداسازی سرویس فایل از سایر سرویسها
البته نحوه تعریف دسترسیها، ساختار پوشهها، Backup و سیاست نگهداری اطلاعات باید بر اساس نیاز واقعی سازمان طراحی شود.
CRM در دل زیرساخت سازمان
CRM یکی دیگر از سرویسهایی است که میتواند در قالب یک ماشین مجازی مستقل اجرا شود.
قرار گرفتن CRM در زیرساخت سازمان این امکان را ایجاد میکند که نرمافزار مدیریت ارتباط با مشتری، در یک بستر متمرکز و کنترلشده قرار گیرد.
کاربران میتوانند بسته به نوع CRM و معماری سازمان، اطلاعات مشتریان، سرنخها، فرصتهای فروش، پیگیریها، قراردادها و خدمات را مدیریت کنند.
در پروپوزال مورد بررسی، VM مربوط به CRM در معماری سرور پیشبینی شده است؛ نکته مهم این است که پیادهسازی یا نصب اختصاصی نرمافزار CRM خارج از محدوده مالی تعریفشده پروژه در نظر گرفته شده است. یعنی زیرساخت لازم برای اجرای CRM فراهم میشود، اما توسعه یا پیادهسازی خود CRM میتواند پروژهای مستقل باشد.
این تفکیک از نظر معماری بسیار مهم است؛ زیرا زیرساخت و نرمافزار کاربردی دو لایه متفاوت در یک پروژه فناوری اطلاعات هستند.
VoIP؛ تبدیل سیستم تلفنی سنتی به یک سامانه هوشمند
یکی از بخشهای جذاب این معماری، راهاندازی سیستم تلفنی تحت شبکه یا VoIP است.
در سیستمهای سنتی، خطوط تلفنی و داخلیها معمولاً وابستگی زیادی به تجهیزات تلفنی فیزیکی دارند.
اما در VoIP، تماسها میتوانند روی شبکه IP سازمان منتقل شوند.
در معماری پیشنهادی، یک ماشین مجازی مستقل برای سیستم تلفنی در نظر گرفته شده و Issabel 5 به عنوان PBX پیشنهادی انتخاب شده است.
Issabel چه نقشی در سازمان دارد؟
Issabel بر پایه Asterisk ساخته شده و میتواند نقش مرکز تلفن سازمان را بر عهده بگیرد.
در این معماری امکاناتی مانند موارد زیر قابل پیادهسازی هستند:
- داخلیهای سازمان
- IVR
- Ring Group
- Voicemail
- Inbound Route
- Outbound Route
- SIP Trunk
- گزارش تماس
- CDR
- تنظیمات مدیریتی
بنابراین سیستم تلفنی دیگر صرفاً وسیلهای برای برقراری تماس نیست؛ بلکه میتواند به یک بستر نرمافزاری برای مدیریت ارتباطات تلفنی سازمان تبدیل شود.
چرا Issabel و FreePBX همزمان نصب نمیشوند؟
در پروژههای VoIP گاهی تصور میشود میتوان Issabel و FreePBX را همزمان نصب کرد تا هر دو نقش مرکز تلفن را بر عهده داشته باشند.
اما در این معماری چنین رویکردی در نظر گرفته نشده است.
Issabel به عنوان PBX اصلی پیشنهاد شده و FreePBX تنها به عنوان گزینه جایگزین در نظر گرفته شده است.
یعنی سازمان باید یکی از این معماریها را انتخاب کند، نه اینکه هر دو سیستم را به صورت همزمان برای یک PBX نصب کند.
این موضوع نمونهای از اهمیت طراحی معماری قبل از اجرای پروژه است.
یکی از مهمترین بخشها؛ طراحی Failover برای تلفن
یکی از ویژگیهای حرفهای این معماری، در نظر گرفتن مسیر پشتیبان تلفنی است.
در حالت عادی تماسها میتوانند از طریق:
SIP Trunk → Internet → Issabel
انجام شوند.
اما اگر Internet یا مسیر SIP دچار مشکل شود، سیستم میتواند از خطوط شهری آنالوگ استفاده کند:
خط شهری → FXO Gateway → Issabel
در این پروژه دو پورت FXO برای اتصال خطوط شهری در نظر گرفته شده و سناریوی Failover باید در زمان قطع مسیر اصلی آزمایش شود.
Failover دقیقاً چه مشکلی را حل میکند؟
فرض کنیم اینترنت شرکت قطع شده است.
اگر تمام تماسهای تلفنی فقط وابسته به SIP Trunk باشند، سیستم تلفنی نیز ممکن است از دسترس خارج شود.
اما اگر یک مسیر جایگزین از طریق خطوط شهری و FXO Gateway داشته باشیم، سازمان میتواند در شرایط اختلال نیز بخشی از سرویس تلفنی خود را حفظ کند.
به همین دلیل در طراحی زیرساخت، موضوع فقط «راهاندازی سرویس» نیست؛ بلکه باید این پرسش را نیز مطرح کرد:
اگر مسیر اصلی از کار افتاد، چه اتفاقی خواهد افتاد؟
این نگاه، تفاوت میان یک سیستم صرفاً فعال و یک زیرساخت مقاوم و قابل اتکا است.
البته نحوه دقیق Failover به مدل Gateway، نوع SIP Trunk و شیوه ارائه خطوط تلفنی وابسته است و در پروژه واقعی باید با تست عملی نهایی شود.
VLAN؛ چرا شبکه سازمان باید تفکیک شود؟
فرض کنید تمام تجهیزات سازمان در یک شبکه واحد قرار داشته باشند:
کامپیوتر کاربران، IP Phoneها، دوربینها، NVR، سرور و تجهیزات مدیریتی.
در چنین شرایطی مدیریت و کنترل ارتباطات دشوارتر میشود.
راهکار مناسب، استفاده از VLAN است.
در معماری مورد بررسی، چهار VLAN پیشنهادی تعریف شده است:
| VLAN | کاربرد |
|---|---|
| VLAN 10 | Data / Users |
| VLAN 20 | VoIP |
| VLAN 30 | CCTV |
| VLAN 40 | Management |
یعنی ترافیک کاربران، تلفنها، دوربینها و مدیریت تجهیزات از نظر منطقی از یکدیگر جدا میشود.
VLAN چه مزیتی برای سازمان دارد؟
تفکیک شبکه فقط برای مرتب بودن نیست.
این کار میتواند در زمینههای مختلف مفید باشد:
امنیت: محدود کردن ارتباط مستقیم میان شبکهها
مدیریت: کنترل بهتر ترافیک
عیبیابی: پیدا کردن منشأ مشکل آسانتر میشود
مقیاسپذیری: اضافه کردن کاربران یا تجهیزات سادهتر میشود
برای مثال، دوربینها میتوانند در VLAN مخصوص CCTV قرار بگیرند و دسترسی آنها به شبکه کاربران تنها در حد موردنیاز تعریف شود.
همچنین تجهیزات مدیریتی مانند سرور و تجهیزات شبکه میتوانند در VLAN Management قرار بگیرند.
نقش MikroTik و Managed Switch
در این معماری، MikroTik و Managed Switch بخش مهمی از لایه شبکه هستند.
MikroTik میتواند نقشهایی مانند Router، Firewall، DHCP و مسیریابی بین شبکهها را بر عهده داشته باشد و Managed Switch نیز VLANها و Portهای مختلف را مدیریت کند.
در پروژه، ایجاد VLANها روی MikroTik و Switch، تنظیم Trunk و Access Port، طراحی IP Plan، DHCP در صورت نیاز، Inter-VLAN Routing و محدودسازی ارتباطات از طریق Firewall در محدوده کار قرار گرفته است.
این ساختار به سازمان اجازه میدهد مشخص کند کدام شبکه به کدام سرویس دسترسی داشته باشد.
دوربینهای مداربسته و NVR در یک شبکه اختصاصی
سیستم نظارت تصویری نیز بخشی از زیرساخت IT سازمان است و بهتر است مانند هر سرویس مهم دیگری، معماری مشخصی داشته باشد.
در این پروژه پنج دوربین در نظر گرفته شده و شبکه CCTV در VLAN اختصاصی قرار میگیرد.
اقدامات اصلی شامل:
- تنظیم IP دوربینها
- قرار دادن دوربینها در VLAN اختصاصی
- تنظیم NVR
- تنظیم Storage
- تنظیم Recording
- تنظیم Playback
- در صورت نیاز Motion Detection
- تست تصویر زنده
- تست ضبط هر پنج دوربین
است.
این رویکرد باعث میشود ترافیک دوربینها از شبکه اصلی کاربران جدا باشد و مدیریت آن ساختارمندتر انجام شود.
Backup؛ بخشی که نباید به بعد موکول شود
یکی از خطرناکترین اشتباهات در زیرساخت سازمانی این است که Backup به عنوان یک کار جانبی در نظر گرفته شود.
در حالی که داشتن نسخه پشتیبان باید از ابتدا در معماری دیده شود.
در این پروژه برای اجزای مختلف، Backup در نظر گرفته شده است:
- تنظیمات Issabel / FreePBX
- تنظیمات MikroTik
- تنظیمات Switch در صورت پشتیبانی
- تنظیمات NVR
- Backup ماشینهای مجازی
همچنین حداقل یک سناریوی Restore یا اعتبارسنجی Backup باید مورد بررسی قرار گیرد.
چرا فقط گرفتن Backup کافی نیست؟
یک فایل Backup که هیچوقت بررسی نشده، لزوماً یک Backup قابل اعتماد نیست.
ممکن است فایل ایجاد شده باشد اما:
- ناقص باشد؛
- قابل بازیابی نباشد؛
- تنظیمات لازم را نداشته باشد؛
- مسیر ذخیرهسازی آن مشکل پیدا کند.
به همین دلیل در یک پروژه حرفهای باید علاوه بر ایجاد Backup، اعتبارسنجی و در صورت امکان Restore آزمایشی نیز در نظر گرفته شود.
این دیدگاه بسیار مهم است:
Backup زمانی ارزشمند است که بتوان در زمان نیاز آن را بازیابی کرد.
تست نهایی؛ پایان نصب نیست، آغاز اطمینان از عملکرد است
پس از نصب و پیکربندی، پروژه نباید صرفاً با روشن شدن سرویسها تحویل شود.
در این معماری، تست نهایی برای بخشهای مختلف تعریف شده است.
در بخش مجازیسازی:
- Boot
- Network
- Storage
- Start/Stop ماشینهای مجازی
- Backup
در بخش شبکه:
- VLAN
- Routing
- Firewall
- ارتباطات مجاز
- Internet
در بخش VoIP:
- تماس داخلی
- تماس ورودی
- تماس خروجی
- IVR
- Ring Group
- Voicemail
در بخش FXO:
- تماس ورودی
- تماس خروجی
- تست قطع Internet
- بررسی Failover
و در بخش CCTV:
- تصویر زنده
- Recording
- Playback
بررسی میشوند.
این مرحله اهمیت زیادی دارد، زیرا ممکن است یک سیستم روی کاغذ درست به نظر برسد اما در شرایط واقعی، مثلاً هنگام قطع اینترنت یا تغییر مسیر تماس، رفتار متفاوتی داشته باشد.
چرا مستندسازی اهمیت دارد؟
یکی از بخشهایی که گاهی در پروژههای فناوری اطلاعات نادیده گرفته میشود، مستندسازی است.
اما تصور کنید چند ماه بعد یک کارشناس جدید وارد سازمان شود و بخواهد ساختار شبکه را بررسی کند.
اگر مستندات وجود نداشته باشد، باید از ابتدا همه چیز را کشف کند.
در این پروژه، مواردی مانند:
- نقشه منطقی شبکه و VLANها
- فهرست IPها و سرویسها
- اطلاعات ماشینهای مجازی
- فهرست داخلیهای تلفنی
- تنظیمات اصلی PBX
- Backup تنظیمات
- گزارش تست نهایی
- راهنمای مختصر عملیات و بازیابی
به عنوان بخشی از تحویل نهایی در نظر گرفته شدهاند.
مستندسازی در واقع بخشی از انتقال دانش پروژه به سازمان است.
اجرای چنین پروژهای چقدر زمان میبرد؟
زمان اجرای یک پروژه زیرساختی به شرایط محل، آماده بودن تجهیزات و پیچیدگی سرویسها وابسته است.
در نمونه مورد بررسی، برنامه اجرای پروژه سه روز کاری در نظر گرفته شده است:
روز اول
آمادهسازی سرور، نصب Hypervisor، تنظیم Storage و Network، ایجاد ماشینهای مجازی و شروع نصب سرویسها.
روز دوم
تکمیل File Server و VM مربوط به CRM، نصب و پیکربندی سیستم تلفنی، داخلیها، VLAN، SIP Trunk و FXO.
روز سوم
تکمیل Failover، راهاندازی و تست Backup، راهاندازی NVR و CCTV، تست جامع، رفع اشکالات، مستندسازی و تحویل.
البته چنین زمانبندیای مشروط به آماده بودن تجهیزات، دسترسیهای لازم، خطوط تلفنی، اطلاعات SIP Trunk، دسترسی MikroTik و Switch و آماده بودن زیرساخت Passive است.
چرا طراحی قبل از اجرا اهمیت دارد؟
یکی از مهمترین درسهای این نوع پروژهها این است که قبل از تغییر هر تنظیمی، معماری باید مشخص باشد.
اگر بدون طراحی، ابتدا VLANها ساخته شوند، بعد VoIP اضافه شود، سپس دوربینها وارد شبکه شوند و در پایان به فکر Backup بیفتیم، احتمال بروز تداخل و دوبارهکاری افزایش پیدا میکند.
اما در یک معماری اصولی، ابتدا رابطه اجزا مشخص میشود:
Internet
↓
Router / Firewall
↓
Managed Switch
↓
VLANها
↓
Server / VoIP / CCTV / Users
و در بخش سرور:
Physical Server
↓
Hypervisor
↓
Virtual Machines
این طراحی باعث میشود اجرای پروژه هدفمندتر و عیبیابی آن سادهتر باشد.
یکپارچهسازی واقعی یعنی چه؟
یک زیرساخت یکپارچه الزاماً به معنای آن نیست که همه نرمافزارها در یک برنامه قرار داشته باشند.
اتفاقاً در یک معماری حرفهای، ممکن است هر سرویس نرمافزار مستقل خود را داشته باشد:
CRM برای ارتباط با مشتری
File Server برای فایلها
Issabel برای تلفن
NVR برای نظارت تصویری
اما همه این سرویسها روی یک زیرساخت شبکه و سرور استاندارد، امن و قابل مدیریت فعالیت میکنند.
در مرحله بعد نیز میتوان در صورت نیاز آنها را از طریق API، شبکه، سرویسهای مشترک یا یکپارچهسازی نرمافزاری به یکدیگر متصل کرد.
بنابراین یکپارچگی بیشتر از آنکه به معنی «یک نرمافزار برای همه چیز» باشد، به معنای معماری هماهنگ و مدیریتشده است.
این معماری برای چه سازمانهایی مناسب است؟
چنین ساختاری میتواند برای سازمانهایی مناسب باشد که به چند سرویس همزمان نیاز دارند؛ برای مثال:
- شرکتهای خدماتی
- شرکتهای بازرگانی
- دفاتر و سازمانهای اداری
- شرکتهای دارای تیم فروش
- شرکتهای دارای سیستم CRM
- مجموعههای دارای VoIP
- سازمانهای دارای دوربین مداربسته
- کسبوکارهایی که نیاز به فایلسرور داخلی دارند
البته معماری دقیق باید بر اساس تعداد کاربران، نوع سرویسها، حجم داده، نیازهای امنیتی، بودجه، رشد آینده و منابع سختافزاری طراحی شود.
نکته مهم درباره ظرفیت و آینده زیرساخت
یکی از خطاهای رایج این است که زیرساخت فقط برای نیاز امروز طراحی شود.
فرض کنید سازمان امروز ۲۰ کاربر دارد، اما قرار است طی دو سال آینده به ۵۰ یا ۱۰۰ کاربر برسد.
اگر سرور، Storage، شبکه و ساختار IP فقط برای وضعیت فعلی طراحی شده باشند، سازمان ممکن است خیلی زود مجبور به تغییرات اساسی شود.
مزیت معماری مبتنی بر مجازیسازی و VLAN این است که در صورت طراحی صحیح، توسعه سرویسها و تفکیک منابع میتواند سادهتر انجام شود.
به همین دلیل، هنگام طراحی باید علاوه بر نیاز فعلی، مسیر رشد سازمان نیز در نظر گرفته شود.
از یک سرور تا یک زیرساخت کامل سازمانی
شاید در نگاه اول، داشتن یک سرور قدرتمند موضوع اصلی پروژه به نظر برسد؛ اما در واقع سرور فقط یکی از اجزای این معماری است.
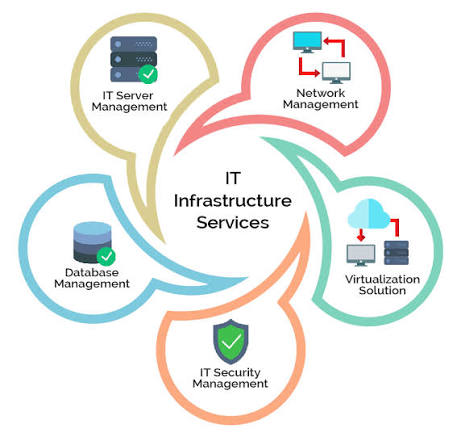
زیرساخت واقعی از ترکیب چند لایه تشکیل میشود:
لایه اینترنت و ارتباطات
MikroTik، Firewall و SIP
لایه شبکه
Managed Switch، VLAN، Routing و Firewall
لایه پردازش
Physical Server و Hypervisor
لایه سرویس
File Server، CRM و VoIP
لایه امنیت و نظارت
CCTV و NVR
لایه تداوم سرویس
Backup و Failover
لایه مدیریت
Monitoring، مستندسازی و کنترل دسترسی
وقتی این لایهها به شکل صحیح کنار یکدیگر قرار بگیرند، یک سازمان صاحب یک زیرساخت واقعی IT میشود؛ نه مجموعهای از تجهیزات و نرمافزارهای جدا از هم.
جمعبندی
یک زیرساخت فناوری اطلاعات حرفهای، مجموعهای از تجهیزات نیست؛ بلکه یک معماری منسجم برای ارائه پایدار سرویسهای سازمانی است.
نمونه معماری بررسیشده در این مقاله نشان میدهد که چگونه میتوان یک سرور فیزیکی را به بستری برای اجرای چند سرویس مستقل تبدیل کرد و با استفاده از مجازیسازی، VLAN، سیستم تلفنی VoIP، مسیر پشتیبان FXO، شبکه اختصاصی CCTV، NVR و Backup، یک زیرساخت متمرکز و قابل مدیریت ایجاد کرد.
در این ساختار، هر بخش وظیفه مشخص خود را دارد:
Virtualization برای استفاده بهینهتر از منابع سرور
VLAN برای تفکیک و مدیریت بهتر شبکه
CRM برای مدیریت ارتباط با مشتری
File Server برای مدیریت متمرکز فایلها
VoIP برای ارتباطات تلفنی سازمان
FXO و Failover برای ایجاد مسیر پشتیبان تلفنی
CCTV و NVR برای نظارت تصویری
Backup برای حفاظت از تنظیمات و سرویسها
و مستندسازی و تست نهایی برای اطمینان از قابلیت بهرهبرداری و مدیریت آینده.
مهمتر از همه، این پروژه نشان میدهد که موفقیت یک زیرساخت صرفاً به خرید تجهیزات قدرتمند وابسته نیست. طراحی معماری، تفکیک صحیح سرویسها، امنیت، قابلیت بازیابی، تست و مستندسازی بخشهایی هستند که یک زیرساخت ساده را به یک زیرساخت حرفهای تبدیل میکنند.
در نهایت، سازمانی که زیرساخت IT خود را از ابتدا به شکل اصولی طراحی کند، نهتنها مدیریت سرویسهای فعلی برایش سادهتر خواهد بود، بلکه مسیر توسعه و اضافه کردن سرویسهای جدید در آینده نیز هموارتر میشود.
برای طراحی و اجرای زیرساخت IT سازمان خود آمادهاید؟
زیرساخت مناسب باید بر اساس نیاز واقعی سازمان، تعداد کاربران، سرویسهای موردنیاز، ساختار شبکه و چشمانداز توسعه طراحی شود. واریان شبکه گستر میتواند در زمینه طراحی و اجرای زیرساخت شبکه و سرور، مجازیسازی، VoIP، امنیت شبکه، سیستمهای نرمافزاری، Backup و راهکارهای یکپارچه فناوری اطلاعات در کنار سازمانها باشد.
برای دریافت مشاوره تخصصی:
درخواست مشاوره و خدمات و پشتیبانی
درخواست مشاوره و خدمات و پشتیبانی
برای ارتباط مستقیم با مجموعه:
تماس با واریان شبکه گستر
تماس با واریان شبکه گستر