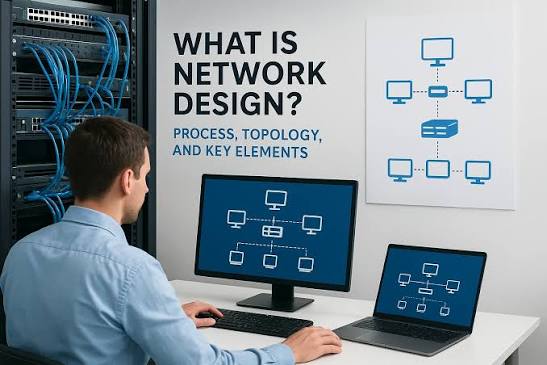
شبکههای کامپیوتری امکان ارتباط میان رایانهها، سرورها، تجهیزات، نرمافزارها و کاربران را فراهم میکنند. در یک سازمان، شبکه فقط مسیر دسترسی به اینترنت نیست؛ سرویسهای مالی، فایلهای مشترک، سامانههای سازمانی، تلفنهای تحت شبکه، دورکاری و ارتباط شعب نیز به طراحی و عملکرد مناسب آن وابستهاند.
شبکهای که بدون طرح آدرسدهی، تفکیک منطقی، مستندسازی و برنامهٔ نگهداری توسعه پیدا کند، ممکن است با افزایش کاربران به محیطی دشوار برای مدیریت و عیبیابی تبدیل شود. این راهنما مفاهیم اصلی شبکه را از اجزای فیزیکی و توپولوژی تا VLAN، مسیریابی، امنیت، سرویسهای زیرساختی و پایش بررسی میکند.
اگر به دنبال آشنایی با خدمات اجرایی و پشتیبانی شرکت هستید، صفحهٔ راهنمای خدمات شبکه و زیرساخت سازمانی را ببینید. این مقاله بر مبانی و جنبههای فنی شبکه تمرکز دارد.
۱. شبکهٔ کامپیوتری چیست؟
شبکهٔ کامپیوتری مجموعهای از دستگاهها و سامانههاست که از طریق رسانههای ارتباطی و قواعد مشترک با یکدیگر تبادل داده میکنند. این ارتباط میتواند در یک اتاق، یک ساختمان، چند شعبه یا میان محیط داخلی و سرویسهای ابری برقرار شود.
- LAN: شبکهٔ محلی در محدودهای مانند خانه، دفتر یا ساختمان.
- WAN: شبکه یا بستر ارتباطی برای اتصال مکانهای جغرافیایی دور از هم.
- WLAN: شبکهٔ محلی بیسیم که معمولاً با فناوری Wi-Fi پیادهسازی میشود.
- شبکهٔ سازمانی: مجموعهای از شبکهها، تجهیزات و سرویسهایی که برای ارائهٔ ارتباطات و خدمات فناوری اطلاعات یک مجموعه طراحی میشوند.
نوع شبکه باید با تعداد کاربران، پراکندگی جغرافیایی، حجم ارتباطات، نوع برنامهها، امنیت و هزینهٔ قابلقبول هماهنگ باشد. برای آشنایی مقدماتی با مفاهیم، مقالهٔ مبانی شبکههای کامپیوتری نیز مفید است.
۲. معماری و توپولوژی شبکه
توپولوژی توصیف میکند دستگاهها و مسیرهای ارتباطی چگونه به یکدیگر متصل شدهاند. در شبکههای امروزی ممکن است توپولوژی فیزیکی و منطقی یکسان نباشند؛ برای مثال، چند بخش منطقی میتوانند روی زیرساخت سوئیچینگ فیزیکی مشترک پیادهسازی شوند.
توپولوژی ستارهای
در این مدل، دستگاهها به تجهیزات مرکزی مانند سوئیچ دسترسی متصل میشوند. مدیریت و عیبیابی نسبتاً ساده است؛ بااینحال خرابی سوئیچ مرکزی یا مسیر بالادستی ممکن است چندین دستگاه را همزمان تحت تأثیر قرار دهد. در بخشهای حیاتی باید نیاز به مسیر جایگزین و افزونگی بررسی شود.
توپولوژی مش
در توپولوژی مش، بین برخی یا همهٔ نقاط مسیرهای متعدد وجود دارد. این ساختار میتواند تحمل خرابی را بهتر کند، اما تعداد لینکها، هزینه و پیچیدگی مسیریابی و نگهداری افزایش پیدا میکند. مش کامل برای همهٔ محیطها لازم نیست؛ انتخاب مسیرهای جایگزین باید با اهمیت سرویس و هزینه متناسب باشد.
ساختار سلسلهمراتبی
در طراحیهای سازمانی میتوان وظایف را میان لایههای دسترسی، توزیع و هسته تقسیم کرد. این تفکیک به توسعه و تشخیص محل مشکل کمک میکند، اما ساختار نهایی باید با اندازهٔ شبکه و نیاز عملیاتی تناسب داشته باشد.
پیش از اجرای پروژه، نمودار فیزیکی و منطقی، مسیرهای ارتباطی، محل تجهیزات و نقاط دارای وابستگی بحرانی را ثبت کنید. برای بررسی عملی این مرحله، مقالهٔ طراحی و پیادهسازی زیرساخت شبکه را مطالعه کنید.
۳. اجزای اصلی شبکه
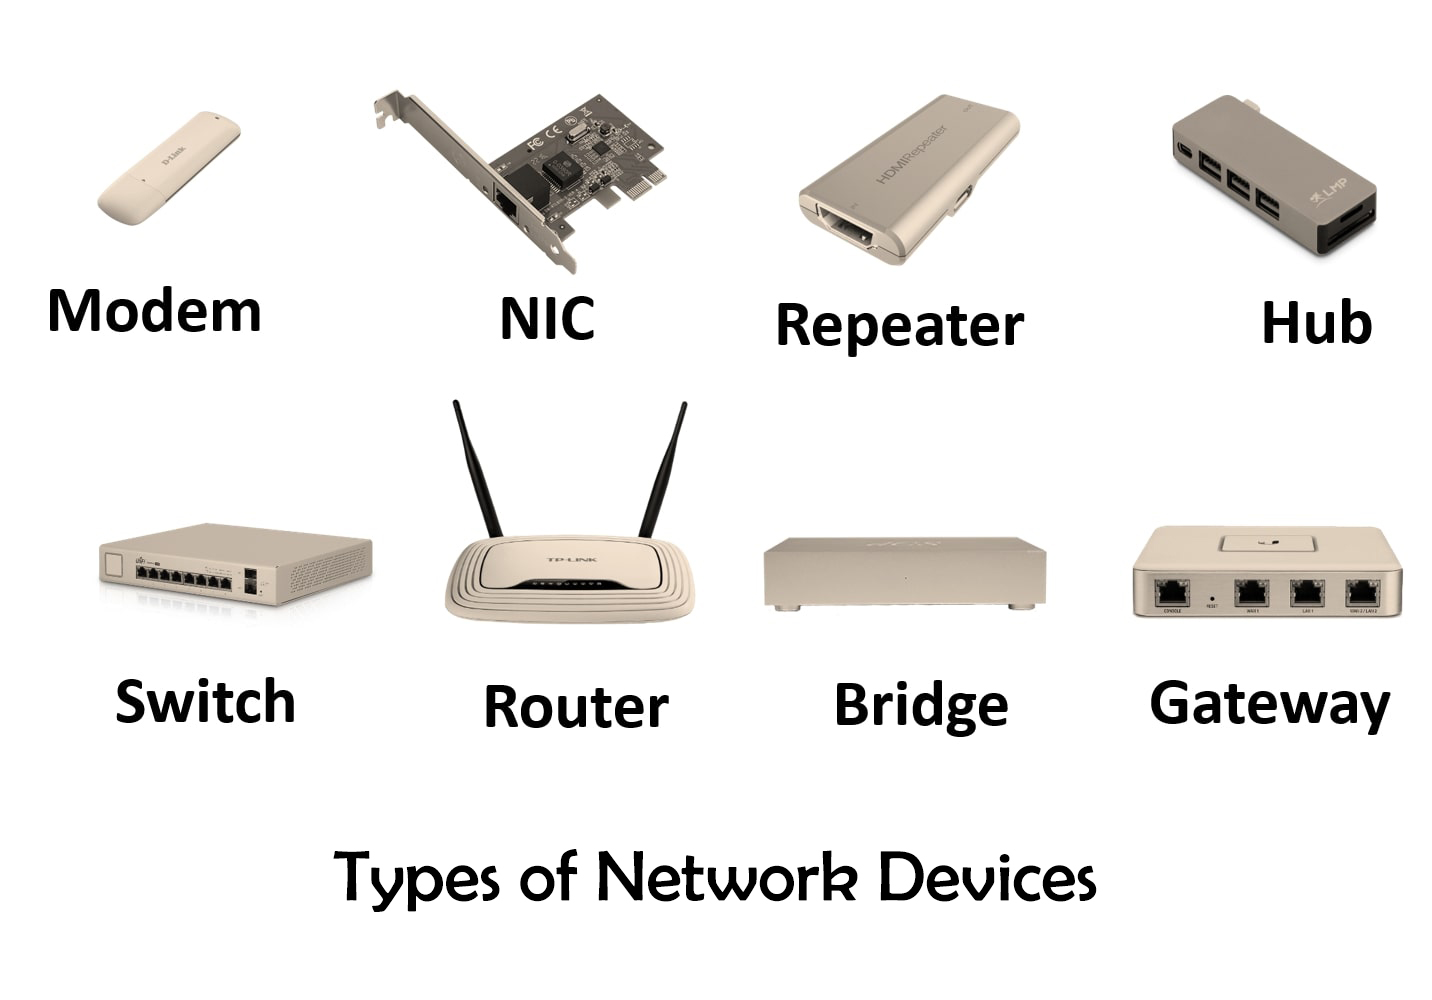
- سوئیچ: دستگاههای شبکهٔ محلی را متصل میکند و بر اساس اطلاعات لایهٔ دوم، فریمها را به مقصد مناسب انتقال میدهد. سوئیچ مدیریتی قابلیتهایی برای VLAN، پایش و کنترل پورتها فراهم میکند.
- روتر: بستههای IP را بین شبکههای مختلف هدایت میکند؛ برای مثال بین زیرشبکههای داخلی، شعب یا اینترنت.
- فایروال: بر اساس سیاستهای تعریفشده، ارتباطات مجاز را عبور میدهد و ارتباطات غیرمجاز را مسدود میکند.
- اکسسپوینت: اتصال دستگاههای بیسیم را فراهم میکند و باید با پوشش رادیویی، تراکم کاربران و تنظیمات امنیتی هماهنگ باشد.
- سرور: سرویسهایی مانند مدیریت هویت، فایل، ایمیل، پایگاه داده یا برنامههای سازمانی را ارائه میکند.
- زیرساخت فیزیکی: کابل، فیبر نوری، رک، پچپنل، ماژولها و تجهیزات برق، پایهٔ ارتباط فیزیکی شبکه هستند.
مشخصات اسمی هر دستگاه بهتنهایی برای انتخاب کافی نیست. تعداد پورتها، ظرفیت واقعی، نیاز به PoE، پشتیبانی از VLAN، افزونگی، امکانات مدیریتی و طول عمر پشتیبانی باید در کنار قیمت بررسی شوند. مقالهٔ راهنمای تجهیزات شبکههای کامپیوتری به شناخت تجهیزات کمک میکند.
۴. مدلهای ارتباطی و مسیر حرکت داده
برای تحلیل رفتار شبکه از مدلهای مرجع مانند OSI و مدل TCP/IP استفاده میشود. این مدلها لایههای مختلف ارتباط را از رسانهٔ فیزیکی و انتقال فریم تا آدرسدهی، انتقال داده و پروتکلهای کاربردی از هم تفکیک میکنند.
- در لایهٔ فیزیکی، سلامت کابل، کانکتور، فیبر، فرستنده و گیرنده و وضعیت لینک اهمیت دارد.
- در لایهٔ پیوند داده، سوئیچینگ، آدرس MAC و عضویت در VLAN در انتقال فریمها نقش دارند.
- در لایهٔ شبکه، آدرس IP و جدولهای مسیریابی برای انتقال بسته بین شبکهها به کار میروند.
- در لایههای انتقال و کاربرد، پروتکلها و پورتها نحوهٔ ارائهٔ خدمات به برنامهها را مشخص میکنند.
این تفکیک برای عیبیابی مفید است. وقتی ارتباط یک برنامه برقرار نیست، ابتدا باید معلوم شود مشکل از اتصال فیزیکی، تنظیم IP، مسیر شبکه، حل نام دامنه، فایروال یا خود برنامه ناشی شده است؛ تغییر تصادفی چندین تنظیم همزمان، تشخیص علت اصلی را دشوار میکند.
۵. آدرسدهی IP، زیرشبکهبندی، DNS و DHCP
هر دستگاهی که در شبکهٔ IP ارتباط برقرار میکند به تنظیمات آدرسدهی مناسب نیاز دارد. طرح آدرسدهی باید محدودههای روشن برای کاربران، سرورها، تجهیزات مدیریتی، شبکهٔ مهمان و شعب داشته باشد. استفاده از محدودههای همپوشان میان شعب میتواند اتصال VPN یا مسیریابی بین سایتها را دشوار کند.
زیرشبکهبندی چیست؟
Subnetting فضای آدرس IP را به شبکههای کوچکتر تقسیم میکند. اندازهٔ هر زیرشبکه باید با تعداد دستگاههای فعلی، رشد مورد انتظار و ساختار مسیریابی تناسب داشته باشد. در IPv4، طول پیشوند مانند /24 مشخص میکند چه بخشی از آدرس به شبکه اختصاص یافته است. محاسبهٔ دقیق محدوده و ظرفیت میزبانها پیش از تخصیص آدرس، از همپوشانی و اتلاف فضای آدرس جلوگیری میکند.
نقش DNS و DHCP
- DNS: نامهای دامنه و میزبان را به اطلاعاتی مانند آدرس IP نگاشت میکند و برای بسیاری از برنامههای سازمانی حیاتی است.
- DHCP: میتواند آدرس IP و تنظیمات شبکه را بهصورت خودکار در اختیار کلاینتها قرار دهد.
- درگاه پیشفرض: مسیر ارسال بستهها به شبکههای خارج از زیرشبکهٔ محلی را مشخص میکند.
خطای DNS ممکن است در ظاهر شبیه قطع شبکه باشد؛ همانطور که دریافت IP اشتباه یا وجود چند DHCP ناخواسته میتواند ارتباط کاربران را مختل کند. هنگام عیبیابی، آدرس، ماسک یا پیشوند، درگاه، DNS و وضعیت دریافت تنظیمات را جداگانه بررسی کنید.
۶. سوئیچینگ، VLAN و تفکیک منطقی شبکه
VLAN به مدیر شبکه اجازه میدهد یک زیرساخت سوئیچینگ را به چند شبکهٔ محلی منطقی تقسیم کند. برای مثال، کاربران اداری، سرورها، تلفنهای IP، تجهیزات مدیریت و کاربران مهمان میتوانند در بخشهای جدا قرار گیرند؛ حتی اگر بخشی از تجهیزات فیزیکی مشترک باشد.
پورت Access معمولاً برای اتصال یک دستگاه در VLAN مشخص استفاده میشود. پورت Trunk امکان عبور ترافیک چند VLAN را میان تجهیزات سازگار فراهم میکند. فهرست VLANهای مجاز، VLAN بومی، تنظیمات برچسبگذاری 802.1Q و هماهنگی دو سوی لینک باید مستند و بازبینی شوند.
VLAN بهخودیخود امنیت کامل ایجاد نمیکند. برای محدودکردن ارتباط بین VLANها باید مسیریابی لایهٔ سوم، ACL یا قواعد فایروال متناسب با نیاز طراحی شود. اصل مهم، مجاز کردن جریانهای ضروری و جلوگیری از ارتباطات غیرلازم میان بخشهای شبکه است.
راهنمای CISA دربارهٔ سختسازی و افزایش دید شبکه و مستندات Microsoft دربارهٔ تنظیم VLAN در Hyper-V میتوانند برای طراحی و بررسی تفکیک شبکه مفید باشند.
۷. مسیریابی و ارتباط بین شبکهها
وقتی مبدأ و مقصد در دو زیرشبکهٔ متفاوت باشند، بسته باید از مسیر مسیریابی مناسب عبور کند. روتر یا سوئیچ لایهٔ سوم با توجه به جدول مسیریابی تصمیم میگیرد بسته را به کدام مسیر بعدی بفرستد.
در شبکهٔ سازمانی، مسیر پیشفرض، مسیرهای ایستا یا پویا، ارتباط شعب و مسیرهای اینترنت باید بهصورت هماهنگ طراحی شوند. وجود مسیر معتبر از مبدأ تا مقصد بهتنهایی کافی نیست؛ مسیر بازگشت نیز باید قابلدسترس باشد و قواعد امنیتی هر دو جهت را پوشش دهند.
- برای هر شبکه، درگاه و مسیر مورد انتظار را مستند کنید.
- مطمئن شوید مسیرهای جایگزین رفتار قابلپیشبینی دارند.
- پس از تغییر مسیر، دسترسی برنامهها و سرویسهای وابسته را آزمایش کنید.
- مسیرهای غیرضروری و قواعدی را که دیگر کاربرد ندارند بازبینی کنید.
۸. شبکهٔ بیسیم سازمانی
طراحی Wi-Fi فقط به تعداد اکسسپوینتها محدود نیست. محل نصب، موانع فیزیکی، تداخل فرکانسی، تعداد کاربران، نوع کلاینتها، ظرفیت اتصال و برنامههای در حال استفاده بر کیفیت تجربهٔ کاربران تأثیر میگذارند.
شبکهٔ مهمان را در صورت نیاز از منابع داخلی جدا کنید و از روشهای احراز هویت و رمزنگاری متناسب با محیط استفاده کنید. برای سازمانهای بزرگتر، مدیریت مرکزی، پایش نقاط دسترسی و بررسی تراکم کاربران میتواند به عیبیابی و نگهداری کمک کند.
برای ارزیابی کیفیت شبکهٔ بیسیم، تنها به تعداد خطوط سیگنال یا سرعت اسمی دستگاه اتکا نکنید؛ میزان ازدحام، تداخل، تأخیر، از دست رفتن بسته و توان واقعی در محل استفاده نیز اهمیت دارند.
۹. امنیت شبکه و دفاع چندلایه
امنیت شبکه مجموعهای از کنترلهای مکمل است. فایروال مهم است، اما پیکربندی درست، مدیریت هویت، تفکیک شبکه، بهروزرسانی، ثبت رخدادها و برنامهٔ بازیابی نیز باید در طراحی لحاظ شوند.
- حداقل دسترسی: حسابها فقط مجوزهای موردنیاز برای وظایف خود را دریافت کنند.
- حفاظت از مدیریت تجهیزات: رابط مدیریتی را از شبکهٔ کاربران و دسترسی مستقیم اینترنت تا حد امکان جدا کنید.
- پیشگیری و تشخیص نفوذ: بر حسب نیاز از قابلیتهای IPS و کنترلهای تکمیلی استفاده کنید و هشدارها را بازبینی کنید.
- بهروزرسانی: سیستمعامل، برنامهها و تجهیزات را طبق برنامهٔ مدیریت آسیبپذیری وصلهگذاری کنید.
- ثبت و بررسی رخدادها: ورودهای مهم، تغییر قواعد، هشدارها و خطاهای ارتباطی را نگهداری و تحلیل کنید.
- پاسخ به رخداد: مسئولیتها، راههای ارتباطی، مراحل مهار و روش بازیابی را از قبل مشخص کنید.
برای مطالعهٔ تخصصیتر، راهنمای پیادهسازی امنیت شبکه و راهنمای فایروال نسل جدید NGFW را ببینید. راهنمای رسمی NIST SP 800-215 دربارهٔ شبکهٔ سازمانی امن نیز به امنیت شبکههای گسترده، سرویسهای ابری، تفکیک ریزدانه و رویکردهای دسترسی مدرن میپردازد.
۱۰. VPN و دسترسی راه دور
VPN میتواند ارتباطی رمزگذاریشده برای کاربران دورکار یا اتصال میان دو محل سازمان فراهم کند. طراحی مناسب باید تعداد کاربران، ظرفیت، نوع دستگاهها، روش احراز هویت، نیاز به دسترسی به زیرشبکههای خاص و الزامات ثبت رخداد را در نظر بگیرد.
رمزگذاری اتصال بهتنهایی به معنی امن بودن دستگاه کاربر نیست. حسابهای کاربری باید محافظت شوند، مجوزها محدود باشند و دستگاههای راه دور نیز بهروزرسانی و مدیریت شوند. برای دسترسی به سرویسها میتوان علاوه بر VPN، روشهای مدرنتر مبتنی بر هویت و وضعیت دستگاه را نیز بررسی کرد؛ انتخاب به معماری و نیاز سازمان بستگی دارد.
برای آشنایی با یک کاربرد مشخص، مقالهٔ راهنمای VPN شرکتی و دسترسی راه دور را مطالعه کنید.
۱۱. کیفیت سرویس (QoS)، VoIP و برنامههای حساس به تأخیر
برخی برنامهها مانند تماس صوتی و ویدئوکنفرانس به تأخیر و نوسان تأخیر حساساند. در زمان ازدحام، QoS میتواند با طبقهبندی و اولویتبندی ترافیک به مدیریت بهتر ظرفیت کمک کند.
QoS پهنای باند جدید ایجاد نمیکند و نتیجهٔ آن به طراحی انتهابهانتها وابسته است. اگر اولویتها درست تعریف نشوند، ممکن است یک گروه از سرویسها بیدلیل بر سایر ترافیک غلبه کند. برای طراحی مناسب، نوع جریانها، ظرفیت لینکها، نقاط ازدحام و سیاستهای تجهیزات مسیر را بررسی کنید.
در عیبیابی تماسها، کیفیت لینک، تأخیر، نوسان، از دست رفتن بسته، تنظیمات صوتی و دسترسپذیری سرویسهای وابسته را بررسی کنید. سرعت دانلود بهتنهایی معیار کافی برای سنجش کیفیت تماس نیست.
۱۲. سرورها، مجازیسازی و شبکهٔ ابری
شبکهٔ مدرن میتواند میزبان سرورهای فیزیکی، ماشینهای مجازی، سرویسهای ابری یا ترکیبی از آنها باشد. مجازیسازی منابع پردازشی را بین ماشینها به اشتراک میگذارد، اما نیاز به طراحی مناسب شبکه، ذخیرهسازی، افزونگی و مدیریت امنیت را حذف نمیکند.
- ترافیک مدیریت میزبانها را از ترافیک کاربران و ماشینهای مجازی تفکیک کنید، در صورت نیاز معماری.
- برای شبکهٔ مجازی و سوئیچ فیزیکی، تنظیمات VLAN و مسیرهای ارتباطی را هماهنگ نگه دارید.
- مصرف پردازنده، حافظه، ظرفیت ذخیرهسازی و پهنای باند را با بار واقعی بسنجید.
- وابستگی سرویسها به DNS، احراز هویت، مسیرهای شبکه و فضای ذخیرهسازی را مستند کنید.
- برای خرابی میزبان یا قطع ارتباط، روش بازیابی و مسئولیت اجرا را تعیین کنید.
اگر سازمان از خدمات سروری مبتنی بر فناوریهای Microsoft استفاده میکند، راهنمای خدمات مایکروسافت و سرورهای سازمانی را نیز ببینید.
۱۳. پایش، ثبت رخداد و عیبیابی سیستماتیک
شبکهٔ پایدار باید قابل مشاهده و اندازهگیری باشد. پایش لینکها، وضعیت پورتها، مصرف پهنای باند، خطاها، تأخیر، منابع تجهیزات و دسترسپذیری سرویسها به شناسایی زودهنگام مشکل کمک میکند.
هنگام بروز اختلال، بهتر است بهجای تغییر همزمان چند تنظیم، فرضیهها را مرحلهبهمرحله بررسی کنید:
- دامنهٔ مشکل را مشخص کنید: یک کاربر، یک VLAN، یک شعبه یا کل سازمان؟
- وضعیت فیزیکی لینک، پورت، کابل و چراغهای تجهیزات را بررسی کنید.
- آدرس IP، پیشوند یا ماسک، درگاه پیشفرض و تنظیمات DNS را کنترل کنید.
- ارتباط با مقصدهای نزدیک و سپس مقصد نهایی را مرحلهبهمرحله آزمایش کنید.
- مسیر مسیریابی، قواعد فایروال و گزارشهای تجهیزات را بررسی کنید.
- در پایان، علت اصلی، تغییر انجامشده و نتیجهٔ آزمون را ثبت کنید.
پس از رفع اختلال، بررسی کنید مشکل ناشی از یک رویداد گذرا بوده یا به اصلاح معماری، ظرفیت، تنظیمات یا فرایند نگهداری نیاز دارد. ثبت علل تکرارشونده به کاهش قطعیهای آینده کمک میکند.
۱۴. بکاپ و تداوم سرویسهای شبکه
در صورت خرابی یا تغییر ناموفق، نسخهٔ پشتیبان تنظیمات تجهیزات و دادههای سرویسهای حیاتی میتواند به بازگشت سریعتر کمک کند. برنامهٔ بکاپ باید مشخص کند چه چیزی، با چه زمانبندی، در کجا و برای چه مدتی نگهداری میشود.
نسخهٔ پشتیبان باید از دسترسی یا حذف غیرمجاز محافظت شود و بازیابی آن نیز آزمایش شود. زمان بازیابی واقعی ممکن است با زمان تهیهٔ بکاپ متفاوت باشد؛ بنابراین برای سرویسهای مهم، زمان هدف بازگشت و مقدار قابلقبول از دست رفتن داده باید مشخص شوند.
برای طراحی عملی برنامهٔ پشتیبانگیری، راهنمای طراحی پلن بکاپ و بازیابی اطلاعات سازمانی را ببینید.
۱۵. مراحل طراحی یا بهبود شبکهٔ سازمانی
- شناخت وضعیت موجود: تجهیزات، سرویسها، کاربران، نقشهها، مشکلات فعلی و وابستگیهای مهم را گردآوری کنید.
- تعریف الزامات: ظرفیت، دسترسپذیری، امنیت، رشد آینده و نیازهای ارتباطی را تعیین کنید.
- طراحی منطقی و فیزیکی: توپولوژی، آدرسدهی، VLANها، مسیرها، کنترلهای امنیتی و نقاط افزونگی را مستند کنید.
- انتخاب تجهیزات و خدمات: ظرفیت واقعی، قابلیت مدیریت، پشتیبانی، هزینهٔ مالکیت و سازگاری اجزا را مقایسه کنید.
- پیادهسازی مرحلهای: هر تغییر مهم را در محدودهٔ کنترلشده اجرا کنید و روش بازگشت داشته باشید.
- آزمون و تحویل: سرویسهای ضروری، سیاستهای دسترسی، مسیر جایگزین، پایش و بازیابی تنظیمات را آزمایش کنید.
- نگهداری: نقشهها و فهرست تجهیزات را بهروز نگه دارید و بازبینی ظرفیت، امنیت و نسخههای پشتیبان را برنامهریزی کنید.
اجرای موفق یک پروژه فقط روشنشدن تجهیزات نیست. شبکه باید به نیازهای تعریفشده پاسخ دهد، نتایج آزمون قابل ارائه باشند و تیم مسئول بتواند پس از تحویل، سرویس را نگهداری کند.
۱۶. چکلیست فنی شبکه
- آیا نقشهٔ بهروز توپولوژی و مسیرهای ارتباطی وجود دارد؟
- آیا طرح آدرسدهی IP و محدودهٔ VLANها مستند است؟
- آیا ارتباط بین بخشهای شبکه به نیاز واقعی محدود شده است؟
- آیا دسترسی مدیریتی کنترلشده و قابلردیابی است؟
- آیا تنظیمات تجهیزات و دادههای حیاتی نسخهٔ پشتیبان دارند؟
- آیا بازیابی نسخهها آزمایش شده است؟
- آیا ظرفیت لینکها و وضعیت تجهیزات بهطور منظم پایش میشود؟
- آیا تغییرات مهم دارای برنامهٔ آزمون و بازگشت هستند؟
- آیا پس از هر تغییر، مستندات بهروز میشوند؟
۱۷. پرسشهای متداول
آیا VLAN بهتنهایی شبکه را امن میکند؟
خیر. VLAN شبکه را از نظر منطقی جدا میکند، اما کنترل ارتباط میان بخشها به مسیریابی، ACL، فایروال و تنظیمات درست تجهیزات نیز نیاز دارد.
آیا ارتقای سرعت اینترنت تمام مشکلات شبکه را رفع میکند؟
خیر. اختلال میتواند از کابل، سوئیچ، Wi-Fi، DNS، مسیریابی، فایروال، سرور یا خود برنامه ناشی شود. علت باید پیش از خرید ظرفیت بیشتر شناسایی شود.
آیا شبکهٔ بیسیم بهطور کامل جایگزین کابلکشی است؟
برای بسیاری از دستگاههای متحرک، Wi-Fi انتخاب مناسبی است؛ اما سرورها، تجهیزات ثابت یا ارتباطاتی که به پایداری و ظرفیت قابلپیشبینی نیاز دارند، ممکن است همچنان به اتصال کابلی نیاز داشته باشند. انتخاب باید بر اساس کاربرد صورت گیرد.
آیا مجازیسازی نیاز به شبکهٔ فیزیکی را از بین میبرد؟
خیر. ماشینهای مجازی همچنان برای ارتباط با یکدیگر، کاربران، فضای ذخیرهسازی یا اینترنت به طراحی شبکه نیاز دارند. پیکربندی سوئیچ مجازی و فیزیکی باید با هم هماهنگ باشد.
جمعبندی
شبکهٔ کامپیوتری قابلاعتماد از ترکیب طراحی مناسب، آدرسدهی منظم، تفکیک منطقی، مسیریابی صحیح، کنترلهای امنیتی، پایش و نگهداری پیشگیرانه شکل میگیرد. شناخت اصول فنی و مستندسازی تصمیمها، توسعهٔ شبکه و عیبیابی آن را سادهتر و کمریسکتر میکند.
برای ارزیابی شبکهٔ موجود یا انتخاب خدمات اجرایی و نگهداری متناسب با نیاز مجموعه، از درخواست مشاوره و خدمات و پشتیبانی استفاده کنید یا از طریق تماس با واریان شبکه گستر با کارشناسان شرکت در ارتباط باشید.