زیرساخت شبکه پایهٔ ارتباط میان کاربران، سرورها، تجهیزات و سرویسهای فناوری اطلاعات است. کیفیت این زیرساخت بر دسترسپذیری برنامههای سازمانی، سرعت تبادل داده، امنیت ارتباطات و هزینههای نگهداری اثر میگذارد. طراحی و اجرای شبکه بدون نیازسنجی، نقشهٔ روشن و آزمون تحویل میتواند باعث دوبارهکاری، دشواری عیبیابی و محدودیت در توسعهٔ آینده شود.
طراحی و پیادهسازی زیرساخت شبکه فقط کابلکشی یا نصب سوئیچ و روتر نیست؛ این کار از شناخت نیازهای سازمان و بررسی محیط آغاز میشود و با طراحی فیزیکی و منطقی، انتخاب تجهیزات، اجرای کنترلشده، آزمون و تحویل مستندات ادامه پیدا میکند.
برای آشنایی با مبانی فنی مفاهیم شبکه، راهنمای فنی شبکههای کامپیوتری">راهنمای فنی شبکههای کامپیوتری را ببینید. این مقاله بر مراحل طراحی و اجرای زیرساخت تمرکز دارد؛ معرفی حوزههای خدمات نیز در خدمات شبکه و زیرساخت سازمانی">صفحهٔ خدمات شبکه و زیرساخت سازمانی آمده است.
۱. نیازسنجی و شناخت وضعیت موجود
پیش از خرید تجهیزات یا شروع کابلکشی، باید نیاز واقعی سازمان روشن شود. تعداد کاربران، طبقات و شعب، محل استقرار سرورها، برنامههای سازمانی، دستگاههای بیسیم، تلفنهای تحت شبکه و دوربینها بر طراحی اثر میگذارند.
- تعداد کاربران، رایانهها، تلفنها و سایر دستگاههای متصل را مشخص کنید.
- محل رکها، نقاط کاری، مسیرهای کابل و فاصلهها را بررسی کنید.
- سرویسهای حیاتی و وابستگی آنها به DNS، DHCP، اینترنت، سرورها و ارتباط شعب را شناسایی کنید.
- ظرفیت موردنیاز امروز و رشد پیشبینیشدهٔ آینده را برآورد کنید.
- الزامات امنیتی، دسترسپذیری، نگهداری و بودجهٔ عملیاتی را ثبت کنید.
اگر شبکه از قبل وجود دارد، وضعیت تجهیزات، نقشهها، ظرفیت لینکها، تنظیمات و اختلالهای تکرارشونده را نیز ارزیابی کنید. این مرحله کمک میکند مشکلات واقعی با نیاز به خرید تجهیزات جدید اشتباه گرفته نشوند.
۲. طراحی فیزیکی و منطقی شبکه
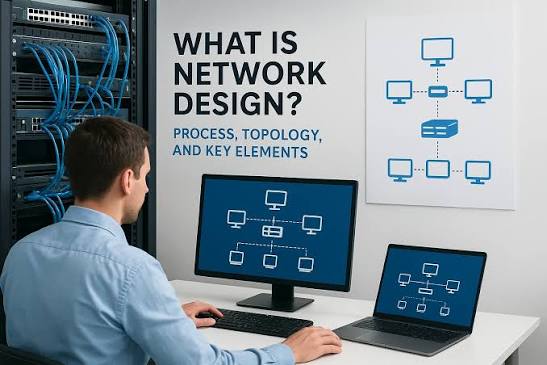
در طراحی فیزیکی، محل تجهیزات، رکها، کابلها و نقاط اتصال مشخص میشود. طراحی منطقی، آدرسدهی IP، VLANها، مسیرهای مسیریابی و ارتباط میان سرویسها را توصیف میکند. این دو طرح باید با یکدیگر سازگار باشند.
انتخاب توپولوژی
در بسیاری از شبکههای اداری، ساختار ستارهای با سوئیچهای دسترسی رایج است. در محیطهای بزرگتر ممکن است معماری سلسلهمراتبی با لایههای دسترسی، توزیع و هسته مناسب باشد. نیاز به مسیر جایگزین و افزونگی باید بر اساس اهمیت سرویسها و هزینهٔ قابلقبول تعیین شود.
مدارک لازم برای طراحی
- نقشهٔ محل تجهیزات، رکها، پریزها و مسیرهای کابلکشی
- نمودار ارتباط سوئیچها، روترها، فایروالها و سرورها
- طرح محدودههای IP، زیرشبکهها و VLANها
- جدول پورتها، اتصالات و شناسههای کابل
- نقاط حساس، مسیرهای جایگزین و وابستگیهای حیاتی سرویسها
نقشهٔ نهایی باید پس از اجرا با وضعیت واقعی شبکه تطبیق داده شود؛ نگهداری نقشهٔ قدیمی یا ناقص میتواند عیبیابی و توسعهٔ آینده را دشوار کند.
۳. کابلکشی ساختیافته و زیرساخت فیزیکی
کابلکشی ساختیافته باید امکان اتصال منظم تجهیزات، عیبیابی و توسعهٔ آینده را فراهم کند. انتخاب کابل مسی یا فیبر نوری به فاصله، ظرفیت، محیط نصب، تداخل الکترومغناطیسی و بودجه وابسته است.
- مسیر کابلها را پیش از اجرا مشخص کنید و از محلهای آسیبپذیر دور نگه دارید.
- نوع کابل، کانکتورها، پچپنلها و سازگاری اجزای اتصال را بررسی کنید.
- کابلها را طبق الزامات فنی و ایمنی ساختمان نصب کنید.
- از خمشدن بیش از حد کابل یا فیبر و واردشدن فشار مکانیکی نامناسب جلوگیری کنید.
- دو سر کابل و پورتهای مربوط را با شناسهٔ یکتا برچسبگذاری کنید.
- برای توسعهٔ آینده، ظرفیت رزرو و مسیرهای قابلدسترسی را پیشبینی کنید.
برای نمونه، استاندارد ISO/IEC 11801-2 دربارهٔ کابلکشی عمومی در محیطهای اداری چارچوبی برای این حوزه ارائه میکند. الزامات قابلاعمال به پروژه باید با نوع ساختمان، نسخهٔ استاندارد، مشخصات قراردادی و مقررات محلی تطبیق داده شوند.
۴. رک، برق، تهویه و اتاق سرور
تجهیزات ارتباطی برای عملکرد پایدار به نصب صحیح و محیط مناسب نیاز دارند. محل رک باید دسترسی کنترلشده، فضای کافی برای سرویس، مسیر مناسب کابل و شرایط محیطی متناسب با تجهیزات داشته باشد.
- ارتفاع، عمق، ظرفیت تحمل بار و فضای توسعهٔ رک را با تجهیزات هماهنگ کنید.
- ظرفیت برق و توزیع بار را بر اساس مصرف واقعی تجهیزات بررسی کنید.
- در صورت نیاز، UPS و روش خاموشسازی ایمن سرویسها را پیشبینی کنید.
- تهویه، گردوغبار و مسیر ورود و خروج هوا را ارزیابی کنید.
- کابلهای برق و ارتباط را مرتب و قابلشناسایی نگه دارید.
- دسترسی فیزیکی به رک و تجهیزات حیاتی را به افراد مجاز محدود کنید.
شرایط مناسب اتاق سرور به نوع و تراکم تجهیزات وابسته است؛ نصب یک وسیلهٔ سرمایشی بدون بررسی بار حرارتی و شرایط محیطی، تضمینکنندهٔ پایداری نیست.
۵. انتخاب سوئیچ، روتر و تجهیزات ارتباطی
انتخاب تجهیزات باید بر اساس طرح مصوب و نیاز اندازهگیریشده انجام شود، نه فقط نام برند یا تعداد پورتها.
- تعداد پورتهای موردنیاز و ظرفیت توسعهٔ آینده
- سرعت لینکها و توان عملیاتی تجهیزات در شرایط واقعی
- نیاز به VLAN، مسیریابی لایهٔ سوم و قابلیتهای مدیریتی
- توان PoE موردنیاز تلفنها، دوربینها و اکسسپوینتها، در صورت استفاده
- نیازهای افزونگی، اتصال فیبر و مسیرهای بالادستی
- مدت پشتیبانی، ضمانت، بهروزرسانی و هزینهٔ نگهداری
سازگاری تجهیزات با آدرسدهی، VLAN، پایش و ابزارهای مدیریت نیز باید بررسی شود. برای شناخت کاربرد تجهیزات، مقالهٔ آشنایی با تجهیزات شبکههای کامپیوتری">آشنایی با تجهیزات شبکههای کامپیوتری و راهنمای نصب و راهاندازی تجهیزات شبکه">نصب و راهاندازی تجهیزات شبکه را ببینید.
۶. طراحی آدرسدهی IP و تفکیک منطقی
طرح آدرسدهی باید پیش از پیکربندی تجهیزات مشخص باشد. شبکههای کاربران، سرورها، مدیریت تجهیزات و مهمان ممکن است به محدودههای جداگانه نیاز داشته باشند. همپوشانی آدرسها میان شعب میتواند مسیریابی یا اتصال VPN را دشوار کند.
VLAN امکان جداسازی منطقی بخشهای شبکه را روی زیرساخت سوئیچینگ فراهم میکند. اما VLAN بهتنهایی مرز امنیتی کامل نیست؛ ارتباط بین VLANها باید با قواعد مسیریابی، ACL یا فایروال متناسب با نیاز محدود شود.
- نام، شناسه و کاربرد هر VLAN را مستند کنید.
- محدودهٔ IP، درگاه پیشفرض، DNS و روش تخصیص آدرس را مشخص کنید.
- پورتهای Access و Trunk را مطابق نیاز واقعی پیکربندی کنید.
- عبور VLANهای غیرضروری روی لینکهای Trunk را محدود کنید.
- ترافیک مدیریت را از ترافیک روزمره جدا کنید، هرجا که معماری اجازه میدهد.
۷. امنیت زیرساخت از مرحلهٔ طراحی
امنیت باید از ابتدا بخشی از طراحی باشد. کنترلها بر اساس حساسیت دادهها، نوع سرویس و ریسک شبکه انتخاب میشوند؛ نصب یک فایروال بهتنهایی جایگزین مدیریت هویت، بهروزرسانی و پایش نخواهد بود.
- قواعد فایروال را بر اساس مبدأ، مقصد، سرویس و دلیل مشخص تعریف کنید.
- دسترسی مدیریتی تجهیزات را به شبکهها و حسابهای مجاز محدود کنید.
- خدمات غیرضروری و حسابهای پیشفرض را مطابق راهنمای سازنده ایمن کنید.
- بهروزرسانی تجهیزات و مدیریت آسیبپذیری را به فرایندی منظم تبدیل کنید.
- ثبت رخدادها، پایش تغییرات و هشدارهای مهم را در نظر بگیرید.
- سرویسهایی را که باید از اینترنت در دسترس باشند، از منابع داخلی بهشکل کنترلشده جدا کنید.
راهنمای CISA دربارهٔ سختسازی و افزایش دید شبکه بر تفکیک شبکه، مدیریت امن تجهیزات، پایش و محدودکردن دسترسیهای مدیریتی تأکید دارد. برای مطالعهٔ تخصصیتر، راهنمای پیادهسازی امنیت شبکه">راهنمای پیادهسازی امنیت شبکه و راهنمای فایروال نسل جدید NGFW">راهنمای فایروال نسل جدید NGFW را ببینید.
اگر لازم است سروری از اینترنت قابلدسترسی باشد، مسیر انتشار آن نیز باید محدود و مستند شود؛ در این زمینه انتشار امن سرور روی اینترنت">راهنمای انتشار امن سرور روی اینترنت مرتبط است.
۸. طراحی برای پایداری و توسعهپذیری
طراحی قابلاعتماد باید مشخص کند کدام خرابیها قابلتحملاند و سرویسها با چه روشی بازمیگردند. افزونگی تجهیزات، لینکهای جایگزین، برق و مسیرهای فیزیکی باید بر اساس اهمیت سرویس و هزینه انتخاب شوند.
- نقاط خرابی مشترک مانند یک سوئیچ مرکزی یا لینک منفرد را شناسایی کنید.
- مسیر جایگزین را در صورت نیاز طراحی و عملاً آزمایش کنید.
- ظرفیت پورتها، رک، کابلکشی، برق و آدرسدهی را برای توسعه در نظر بگیرید.
- از تنظیمات تجهیزات مهم نسخهٔ محافظتشده تهیه کنید.
- برای سرویسهای حیاتی، زمان بازیابی و مسئولیت اجرا را مشخص کنید.
برای طراحی برنامهٔ پشتیبانگیری، طراحی پلن بکاپ و بازیابی سازمانی">راهنمای بکاپ و بازیابی اطلاعات سازمانی را مطالعه کنید.
۹. مراحل اجرایی پروژهٔ زیرساخت شبکه
- بازدید و ارزیابی: نیازها، محدودیتهای محیط، تجهیزات موجود و وابستگیهای مهم ثبت شوند.
- طراحی و تأیید: نقشهها، آدرسدهی، فهرست تجهیزات، مسیر کابل و کنترلهای امنیتی مشخص شوند.
- آمادهسازی محیط: رک، برق، تهویه و مسیرهای فیزیکی بررسی شوند.
- اجرای کابلکشی: کابلها نصب، برچسبگذاری و مطابق نقشه ثبت شوند.
- نصب و پیکربندی: تجهیزات، VLANها، مسیریابی و قواعد دسترسی تنظیم شوند.
- آزمون مرحلهای: لینکها، سرویسها، ارتباط کاربران و کنترلهای امنیتی بررسی شوند.
- تحویل مستندات: تنظیمات نهایی، نتایج آزمون و روشهای نگهداری ثبت شوند.
برای هر تغییر مهم باید زمان اجرا، مسئول، معیار موفقیت و راه بازگشت مشخص باشد. در شبکهٔ فعال سازمان، تغییرات را با صاحبان سرویس و کاربران کلیدی هماهنگ کنید.
۱۰. آزمون کابلکشی و پذیرش فنی
روشنشدن چراغ لینک یا برقراری یک اتصال آزمایشی، بهتنهایی برای تأیید کامل زیرساخت کافی نیست. روش آزمون باید با نوع کابل، مشخصات پروژه و تعهدات قراردادی تناسب داشته باشد.
- تطبیق برچسب کابلها با نقشه و محل پورتها
- بررسی پیوستگی و خطاهای سیمبندی
- آزمون گواهی کابلکشی با ابزار مناسب، اگر در محدودهٔ پروژه لازم باشد
- آزمون فیبر نوری با روش متناسب با نوع فیبر و نیاز پروژه
- بررسی VLAN، آدرسدهی، مسیریابی و دسترسی به سرویسها
- آزمایش مسیرهای جایگزین و کنترلهای امنیتی تعریفشده
- بررسی پایش، هشدارها و قابلیت بازیابی تنظیمات مهم
نتایج آزمون، شناسهٔ مسیر، روش استفادهشده و موارد نیازمند اصلاح را ثبت کنید. ادعای انطباق با استاندارد باید بر اساس آزمون و معیار پذیرش واقعی پروژه باشد.
۱۱. مستندسازی و تحویل پروژه
مستندسازی باید به تیم نگهداری اجازه دهد ساختار واقعی شبکه را بشناسد و تغییرات آینده را با ریسک کمتری انجام دهد. بستهٔ تحویل، بسته به محدودهٔ پروژه، میتواند شامل موارد زیر باشد:
- نقشهٔ فیزیکی و منطقی بهروز
- فهرست تجهیزات، مدلها و نسخههای نرمافزار
- جدول VLANها، IPها، پورتها و شمارهٔ مسیر کابلها
- تنظیمات نهایی و نسخهٔ پشتیبان حفاظتشده
- گزارش نتایج آزمونها و موارد بازمانده
- قواعد اصلی دسترسی و وابستگی سرویسها
- برنامهٔ نگهداری، بهروزرسانی و پایش
اطلاعات حساس مانند رمزها و کلیدها نباید در فایلهای عمومی یا مستندات بدون حفاظت قرار گیرند. روش تحویل امن دسترسیها باید از ابتدا تعیین شود.
۱۲. نگهداری پس از راهاندازی
پس از تحویل، شبکه به پایش و نگهداری منظم نیاز دارد. وضعیت لینکها، مصرف منابع، خطاهای ارتباطی و تغییرات پیکربندی را بررسی کنید و علت اختلالهای تکرارشونده را ثبت کنید.
- نقشهها و فهرست پورتها را پس از تغییر بهروز کنید.
- وضعیت وصلهها، پشتیبانی تجهیزات و هشدارهای امنیتی را بازبینی کنید.
- از تنظیمات تجهیزات نسخهٔ پشتیبان تهیه و بازیابی آن را آزمایش کنید.
- ظرفیت لینکها و تجهیزات را پیش از رسیدن به محدودیت عملیاتی ارزیابی کنید.
برای خدمات مستمر، خدمات پشتیبانی شبکه">خدمات پشتیبانی شبکه، پشتیبانی و نگهداری شبکه">پشتیبانی و نگهداری شبکه و خدمات و پشتیبانی شبکههای کامپیوتری">راهنمای خدمات و پشتیبانی شبکههای کامپیوتری را ببینید.
۱۳. اشتباههای رایج در اجرای زیرساخت
- خرید تجهیزات پیش از تکمیل نیازسنجی و طراحی
- نداشتن نقشهٔ معتبر یا برچسبگذاری کابلها و پورتها
- نادیدهگرفتن ظرفیت برق، تهویه و فضای توسعه
- استفاده از یک شبکهٔ تخت بدون بررسی نیازهای تفکیک
- بازگذاشتن دسترسیهای مدیریتی گسترده و غیرضروری
- تحویل پروژه بدون آزمون ثبتشده و مستندات نهایی
- بیتوجهی به پشتیبانگیری از تنظیمات و مسئولیت نگهداری
۱۴. پرسشهای متداول
طراحی زیرساخت شبکه از کجا شروع میشود؟
از شناخت نیازها و وضعیت موجود؛ سپس طرح فیزیکی و منطقی، آدرسدهی، تجهیزات، امنیت و معیارهای آزمون مشخص میشوند.
آیا کابلکشی و انتخاب تجهیزات را میتوان جداگانه طراحی کرد؟
بررسی آنها میتواند در مراحل جدا انجام شود، اما تصمیم نهایی باید هماهنگ باشد؛ نوع تجهیزات بر ظرفیت لینک، نوع اتصال، محل رک و نیاز کابلکشی اثر میگذارد.
آیا تستر ساده برای تأیید کابلکشی کافی است؟
بستگی به هدف آزمون و مشخصات پروژه دارد. بررسی پیوستگی برای بعضی خطاهای پایه مفید است، اما پروژهای که به آزمون گواهی انطباق نیاز دارد باید با ابزار و روش مناسب همان کاربرد آزمایش شود.
چه زمانی به افزونگی نیاز داریم؟
وقتی هزینهٔ توقف سرویس، توجیهکنندهٔ هزینه و پیچیدگی مسیر یا تجهیز جایگزین باشد. افزونگی باید متناسب با ریسک طراحی و عملاً آزمایش شود.
جمعبندی
طراحی و پیادهسازی موفق زیرساخت شبکه به نیازسنجی، هماهنگی طراحی فیزیکی و منطقی، کابلکشی اصولی، انتخاب تجهیزات مناسب، امنیت و آزمون تحویل وابسته است. مستندات بهروز، نسخهٔ پشتیبان تنظیمات و برنامهٔ نگهداری نیز کمک میکنند شبکه پس از پایان پروژه قابلمدیریت و توسعه باقی بماند.
برای ارزیابی نیازهای مجموعه و دریافت راهکار متناسب با زیرساخت سازمانی، از درخواست مشاوره و خدمات و پشتیبانی استفاده کنید یا از طریق تماس با واریان شبکه گستر با کارشناسان شرکت ارتباط بگیرید.