انتشار یک سرویس سازمانی روی اینترنت، به این معناست که بخشی از زیرساخت یا برنامه برای کاربران خارج از شبکه داخلی قابل دسترسی میشود. این کار میتواند برای ارائه وبسایت، پرتال مشتریان، API یا یک برنامه کسبوکار ضروری باشد؛ اما هر سرویس منتشرشده، سطح مواجهه سازمان با تهدیدهای اینترنتی را نیز افزایش میدهد.
انتشار امن سرور فقط باز کردن یک پورت روی فایروال یا نصب گواهی HTTPS نیست. پیش از انتشار باید مشخص شود کدام سرویس واقعاً نیاز به دسترسی عمومی دارد، چه مسیری برای درخواستها در نظر گرفته شده، ارتباط با شبکه داخلی چگونه محدود میشود و در صورت بروز رخداد، چگونه میتوان آن را شناسایی و مهار کرد.
در این راهنما، مراحل برنامهریزی و انتشار امن سرورهای سازمانی، نقش فایروال و شبکه DMZ، حفاظت از دسترسی مدیریتی، رمزگذاری ارتباطات، پایش و پشتیبانگیری را مرور میکنیم. جزئیات فنی نهایی باید بر اساس نوع سرویس، معماری واقعی، نیاز سازمان و مستندات سازنده تنظیم شوند.
انتشار سرور روی اینترنت یعنی چه؟
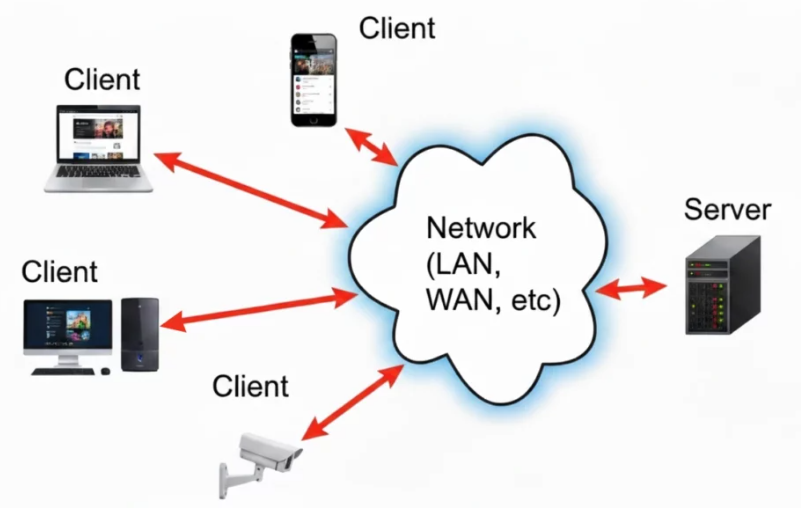
انتشار سرور به معنای فراهم کردن دسترسی از شبکه بیرونی به یک سرویس مشخص است. برای نمونه، ممکن است وبسرور یک برنامه عمومی درخواستهای کاربران را دریافت کند یا یک درگاه کنترلشده، دسترسی کارکنان دورکار به سامانه داخلی را فراهم سازد. این دو سناریو از نظر سطح دسترسی و الزامات امنیتی یکسان نیستند.
برای اطلاعات بیشتر درباره راهنمای جامع شبکههای کامپیوتری نیز میتوانید به مقاله مرتبط مراجعه کنید. پیش از پیادهسازی، بین دو نوع دسترسی تفاوت بگذارید:
- دسترسی عمومی: برای سرویسهایی مانند وبسایت یا API که باید از اینترنت در دسترس عموم باشند. در این حالت، فقط مسیرها و پورتهای لازم برای عملکرد سرویس باید ارائه شوند.
- دسترسی خصوصی یا مدیریتی: برای مدیران، کارکنان یا سامانههایی که نباید در دسترس همه کاربران اینترنت باشند. این دسترسی باید با روشهای کنترلشده مانند VPN سازمانی، درگاه دسترسی امن یا Jump Host و احراز هویت قوی فراهم شود.
رابط مدیریتی، پایگاه داده و سرویسهای داخلی معمولاً نباید صرفاً برای راحتی کار مستقیماً در معرض اینترنت قرار گیرند. معماری درست، کاربران عمومی را فقط به سرویس موردنیازشان میرساند و مسیرهای مدیریتی و داخلی را جدا نگه میدارد.
چرا انتشار امن سرور اهمیت دارد؟
- کاهش سطح حمله: هر سرویس، درگاه و حساب قابل دسترسی میتواند در صورت پیکربندی نادرست یا وجود آسیبپذیری به نقطه ورود تبدیل شود.
- حفاظت از اطلاعات: تفکیک شبکه و کنترل دسترسی، احتمال دسترسی غیرمجاز به دادهها و سامانههای داخلی را کاهش میدهد.
- پایداری سرویس: پایش، کنترل منابع و برنامه رسیدگی به رخداد کمک میکنند مشکلات زودتر شناسایی شوند.
- دسترسی قابل مدیریت: کاربران مجاز میتوانند از مسیر تعریفشده به سرویس دسترسی داشته باشند، بدون آنکه تمام شبکه داخلی در معرض دسترسی قرار گیرد.
- قابلیت بازیابی: نسخه پشتیبان معتبر و برنامه آزمودهشده بازیابی، آمادگی سازمان را در برابر خطا و رخدادهای مخرب افزایش میدهد.
هیچ ترکیبی از تنظیمات، خطر را به صفر نمیرساند؛ هدف این است که سطح مواجهه غیرضروری کاهش یابد، کنترلهای مناسب اعمال شوند و سازمان بتواند فعالیت مشکوک را کشف و به آن پاسخ دهد.
مرحله اول: فهرستبرداری و ارزیابی نیاز به انتشار
پیش از هر تغییر، سرورها، نام دامنهها، نشانیهای IP، سرویسهای فعال، وابستگیهای شبکه و مالک هر سرویس را ثبت کنید. برای هر مورد پاسخ دهید:
- کدام نیاز تجاری ایجاب میکند سرویس از اینترنت در دسترس باشد؟
- آیا میتوان همان نیاز را با دسترسی خصوصی یا محدودکردن نشانیهای مبدأ برآورده کرد؟
- چه سامانههای داخلی به سرویس وابستهاند و تغییر چه اثری بر آنها دارد؟
- چه کسی مسئول بهروزرسانی، پایش، پشتیبانگیری و پاسخ به رخداد است؟
- آیا نرمافزار و دستگاه هنوز تحت پشتیبانی سازنده قرار دارند؟
سرویسی که نیاز واقعی به دسترسی عمومی ندارد، بهتر است در اینترنت منتشر نشود یا دسترسی آن به روش مناسب محدود شود. این تصمیم باید با بررسی وابستگیها انجام گیرد تا کاهش سطح حمله، سرویسهای ضروری را ناخواسته مختل نکند.
مرحله دوم: طراحی تفکیک شبکه و مسیر دسترسی
در معماریهای متناسب با نیاز، سرویسهای عمومی میتوانند در یک بخش جداشده از شبکه یا DMZ قرار گیرند. برای آشنایی با اصول امنیت شبکه و نسل جدید دیوار آتش (NGFW)، شبکه DMZ یک الگوی معماری برای محدود کردن ارتباط مستقیم میان سرویسهای در معرض اینترنت و شبکه داخلی است؛ صرف ایجاد یک VLAN یا زیرشبکه، بدون قوانین ارتباطی و کنترلهای لازم، امنیت را تضمین نمیکند.
مسیر درخواستها باید روشن باشد. در یک سناریوی وب، درخواست میتواند از فایروال و در صورت نیاز Reverse Proxy یا Web Application Firewall عبور کند و تنها به مقصدی برسد که برای ارائه برنامه لازم است. ارتباط از بخش عمومی به پایگاه داده یا سامانههای داخلی باید فقط در صورت نیاز واقعی و با محدودیت دقیق برقرار شود.
- شبکه عمومی، شبکه سرورها و بخش مدیریتی را بر اساس نیاز و ریسک از یکدیگر تفکیک کنید.
- قوانین فایروال را بر اساس مبدأ، مقصد، پروتکل و پورت موردنیاز تعریف کنید.
- برای ارتباط بین سرورها، دسترسی گسترده و غیرضروری ایجاد نکنید.
- دسترسی خروجی سرور را هم ارزیابی کنید؛ محدودیت ترافیک خروجی میتواند به شناسایی یا مهار برخی رفتارهای غیرعادی کمک کند.
- طرح شبکه، مسیرهای مجاز و علت هر قانون مهم را مستند کنید تا تغییرات آینده قابل بازبینی باشند.
مرحله سوم: تنظیم فایروال و کاهش پورتهای باز
فایروال باید تنها ترافیک موردنیاز سرویس را اجازه دهد. برای یک وبسایت معمولی، ممکن است دسترسی عمومی به HTTPS کافی باشد و HTTP صرفاً برای هدایت کنترلشده به HTTPS استفاده شود؛ اما این الگو را نمیتوان بدون بررسی به تمام سرویسها تعمیم داد.
پورتهای مدیریت، پایگاه داده، اشتراک فایل و سرویسهای داخلی نباید بهطور پیشفرض برای همه نشانیهای اینترنتی باز باشند. اگر دسترسی مدیریتی لازم است، آن را به شبکه یا درگاه مدیریتی کنترلشده محدود کنید و در صورت امکان، برای کاربران و زمان دسترسی محدودیت بیشتری اعمال کنید.
قوانین قدیمی، تکراری یا بدون مالک مشخص را دورهای بازبینی کنید. تغییر فایروال باید همراه با بررسی وابستگیها و برنامه بازگشت باشد؛ حذف شتابزده یک قانون میتواند دسترسی سرویسهای ضروری را مختل کند.
مرحله چهارم: Reverse Proxy و محافظت از برنامه وب
در برخی معماریها، Reverse Proxy درخواستهای ورودی را دریافت میکند و سپس آنها را به سرویس داخلی مشخصی میفرستد. این الگو میتواند محل مدیریت گواهی TLS، مسیریابی، محدودیت نرخ درخواست و بخشی از کنترلهای دسترسی را متمرکز کند.
برای برنامههای وب، Web Application Firewall یا WAF نیز ممکن است به بررسی و فیلتر برخی درخواستهای مخرب کمک کند. بااینحال، Reverse Proxy یا WAF جایگزین بهروزرسانی برنامه، مدیریت نشستهای کاربری، اعتبارسنجی ورودیها و اصلاح آسیبپذیریهای خود نرمافزار نیست.
پروکسی باید فقط به مقصدهای مشخصشده متصل شود. تنظیمات اشتباه مسیریابی یا اعتماد بیش از حد به سربرگهای ارسالی کاربر میتواند خطرهای تازه ایجاد کند؛ بنابراین تنظیمات هویت مبدأ، محدودیت درخواست و ثبت لاگ باید با معماری واقعی برنامه هماهنگ باشد.
مرحله پنجم: HTTPS و گواهی TLS
برای سرویسهای وب، استفاده از HTTPS با گواهی TLS معتبر، ارتباط میان مرورگر و نقطه پایانی سرویس را رمزگذاری میکند و به بررسی هویت نام دامنه کمک میکند. گواهی باید برای نام دامنه درست صادر شده باشد و تاریخ اعتبار، زنجیره اعتماد، تمدید و محل نگهداری کلید خصوصی آن مدیریت شود.
- گواهی را مطابق نام دامنهای که کاربران واقعاً استفاده میکنند تنظیم کنید.
- تمدید گواهی را پایش کنید تا انقضا باعث اختلال نشود.
- نسخهها و مجموعه رمزنگاری را مطابق توصیههای جاری پلتفرم و سیاست امنیتی پیکربندی کنید.
- کلید خصوصی را محدود و امن نگه دارید؛ از قراردادن آن در مخازن عمومی یا فایلهای قابل دانلود خودداری کنید.
- مطمئن شوید درخواستها و مسیرهای حساس برنامه به شکلی ایمن از HTTP به HTTPS هدایت میشوند.
وجود HTTPS بهتنهایی امنیت کامل برنامه را تضمین نمیکند. آسیبپذیری برنامه، مجوزهای نادرست، افشای اطلاعات و ضعف احراز هویت همچنان باید جداگانه برطرف شوند.
مرحله ششم: حفاظت از دسترسی مدیریتی
دسترسی مدیران به سیستمعامل، پنل سرور، فایروال و سایر تجهیزات باید از مسیر کنترلشده انجام شود. استفاده از VPN سازمانی یا Jump Host میتواند مسیر مدیریتی را از سرویس عمومی جدا کند؛ برای آشنایی با سرویسهای سازمانی مایکروسافت نیز مقاله مرتبط را ببینید. و امکان محدودسازی و پایش دسترسیها را فراهم سازد.
- برای حسابهای مدیریتی، در صورت پشتیبانی، احراز هویت چندمرحلهای (MFA) را فعال کنید.
- حسابهای روزمره را از حسابهای دارای دسترسی ممتاز جدا نگه دارید.
- دسترسی را به کاربران، دستگاهها و منابع موردنیاز محدود کنید.
- از حسابهای پیشفرض و گذرواژههای اولیه استفاده نکنید و اعتبارنامهها را به شکل امن مدیریت کنید.
- فعالیت مدیریتی و تلاشهای ورود ناموفق را ثبت و بررسی کنید.
بازکردن مستقیم دسترسیهایی مانند RDP یا SSH برای تمام اینترنت، راهکار پیشفرض مناسبی برای مدیریت سرور نیست. روش دسترسی باید با نوع سرویس، نیاز عملیاتی و کنترلهای امنیتی سازمان سازگار باشد.
مرحله هفتم: سختسازی و بهروزرسانی سیستمعامل
پیش از انتشار، سیستمعامل و برنامهها را به نسخههای پشتیبانیشده ارتقا دهید، وصلههای امنیتی لازم را نصب کنید و سرویسها یا حسابهایی را که به آنها نیاز نیست غیرفعال کنید. باقیماندن نسخه بدون پشتیبانی یا تنظیمات پیشفرض، ریسک قابل اجتنابی ایجاد میکند.
سختسازی باید با نقش سرور هماهنگ باشد؛ تنظیمات مناسب یک وبسرور الزاماً برای سرور پایگاه داده یا سرویس دیگری مناسب نیست. تغییرهای امنیتی را ابتدا آزمایش کنید، اثر آنها را بر برنامه و ارتباطات وابسته بسنجید و سپس به محیط اصلی منتقل کنید.
مرحله هشتم: پایش، ثبت رویداد و هشدار
پس از انتشار، سرور باید بخشی از فرایند پایش مستمر سازمان باشد. پایش فقط بررسی آنلاین بودن وبسایت نیست؛ وضعیت منابع، خطاهای برنامه، رفتار شبکه و رویدادهای امنیتی نیز باید در محدوده متناسب با ریسک بررسی شوند.
- ثبت رویدادهای ورود، دسترسی مدیریتی، خطاهای مهم برنامه و تغییرهای پیکربندی
- پایش ترافیک ورودی و خروجی و بررسی الگوهای غیرعادی
- اعلان در صورت توقف سرویس، افزایش غیرعادی مصرف منابع یا خطاهای پیدرپی
- حفاظت از لاگها در برابر دسترسی یا تغییر غیرمجاز و تعیین مدت نگهداری مناسب
- تعریف مسئول رسیدگی به هشدارها و مسیر تشدید رخدادهای مهم
جمعآوری لاگ بدون بررسی و مسئول مشخص، کافی نیست. سازمان باید بداند کدام هشدارها اهمیت دارند، چه کسی آنها را پیگیری میکند و در صورت تأیید رخداد، چه اقدامهایی انجام میشود.
مرحله نهم: پشتیبانگیری و برنامه بازیابی
پشتیبانگیری بخشی از طراحی انتشار امن است. از اطلاعات برنامه، تنظیمات حیاتی و دادههایی که امکان بازسازی ساده ندارند، طبق نیاز و ریسک نسخه پشتیبان تهیه کنید. روش نسخهبرداری باید با سازگاری برنامه و پایگاه داده هماهنگ باشد.
- تناوب تهیه نسخه پشتیبان و مدت نگهداری را بر اساس اهمیت داده تعیین کنید.
- دسترسی به نسخههای پشتیبان را محدود و از محافظت در برابر حذف یا دستکاری غیرمجاز اطمینان حاصل کنید.
- نسخهها را در محل مناسب و جدا از سطح خرابی احتمالی سرور اصلی نگهداری کنید.
- بازیابی واقعی را در محیط کنترلشده آزمایش کنید و زمان لازم برای بازگشت سرویس را بسنجید.
- روش بازیابی، مسئولیتها و ترتیب بازگرداندن وابستگیهای سرویس را مستند کنید.
داشتن فایل پشتیبان بهتنهایی تضمین نمیکند که سرویس قابل بازیابی باشد. برای برنامهریزی بهتر میتوانید طراحی پلنهای بکاپ و یکپارچهسازی منابع سازمانی را مطالعه کنید.
مرحله دهم: آزمون امنیتی پیش از بهرهبرداری
پیش از اعلام آمادهبودن سرویس، مسیرهای دسترسی مجاز و غیرمجاز را آزمایش کنید. آزمون باید نشان دهد کاربر عمومی فقط به بخش عمومی سرویس دسترسی دارد و مسیرهای مدیریتی، فایلهای حساس و سرویسهای داخلی به شکل ناخواسته قابل دسترسی نیستند.
- بررسی DNS، گواهی TLS و هدایت HTTP به HTTPS در صورت نیاز
- بررسی قوانین فایروال و تطبیق پورتهای قابل دسترس با طرح مصوب
- آزمون ورود، مجوزها و محدودیتهای کاربران عادی و مدیران
- بررسی بهروزرسانیها، تنظیمات پیشفرض و سرویسهای فعال غیرضروری
- آزمون ثبت لاگ، هشدارهای حیاتی و فرایند بازیابی
- ثبت یافتهها، اولویت رفع ایرادها و نتیجه آزمون مجدد
آزمون آسیبپذیری یا بررسی سطح مواجهه باید فقط روی سامانههایی انجام شود که سازمان مالک آنهاست یا برای بررسی آنها مجوز روشن دارد. اسکن بدون برنامه میتواند باعث ایجاد بار یا اختلال ناخواسته شود.
چکلیست نهایی انتشار امن سرور
- نیاز تجاری و مالک مسئول سرویس مشخص شده است.
- تمام داراییها و سرویسهای در معرض اینترنت ثبت شدهاند.
- فقط دسترسیها و پورتهای ضروری مجازند.
- شبکه عمومی از شبکه داخلی و مسیر مدیریتی تفکیک شده است.
- گواهی TLS، تمدید و نگهداری امن کلیدها بررسی شده است.
- حسابهای پیشفرض حذف یا ایمن شدهاند و MFA برای دسترسی مدیریتی فعال است، هرجا که پشتیبانی شود.
- سیستمعامل و نرمافزارها بهروز و تحت پشتیبانی هستند.
- لاگها، هشدارها و مسئولیت پاسخ به رخداد مشخص شدهاند.
- نسخههای پشتیبان موجودند و بازیابی آنها آزمایش شده است.
- آزمون نهایی انجام شده و مستندات تغییر و برنامه بازگشت آماده است.
اشتباههای رایج در انتشار سرور روی اینترنت
- انتشار سرویس بدون نیاز تجاری مشخص یا بدون فهرستبرداری از سطح مواجهه
- بازگذاشتن درگاههای مدیریتی یا پایگاه داده برای نشانیهای اینترنتی غیرمجاز
- اتکا به فایروال یا HTTPS بهعنوان تنها لایه امنیتی
- استفاده از نرمافزار یا سیستمعامل بدون پشتیبانی امنیتی
- نبود پایش ترافیک خروجی، ثبت رویداد و هشدار برای فعالیت غیرعادی
- نبود نسخه پشتیبان قابل بازیابی یا نداشتن برنامه بازگشت در زمان تغییر
- تصور اینکه یک اسکن یا آزمون موفق، امنیت دائمی سرویس را تضمین میکند
پرسشهای متداول درباره انتشار امن سرور
آیا هر سروری باید IP عمومی داشته باشد؟
خیر. بسیاری از سرورها میتوانند فقط از طریق شبکه داخلی، VPN یا مسیرهای خصوصی در دسترس باشند. IP عمومی یا انتشار مستقیم تنها در صورت نیاز عملیاتی و با طراحی مناسب انتخاب میشود.
آیا DMZ بهتنهایی امنیت سرور را تضمین میکند؟
خیر. DMZ یک الگوی تفکیک شبکه است. نتیجه امنیتی به قوانین ارتباطی، سختسازی سرور، مدیریت هویت، وصلهها، پایش و نحوه نگهداری وابسته است.
آیا نصب گواهی HTTPS کافی است؟
خیر. HTTPS از ارتباط در مسیر انتقال محافظت میکند، اما جایگزین احراز هویت مناسب، کنترل مجوزها، بهروزرسانی نرمافزار، ایمنسازی برنامه و حفاظت از دادهها نیست.
برای دسترسی مدیران از خارج شرکت چه روشی مناسب است؟
بسته به معماری، VPN سازمانی یا درگاه و Jump Host کنترلشده همراه با MFA و ثبت رویداد میتواند گزینه مناسبی باشد. دسترسی لازم باید محدود به افراد و منابع مجاز باشد و مطابق ریسک سازمان طراحی شود.
چند وقت یک بار باید امنیت سرور بررسی شود؟
پایش باید مستمر باشد و فهرست داراییهای در معرض اینترنت نیز بهصورت دورهای و پس از تغییرهای مهم بازبینی شود. فاصله آزمونهای رسمی به سطح ریسک، الزامات سازمان و تغییرات سامانه بستگی دارد.
منابع رسمی برای مطالعه بیشتر
- CISA: راهنمای کاهش سطح مواجهه با اینترنت
- Microsoft Learn: امنیت شبکه بر مبنای Zero Trust
- CISA: اهداف پایه عملکرد امنیت سایبری
جمعبندی
انتشار امن سرور سازمانی از تصمیم درست درباره نیاز به دسترسی عمومی آغاز میشود. سپس باید مسیر شبکه، فایروال، حفاظت ارتباطات، دسترسی مدیریتی، بهروزرسانی، پایش و بازیابی بهشکل هماهنگ طراحی شوند. امنیت یک وضعیت ثابت نیست؛ ارزیابی مداوم، اصلاح تنظیمات و آزمون فرایندهای بازیابی بخش مهمی از نگهداری سرویس منتشرشده هستند.
برای ارزیابی نیازهای زیرساختی و انتشار امن سرورهای سازمانی، از مسیرهای زیر با واریان شبکه گستر در ارتباط باشید: