سیستم مدیریت تهدید یکپارچه یا UTM (Unified Threat Management) راهکاری برای تجمیع چند قابلیت امنیت شبکه در یک بستر مدیریتی است. این راهکار میتواند کنترل ترافیک، جلوگیری از نفوذ، بررسی بدافزار، فیلترینگ وب، VPN و گزارشگیری را در یک دستگاه یا پلتفرم ارائه کند. امکانات دقیق به سازنده، مدل، مجوز و نسخه نرمافزار بستگی دارد.
UTM زمانی مؤثر است که متناسب با اندازه و الگوی ترافیک سازمان انتخاب شود، قوانین آن بر اساس نیاز واقعی طراحی شوند و پس از استقرار نیز بهروزرسانی، پایش و آزمون منظم ادامه یابد. در این راهنما، مراحل طراحی، انتخاب، راهاندازی و نگهداری را مرور میکنیم.
UTM چیست و چه قابلیتهایی دارد؟
UTM مجموعهای از امکانات حفاظتی را در یک بستر متمرکز ترکیب میکند. قابلیتهای رایج آن عبارتاند از:
- فایروال: کنترل ارتباطات ورودی و خروجی بر اساس سیاستهای تعریفشده.
- IPS و تشخیص تهدید: شناسایی و در صورت پشتیبانی، مسدودکردن الگوهای حمله.
- محافظت در برابر بدافزار: بررسی ترافیک یا فایلها در محدودهای که محصول پشتیبانی میکند.
- فیلترینگ وب و محتوا: محدودکردن دسترسی به دستههای مشخصی از سایتها یا منابع خطرناک.
- VPN: ایجاد ارتباط امن برای کاربران دورکار یا اتصال شعب.
- گزارشگیری و ثبت رخداد: مشاهده ارتباطات، هشدارها و وضعیت سیاستهای امنیتی.
فعال بودن نام یک قابلیت در صفحه محصول بهمعنای دسترسی رایگان یا عملکرد یکسان در همه مدلها نیست. پیش از خرید، سطح مجوز، هزینه تمدید، پوشش قابلیتها و شرایط پشتیبانی را بررسی کنید.
تفاوت UTM با فایروال معمولی
فایروال پایه بر کنترل ارتباطات و اجرای قواعد شبکه تمرکز دارد. UTM معمولاً چند قابلیت امنیتی دیگر را نیز در یک کنسول ترکیب میکند تا مدیریت و گزارشگیری سادهتر شود. بااینحال، مرز میان UTM و فایروال نسل جدید (NGFW) در محصولات مختلف یکسان نیست و قابلیتهای این دو گروه میتوانند همپوشانی داشته باشند.
معیار انتخاب نباید صرفاً نام محصول باشد. مشخص کنید سازمان به کنترل برنامهها، جلوگیری از نفوذ، VPN، فیلترینگ، گزارشهای تفصیلی یا یکپارچهسازی با سامانه هویت نیاز دارد و سپس امکانات واقعی هر محصول را مقایسه کنید. راهنمای Cisco درباره مدیریت تهدید و UTM نمایی کلی از این رویکرد ارائه میکند.
پیش از راهاندازی چه چیزهایی را بررسی کنیم؟
شناخت شبکه و مسیرهای ارتباطی
نقشه شبکه، ارتباط شعب، سرورها، کاربران راهدور، سرویسهای منتشرشده در اینترنت و بخشهای حساس را مستند کنید. جایگاه UTM باید با توپولوژی واقعی شبکه و حالت استقرار پشتیبانیشده در محصول هماهنگ باشد. تفکیک شبکه داخلی، شبکه مهمان و ناحیه DMZ را نیز در طراحی در نظر بگیرید.
برآورد ظرفیت و عملکرد
ظرفیت را تنها بر اساس سرعت اسمی پورتها انتخاب نکنید. توان عملیاتی هنگام فعال بودن IPS، بررسی بدافزار یا بازرسی TLS ممکن است با حالت فایروال ساده تفاوت داشته باشد. تعداد نشستهای همزمان، نرخ ایجاد اتصال، مصرف VPN، رشد آینده و نیاز به افزونگی نیز باید ارزیابی شوند.
دسترسی مدیریتی و برنامه تغییر
مشخص کنید چه کسی مجاز به تغییر قوانین است، مدیریت دستگاه از کدام شبکه انجام میشود و در صورت بروز اختلال چگونه به پیکربندی سالم بازمیگردید. نسخه پشتیبان تنظیمات موجود، برنامه تغییر، زمان آزمون و روش بازگشت باید پیش از جابهجایی مسیر ترافیک آماده باشند.
مراحل پیشنهادی پیادهسازی UTM
- ثبت وضعیت پایه: مسیرهای مهم، قواعد موجود، نیازهای کاربران و سرویسهایی را که نباید قطع شوند مستند کنید.
- طراحی سیاستها: ارتباطات موردنیاز هر بخش را مشخص کنید و دسترسیها را به حداقل لازم محدود نگه دارید.
- آمادهسازی و پشتیبانگیری: تنظیمات، دسترسی مدیریتی، نسخه نرمافزار، مجوزها و روش بازیابی را بررسی کنید.
- راهاندازی مرحلهای: در صورت امکان، ابتدا محیط آزمایشی یا بخشی محدود از شبکه را بررسی کنید؛ سپس تغییر را در بازهای کنترلشده اجرا کنید.
- فعالسازی قابلیتها: فایروال، IPS، ضدبدافزار، فیلترینگ و VPN را مطابق نیاز و توان دستگاه تنظیم کنید. فعالکردن همه قابلیتها بدون آزمون عملکرد مناسب نیست.
- ثبت و پایش رخدادها: گزارشها و هشدارها را بررسی کنید، ساعت دستگاه را هماهنگ سازید و در صورت نیاز رخدادها را به سامانه مرکزی منتقل کنید.
- آزمون نهایی: سرویسهای حیاتی، ارتباط شعب، VPN، دسترسی مدیریتی، قواعد مجاز و مسدودسازی مورد انتظار را آزمایش کنید.
- تحویل و مستندسازی: نقشه نهایی، سیاستها، دسترسیهای مسئولانه، روش پشتیبانگیری و رویه رسیدگی به هشدارها را ثبت کنید.
اشتباههای رایج در استقرار UTM
- استفاده از قواعد بسیار باز، مانند اجازهدادن به همه ارتباطات بدون نیاز مشخص.
- انتخاب دستگاه بر اساس ظرفیت اسمی، بدون سنجش توان پردازش ترافیک هنگام فعالبودن قابلیتهای امنیتی.
- بازگذاشتن رابط مدیریت روی اینترنت یا استفاده از رمزهای پیشفرض و ضعیف.
- فعالکردن بازرسی ترافیک رمزگذاریشده بدون بررسی سازگاری، اثر عملکردی، الزامات حریم خصوصی و سیاست سازمان.
- بیتوجهی به تمدید مجوزها، بهروزرسانیها، هشدارها و پایان عمر پشتیبانی محصول.
- فرض اینکه UTM بهتنهایی همه تهدیدها را متوقف میکند و دیگر به امنیت نقاط پایانی، نسخه پشتیبان، آموزش کارکنان یا پایش نیاز نیست.
نگهداری و ارزیابی امنیت پس از راهاندازی
پس از استقرار، قوانین را بهصورت دورهای بازبینی کنید، دسترسیهای بلااستفاده را حذف کنید، بهروزرسانیها را طبق برنامه امن انجام دهید و هشدارها را بررسی کنید. نسخه پشتیبان از پیکربندی باید در محل امن نگهداری شود و فرایند بازیابی آن عملاً آزمایش شود.
موفقیت پیادهسازی را با معیارهایی مانند دسترسپذیری سرویسها، تعداد قواعد منقضی یا بدون استفاده، زمان رسیدگی به هشدارها، موفقیت آزمون بازیابی و کارایی ارتباطات ارزیابی کنید. راهنمای NIST درباره فایروالها و سیاستهای فایروال برای طراحی، آزمون و مدیریت سیاستها مرجع تکمیلی مفیدی است.
چگونه محصول مناسب را انتخاب کنیم؟
- عملکرد واقعی دستگاه با قابلیتهای امنیتی موردنیاز سازمان.
- تعداد کاربران، نشستهای همزمان و ظرفیت توسعه آتی.
- امکانات VPN، تفکیک شبکه، گزارشگیری و یکپارچهسازی با سرویس هویت.
- هزینه کل شامل سختافزار، مجوز، تمدید، پشتیبانی و نگهداری.
- کیفیت پشتیبانی، دوره بهروزرسانی و سیاست پایان عمر محصول.
- امکان تهیه نسخه پشتیبان، بازیابی تنظیمات و مدیریت امن.
انتخاب برند باید پس از تعیین نیازمندیها و مقایسه نسخه و مجوز دقیق محصولات انجام شود؛ یک مدل مناسب شبکه کوچک لزوماً برای شعب متعدد یا ترافیک بازرسیشده سنگین کافی نیست.
پرسشهای متداول
آیا UTM جایگزین آنتیویروس رایانهها میشود؟
خیر. UTM میتواند بخشی از تهدیدها را در مسیر شبکه تشخیص دهد، اما جایگزین کامل محافظت روی دستگاه، بهروزرسانی سیستمعامل، کنترل دسترسی و آموزش کاربران نیست.
آیا نصب UTM باعث قطع اینترنت میشود؟
در صورت طراحی یا تغییر نادرست، احتمال اختلال وجود دارد. بررسی توپولوژی، آزمون قبلی، اجرای مرحلهای و برنامه بازگشت، ریسک را کاهش میدهند؛ اما هیچ پیادهسازیای بدون آزمون و پایش تضمین کامل ندارد.
آیا باید همه قابلیتها را از روز اول فعال کرد؟
خیر. قابلیتها را بر اساس ریسک و نیاز اولویتبندی کنید، عملکرد و سازگاری را بسنجید و سپس تنظیمات را مرحلهبهمرحله گسترش دهید.
مطالعه بیشتر
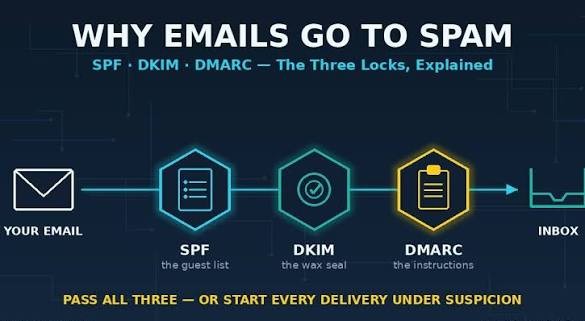
برای تکمیل طراحی امنیت شبکه، نکات مهم درباره امنیت شبکه را مطالعه کنید. جهت مرور ساختار و اجزای شبکه نیز راهنمای جامع شبکههای کامپیوتری و برای شناخت بهتر احراز هویت و امنیت ارسال ایمیل، راهنمای جلوگیری از اسپم شدن ایمیلهای سازمانی مفیدند.
جمعبندی
راهاندازی موفق UTM به انتخاب متناسب با ظرفیت، طراحی درست سیاستها، اجرای کنترلشده و نگهداری مستمر وابسته است. با مستندسازی، محدودکردن دسترسیها، آزمون قابلیتها و پایش رخدادها میتوان از امکانات این بستر یکپارچه بهتر استفاده کرد؛ بدون آنکه UTM را جایگزین همه لایههای امنیت سازمان بدانیم.