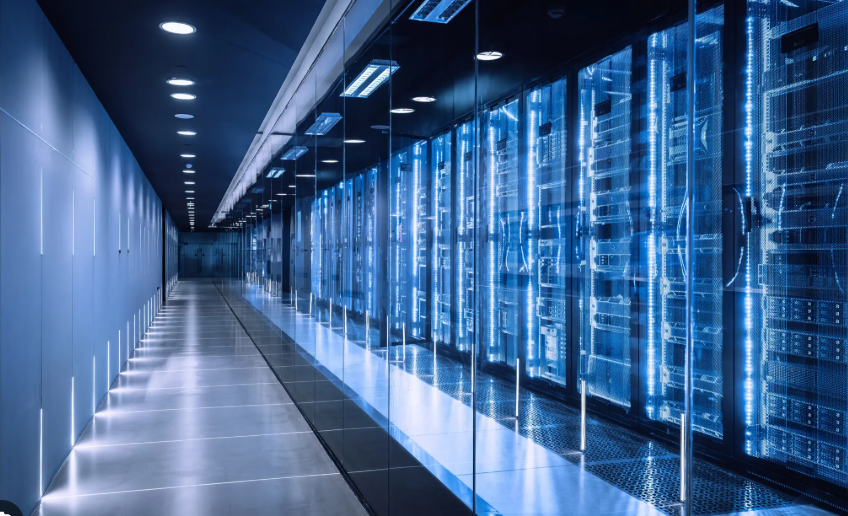
دیتاسنتر یا مرکز داده، محل نگهداری و کارکرد زیرساختی است که سرویسهای دیجیتال یک سازمان به آن تکیه دارند: از سرورها و فایلها تا نرمافزارهای سازمانی، پایگاههای داده، ارتباطات شبکه و سرویسهای آنلاین. دیتاسنتر فقط یک اتاق پر از کامپیوتر نیست؛ مجموعهای هماهنگ از تجهیزات پردازشی، ذخیرهسازی، شبکه، برق، سرمایش، امنیت و سامانههای پایش است. اگر یکی از این بخشها بهدرستی طراحی یا نگهداری نشود، ممکن است دسترسی به چند سرویس مهم همزمان مختل شود.
دیتاسنتر چیست و چه کاری انجام میدهد؟
در یک مرکز داده، سرورها برنامهها را اجرا میکنند، سامانههای ذخیرهسازی دادهها را نگه میدارند و تجهیزات شبکه ارتباط میان سرورها، کاربران و سامانههای دیگر را برقرار میکنند. زیرساخت برق و سرمایش کمک میکند تجهیزات در محدوده عملیاتی مناسب کار کنند؛ کنترل دسترسی و سامانههای امنیتی نیز از داراییها محافظت میکنند. همه این اجزا باید با هم طراحی شوند تا سرویسها پایدار، امن و قابل توسعه باقی بمانند.
برای مثال، سامانه مالی یک شرکت ممکن است روی سرور اجرا شود، اطلاعات آن در فضای ذخیرهسازی قرار بگیرد، کارکنان از طریق شبکه به آن دسترسی داشته باشند و نسخههای پشتیبان آن در محل جداگانه نگهداری شوند. عملکرد این سامانه فقط به قدرت سرور وابسته نیست؛ قطعی برق، خرابی سوئیچ، پر شدن فضای ذخیرهسازی یا اختلال سرمایش نیز میتواند روی آن اثر بگذارد.
تفاوت دیتاسنتر با اتاق سرور چیست؟
اتاق سرور معمولاً فضای محدودتری است که برای نگهداری تعدادی سرور و تجهیزات شبکه در یک سازمان طراحی میشود. دیتاسنتر، بسته به مقیاس آن، میتواند امکانات مهندسیشدهتری برای ظرفیت برق، خنکسازی، امنیت فیزیکی، پایش و تحمل خرابی داشته باشد. مرز این دو صرفاً با اندازه ساختمان تعیین نمیشود؛ سطح افزونگی، فرایندهای عملیاتی، طراحی زیرساخت و نیازهای سرویس نیز مهماند.
هر سازمانی به مرکز داده بزرگ و اختصاصی نیاز ندارد. برای بعضی کسبوکارها، یک اتاق سرور استاندارد یا استفاده از خدمات هممکانی میتواند مناسب باشد. تصمیم درست باید بر اساس اهمیت سامانهها، رشد مورد انتظار، نیازهای قانونی و امنیتی، هزینه کل و توان تیم نگهداری گرفته شود.
اجزای اصلی یک دیتاسنتر
برای شناخت ساختار مرکز داده، بهتر است آن را به چند لایه مرتبط تقسیم کنیم. هر لایه وظیفه مشخصی دارد، اما خرابی یا طراحی ضعیف در یک بخش ممکن است بر کل سرویس اثر بگذارد.
- زیرساخت فیزیکی: ساختمان، کف و سقف، رکها، مسیرهای عبور کابل، درها و محل نصب تجهیزات.
- پردازش: سرورها و بسترهایی که برنامهها و سرویسهای سازمان را اجرا میکنند.
- ذخیرهسازی: سامانههایی برای نگهداری فایلها، پایگاههای داده و اطلاعات برنامهها.
- شبکه و امنیت ارتباط: سوئیچها، روترها، فایروالها، ارتباطات فیبر و مسی و سامانههای کنترل دسترسی شبکه.
- برق و انرژی: ورودی برق، تجهیزات توزیع، UPS، ژنراتور و پایش مصرف.
- سرمایش و کنترل محیط: تجهیزات خنککننده، مدیریت جریان هوا، حسگرهای دما و رطوبت.
- امنیت فیزیکی و سایبری: کنترل ورود، دوربینها، ثبت رخداد، مدیریت دسترسی و محافظت از سامانهها.
- مدیریت و پایش: ابزارهای نظارت بر سلامت تجهیزات، ظرفیت، هشدارها و تغییرات.
سرورها؛ بخش پردازشی مرکز داده
سرورها رایانههایی هستند که برای ارائه سرویس به کاربران یا سامانههای دیگر طراحی شدهاند. آنها میتوانند برنامههای سازمانی، وبسایتها، سرویسهای احراز هویت، فایلها، پایگاههای داده یا ابزارهای مدیریتی را اجرا کنند. سرورها بر اساس اندازه و شیوه نصب به مدلهایی مانند رکمونت، تیغهای یا ایستاده تقسیم میشوند؛ انتخاب مدل باید به ظرفیت، فضای رک، مصرف انرژی، نگهداری و نیازهای توسعه وابسته باشد.
در بعضی مراکز داده، چند سرویس روی یک سرور فیزیکی اجرا میشوند و در برخی دیگر، محیطهای مجازی یا سامانههای خوشهای برای جداسازی بارهای کاری و مدیریت بهتر ظرفیت به کار میروند. در هر حالت، منابع پردازنده و حافظه باید براساس مصرف واقعی سنجیده شوند. تجمیع بیش از حد سرویسها میتواند رقابت منابع ایجاد کند و نبود مستندات باعث میشود عیبیابی در زمان خرابی دشوارتر شود.
سامانههای ذخیرهسازی و حفاظت از داده
دادههای عملیاتی، فایلهای مشترک، تصاویر، پایگاههای داده و نسخههای پشتیبان، نیازهای یکسانی ندارند. سامانه ذخیرهسازی باید با توجه به ظرفیت، سرعت، الگوی خواندن و نوشتن، میزان اهمیت اطلاعات و روش بازیابی انتخاب شود. NAS معمولاً دسترسی فایلمحور را از طریق شبکه فراهم میکند؛ SAN زیرساختی برای دسترسی بلوکی به ذخیرهساز ارائه میدهد. معماریهای دیگر هم وجود دارند و انتخاب آنها باید با برنامهها و توان عملیاتی سازمان سازگار باشد.
افزونگی تجهیزات ذخیرهسازی میتواند بعضی خرابیها را تحمل کند، اما بهتنهایی جای پشتیبانگیری مستقل را نمیگیرد. اگر داده بهاشتباه حذف شود، باجافزار آن را رمزگذاری کند یا خطایی به همه نسخههای همگامشده منتقل شود، نسخه جداگانه و قابل بازیابی اهمیت پیدا میکند. فرایند پشتیبانگیری باید شامل نگهداری امن نسخهها و آزمون دورهای بازیابی باشد.
تجهیزات شبکه در دیتاسنتر
شبکه مرکز داده ارتباط میان سرورها، ذخیرهسازها، سامانههای مدیریت و شبکه بیرونی را برقرار میکند. سوئیچها دستگاهها را در شبکه محلی به هم متصل میکنند، روترها مسیر ارتباط بین شبکهها را هدایت میکنند و فایروالها ترافیک را مطابق سیاستهای تعریفشده کنترل میکنند. در برخی معماریها از متعادلکننده بار نیز استفاده میشود تا درخواستها میان چند نمونه سرویس توزیع شوند.
طراحی شبکه باید ظرفیت، تأخیر، جداسازی و تحمل خرابی را در نظر بگیرد. ارتباط مدیریتی تجهیزات، ترافیک سرویسهای کاربران، شبکه ذخیرهسازی و مسیرهای پشتیبان ممکن است به جداسازی منطقی یا فیزیکی نیاز داشته باشند. افزونگی لینک و تجهیزات زمانی مفید است که مسیر جایگزین واقعاً مستقل باشد و جابهجایی ترافیک در شرایط خرابی آزمایش شده باشد.
برای ارتباطات پرترافیک یا فاصلههای بیشتر، فیبر نوری میتواند گزینه مناسبی باشد؛ کابلکشی مسی نیز در بسیاری از اتصالات داخل رک و دسترسیها کاربرد دارد. برچسبگذاری دقیق دو سر کابل، ثبت پورتها، نقشه ارتباطها و نگهداری مستندات، از اقدامات ساده اما مهم برای کاهش زمان عیبیابی هستند.
برق پایدار؛ از ورودی تا رک سرور
تجهیزات مرکز داده به برق پایدار و قابل پیشبینی نیاز دارند. زنجیره برق معمولاً شامل ورودی برق، تجهیزات توزیع، تابلوها، مدارهای حفاظتی و توزیع برق در رکهاست. طراحی مناسب باید مشخص کند هر تجهیز از کدام مسیر تغذیه میشود، ظرفیت مصرف چقدر است و هنگام خرابی یک جزء چه اتفاقی میافتد.
UPS چه نقشی دارد؟
UPS در زمان اختلال یا قطع کوتاه برق میتواند انرژی موقت فراهم کند و به مدیریت انتقال به منبع دیگر یا خاموشسازی کنترلشده کمک کند. مدت پشتیبانی به ظرفیت باتری، بار متصل و وضعیت نگهداری بستگی دارد؛ بنابراین وجود UPS به معنی کارکرد نامحدود تجهیزات در زمان قطع برق نیست.
ژنراتور و توزیع برق
ژنراتور میتواند در قطعی طولانیتر، پس از آمادهبهکار شدن و انتقال مناسب بار، منبع برق جایگزین باشد. برای قابلیت اتکا باید سوخت، نگهداری، آزمون دورهای، تهویه و شرایط راهاندازی در نظر گرفته شوند. ظرفیت مدارها و توزیع برق داخل رک نیز باید با مصرف واقعی و رشد آینده هماهنگ باشد.
در طراحیهای حساس ممکن است مسیرهای تغذیه افزونه مانند A و B وجود داشته باشند. بااینحال، دو ورودی ظاهری وقتی مفیدند که مسیرهای حیاتی واقعاً مستقل باشند و تجهیزات متصل توان استفاده از آنها را داشته باشند. آزمون عملی و مستندسازی سناریوهای خرابی ضروری است.
سرمایش و مدیریت جریان هوا
سرورها و تجهیزات شبکه هنگام کار گرما تولید میکنند. اگر گرما بهدرستی خارج نشود، دمای تجهیزات بالا میرود، عمر قطعات کاهش مییابد یا دستگاه برای حفاظت از خود عملکردش را محدود میکند. ظرفیت سرمایش باید با بار واقعی، تراکم تجهیزات، طراحی اتاق و تغییرات آینده سازگار باشد.
در چیدمان راهروی سرد و گرم، جلوی رکها معمولاً به سمت راهروی سرد قرار میگیرد و خروجی هوای گرم از سمت دیگر مدیریت میشود. هدف این است که هوای گرم دوباره به ورودی تجهیزات برنگردد و جریان هوا تا جای ممکن قابل کنترل باشد. پنلهای خالی رک، مسیر درست کابلها و جلوگیری از انسداد ورودی و خروجی هوا میتوانند به بهبود جریان هوا کمک کنند.
در مراکز با تراکم توان بالا، روشهای تخصصیتری مانند خنکسازی مایع ممکن است بررسی شوند. این روشها برای همه محیطها لازم نیستند و انتخاب آنها به نوع بار کاری، طراحی تجهیزات، الزامات نگهداری و هزینه بستگی دارد. حسگرهای دما و رطوبت باید در مکانهای معنیدار قرار گیرند و هشدارها به فرد مسئول برسند.
رک، کابلکشی و نظم فیزیکی
رکها به نصب منظم سرورها، سوئیچها و تجهیزات توزیع کمک میکنند؛ اما ظرفیت وزن، عمق، مسیر کابل، فضای دسترسی و جریان هوا باید پیش از نصب بررسی شوند. نصب نامنظم تجهیزات، کابلهای بدون برچسب و پر کردن کامل رک بدون توجه به برق و سرمایش، نگهداری آینده را دشوار میکند.
نقشه رک باید جای هر تجهیز، شماره دارایی، اتصالات برق و شبکه و مسیرهای وابسته را مشخص کند. کابلکشی ساختیافته و برچسبگذاری یکسان باعث میشود هنگام تعویض تجهیز یا عیبیابی بتوان مسیر اتصال را سریعتر تشخیص داد. تغییرات نیز باید پس از اجرا در مستندات ثبت شوند.
امنیت فیزیکی مرکز داده
امنیت فیزیکی از مرز ساختمان شروع میشود و تا رک و کنسول مدیریتی ادامه دارد. کارت دسترسی، ثبت ورود و خروج، همراهی بازدیدکننده، دوربین، قفل رک و محدود کردن دسترسی به افراد مجاز از کنترلهای متداول هستند. سطح کنترل باید با حساسیت دادهها و الزامات سازمان هماهنگ باشد.
همه افراد نباید به تمام نواحی دسترسی یکسان داشته باشند. دسترسی پیمانکاران یا کارشناسان سرویس باید متناسب با نیاز و مدت کار تعریف شود؛ دسترسیهای موقت پس از پایان کار نیز باید بازبینی و بسته شوند. ثبت رویدادها کمک میکند در صورت حادثه، زمان و دامنه دسترسی بررسی شود.
امنیت سایبری و جداسازی سامانهها
مرکز داده از نظر سایبری به همان اندازه که به امنیت فیزیکی نیاز دارد، به مدیریت دسترسی و نگهداری نرمافزارها وابسته است. سیستمعامل سرورها، تجهیزات شبکه، ابزارهای مدیریتی و سامانههای پشتیبان باید بهروزرسانی شوند و حسابهای مدیریتی با حداقل دسترسی موردنیاز کار کنند. شبکه مدیریت باید از مسیرهای کاربران و ترافیک عمومی جدا و تنها از راههای مجاز در دسترس باشد.
ثبت رخدادها، پایش تلاشهای ورود ناموفق، مدیریت امن گذرواژهها و کلیدها، بازبینی قواعد فایروال و برنامه واکنش به رخداد باید در فرایند نگهداری جای داشته باشند. وجود فایروال یا سامانه تشخیص نفوذ بهتنهایی امنیت را تضمین نمیکند؛ کنترلها باید متناسب با تهدیدها بازبینی و آزمایش شوند.
پایش، هشدار و مدیریت دیتاسنتر
پایش مناسب به تیم فنی کمک میکند علائم مشکل را پیش از قطعی گسترده تشخیص دهد. شاخصهای مهم میتوانند سلامت سختافزار، مصرف پردازنده و حافظه، ظرفیت ذخیرهساز، خطاهای شبکه، دما، رطوبت، وضعیت UPS و مصرف برق را شامل شوند. صرف جمعآوری داده کافی نیست؛ باید آستانه هشدار، مسئول پاسخ و روش پیگیری تعریف شده باشد.
ابزارهای مدیریت زیرساخت مرکز داده (DCIM) میتوانند اطلاعات داراییها، ظرفیت برق و رک، شرایط محیطی و ارتباط میان تجهیزات را در یک نمای مدیریتی جمع کنند. سامانههای مدیریت ساختمان و پایش تجهیزات نیز ممکن است دادههایی مانند وضعیت سرمایش یا برق را فراهم کنند. انتخاب ابزار باید متناسب با مقیاس مرکز داده و قابلیت نگهداری آن باشد.
انواع دیتاسنتر
- مرکز داده سازمانی: متعلق به سازمان است و برای نیازهای خودش طراحی و اداره میشود. کنترل مستقیم بیشتر است، اما مسئولیت سرمایهگذاری و نگهداری نیز بر عهده سازمان قرار دارد.
- مرکز داده هممکانی (Colocation): سازمان تجهیزات خودش را در مرکز داده یک ارائهدهنده قرار میدهد و از زیرساختی مانند برق، سرمایش، فضا و ارتباطات آن استفاده میکند. قرارداد و محدوده مسئولیت هر طرف باید روشن باشد.
- مرکز داده ارائهدهندگان خدمات ابری: بخشی از زیرساخت شرکتهایی است که منابع محاسباتی و ذخیرهسازی را بهصورت سرویس عرضه میکنند. انتخاب این مدل باید با توجه به هزینه، امنیت، وابستگی، محل داده و تعهدات سرویسدهنده انجام شود.
- مرکز داده ماژولار: اجزا در قالب ماژولهای استاندارد طراحی میشوند تا ظرفیت در شرایط مشخص سریعتر اضافه شود. شرایط محیطی، حملونقل، پشتیبانی و توسعه همچنان نیازمند طراحیاند.
- مرکز داده لبهای (Edge): منابع محاسباتی را به محل تولید یا مصرف داده نزدیکتر میکند؛ برای کاربردهایی که تأخیر کم یا پردازش محلی اهمیت دارد.
افزونگی و دسترسپذیری یعنی چه؟
افزونگی یعنی برای بعضی اجزای مهم، ظرفیت یا مسیر جایگزین در نظر گرفته شود تا خرابی یک جزء بلافاصله سرویس را متوقف نکند. برای نمونه، یک منبع تغذیه دوم، مسیر شبکه جایگزین یا واحد سرمایش اضافی میتواند در سناریوی مشخصی مفید باشد. اصطلاحهایی مانند N+1 به وجود ظرفیت افزوده نسبت به نیاز اشاره دارند؛ اما نتیجه واقعی به طراحی کل مسیر و نحوه آزمون وابسته است.
وجود قطعات افزونه بهتنهایی دسترسپذیری کامل را تضمین نمیکند. ممکن است چند مسیر ظاهراً جدا به یک تابلو برق، مسیر فیبر یا سامانه سرمایش مشترک وابسته باشند. نقاط شکست مشترک باید شناسایی شوند و سناریوهای خرابی واقعی آزمایش شوند. سطح دسترسپذیری هدف نیز باید متناسب با هزینه توقف سرویس تعیین شود.
پشتیبانگیری و بازیابی بحران
پشتیبانگیری برای بازگردانی اطلاعات پس از حذف اشتباهی، خرابی، حمله یا حادثه فیزیکی ضروری است؛ اما نسخه پشتیبان باید از دسترسی غیرمجاز و خرابی محیط عملیاتی محافظت شود. حداقل برای سامانههای مهم، دفعات نسخهبرداری، مدت نگهداری، محل نسخهها، مسئولیتها و روش آزمون بازیابی را مستند کنید.
برنامه بازیابی بحران گستردهتر از پشتیبانگیری است. این برنامه باید مشخص کند در صورت از دست رفتن یک میزبان، رک، اتاق یا سایت، کدام سرویسها با چه ترتیبی بازگردند و چه منابعی در دسترس خواهند بود. RTO مدت هدف برای بازگشت سرویس و RPO میزان هدف برای کاهش از دست رفتن داده را بیان میکند. این اهداف باید با نیاز کسبوکار توافق شوند و در آزمونهای دورهای سنجیده شوند.
مصرف انرژی و بهرهوری
مصرف برق دیتاسنتر تنها به سرورها مربوط نیست؛ تجهیزات شبکه، ذخیرهساز، UPS، سرمایش و تلفات توزیع برق نیز سهم دارند. خاموش کردن تجهیزات بلااستفاده، بهینهسازی ظرفیت، مدیریت جریان هوا و انتخاب سختافزار متناسب با بار میتواند به کاهش مصرف کمک کند. تصمیمهای مربوط به صرفهجویی باید با الزامات دسترسپذیری و عملکرد هماهنگ باشند.
شاخص PUE نسبت کل انرژی مصرفی مرکز داده به انرژی مصرفی تجهیزات IT را مقایسه میکند. این شاخص برای بررسی بهرهوری زیرساخت مفید است، اما بهتنهایی کیفیت خدمات، امنیت یا میزان استفاده مفید از سرورها را نشان نمیدهد. برای تصمیمگیری بهتر، آن را در کنار ظرفیت استفادهشده، دسترسپذیری، هزینه و شاخصهای محیطی بررسی کنید.
چگونه برای طراحی یا ارتقای دیتاسنتر برنامهریزی کنیم؟
- نیازهای کسبوکار را مشخص کنید: سرویسهای مهم، تعداد کاربران، رشد مورد انتظار و پیامد توقف هر سرویس را ثبت کنید.
- وضع موجود را فهرست کنید: سرورها، تجهیزات شبکه، ظرفیت برق، سرمایش، ذخیرهسازی، مجوزها و مستندات را بررسی کنید.
- سطح دسترسپذیری و امنیت را تعیین کنید: نیازهای افزونگی، کنترل دسترسی، نگهداری داده و بازیابی را با مسئولان سرویس توافق کنید.
- ظرفیت را اندازه بگیرید: بار پردازشی، ذخیرهسازی، شبکه، گرما و مصرف برق را در شرایط معمول و اوج بررسی کنید.
- طرح هدف و هزینه کل را بسازید: خرید، اجرا، نگهداری، مجوز، انرژی، پشتیبانی و توسعه آینده را با هم مقایسه کنید.
- پیش از بهرهبرداری آزمایش کنید: انتقال بار، قطع برق کنترلشده، جابهجایی مسیر شبکه، هشدارها و بازیابی پشتیبان را طبق برنامه و با مجوز مناسب بیازمایید.
- مستندسازی را تحویل بگیرید: نقشه رک و شبکه، فهرست تجهیزات، تنظیمات، مسیرهای برق، روشهای پشتیبانگیری و اطلاعات پشتیبانی باید بهروز باشند.
اشتباهات رایج در مدیریت مرکز داده
- تمرکز بر قیمت خرید و نادیده گرفتن هزینه انرژی، پشتیبانی و توقف سرویس.
- فرض اینکه UPS، ژنراتور یا تجهیزات افزونه بدون آزمون دورهای حتماً در زمان حادثه کار خواهند کرد.
- نبود نقشه بهروز برای رک، کابلکشی، شبکه و تغذیه برق.
- وابستگی کامل به یک فرد برای دانستن رمزها، پیکربندی و روش بازیابی.
- فرض اینکه RAID یا Snapshot جایگزین نسخه پشتیبان مستقل است.
- نادیده گرفتن رشد آینده و پر شدن زودهنگام فضای رک، ذخیرهساز یا ظرفیت برق.
- تعریف هشدار بدون تعیین فرد مسئول و فرایند پاسخگویی.
چکلیست مدیریتی دیتاسنتر
- آیا فهرست داراییها و نقشههای شبکه، برق و رک بهروز هستند؟
- آیا ظرفیت فعلی و رشد مورد انتظار برای پردازش، ذخیرهسازی و انرژی مشخص است؟
- آیا نقاط شکست مشترک و مسیرهای جایگزین شناسایی و آزمایش شدهاند؟
- آیا هشدارهای دما، برق و سلامت تجهیزات به مسئول مشخصی میرسند؟
- آیا دسترسی فیزیکی و مدیریتی محدود و قابل ممیزی است؟
- آیا نسخه پشتیبان مستقل داریم و بازیابی آن را عملاً آزمایش کردهایم؟
- آیا هزینه کل مالکیت و مسئولیت ارائهدهندگان خدمات روشن است؟
- آیا برنامه بازیابی بحران، ترتیب بازگردانی سرویسها و مسئول اطلاعرسانی مستند شده است؟
پرسشهای متداول درباره دیتاسنتر
آیا هر سازمان به دیتاسنتر اختصاصی نیاز دارد؟
خیر. بسته به اندازه سازمان، حساسیت دادهها، هزینه، الزامات کنترلی و توان تیم فنی، اتاق سرور، مرکز داده هممکانی یا سرویس ابری میتواند مناسب باشد. تصمیم باید براساس نیاز واقعی و هزینه کل گرفته شود.
آیا داشتن دو سرور به معنی افزونگی است؟
نه الزاماً. اگر هر دو سرور به یک منبع برق، سوئیچ یا ذخیرهساز مشترک وابسته باشند، خرابی همان جزء ممکن است هر دو را تحت تأثیر قرار دهد. باید کل مسیر وابستگیها بررسی شود.
UPS چقدر میتواند دیتاسنتر را روشن نگه دارد؟
مدت پشتیبانی به ظرفیت باتری، میزان بار و وضعیت تجهیزات بستگی دارد. زمان واقعی باید در طراحی و آزمون مشخص شود و معمولاً برای پوشش قطعهای طولانیتر، برنامه تأمین برق جایگزین لازم است.
آیا پشتیبانگیری داخل همان دیتاسنتر کافی است؟
نگهداری نسخه در همان محل ممکن است برای بعضی خرابیها مفید باشد، اما حادثهای که کل محل را تحت تأثیر قرار دهد میتواند آن نسخه را نیز از دسترس خارج کند. محل و روش نگهداری باید با سناریوهای ریسک سازمان هماهنگ باشد.
تفاوت مرکز داده سازمانی و هممکانی چیست؟
در مرکز داده سازمانی، سازمان مسئول فضای فیزیکی و زیرساخت اصلی خود است. در هممکانی، سازمان معمولاً تجهیزاتش را در محل ارائهدهنده قرار میدهد و بر اساس قرارداد از برق، سرمایش، فضا و خدمات مرتبط استفاده میکند. مرز دقیق مسئولیتها باید در قرارداد مشخص شود.
مطالعه بیشتر درباره زیرساخت سازمانی
برای دیدن ارتباط مرکز داده با شبکه، سرورها و سایر سرویسهای سازمان، راهنمای طراحی زیرساخت یکپارچه IT برای سازمان را مطالعه کنید. برای آشنایی با طراحی شبکه و ارتباط تجهیزات، راهنمای طراحی و اجرای زیرساخت شبکه مفید است. همچنین راهنمای جامع شبکههای کامپیوتری دید گستردهتری از اجزای شبکههای کامپیوتری ارائه میکند.
برای طراحی یا ارتقای دیتاسنتر از کجا شروع کنیم؟
اگر سازمان شما در حال توسعه اتاق سرور، بازطراحی شبکه، افزایش پایداری سرویسها یا بهبود امنیت زیرساخت است، بهتر است پیش از خرید تجهیزات، نیازها و ریسکها بهصورت مستند بررسی شوند. واریان شبکه گستر میتواند در ارزیابی وضعیت موجود، طراحی و اجرای زیرساخت شبکه، پشتیبانی و عیبیابی و رفع اشکال شبکه همراه سازمان شما باشد. هدف، انتخاب راهکاری متناسب با حجم کار، الزامات پایداری و بودجه است؛ نه خرید تجهیزات بیشتر از نیاز واقعی.
برای شروع بررسی، از صفحه مشاوره و بررسی نیازهای سازمان اقدام کنید یا از طریق صفحه تماس با واریان شبکه گستر نیاز مجموعهتان را با تیم ما در میان بگذارید. با شناخت دقیق سرویسها و اولویتها میتوان برای بهبود ظرفیت، امنیت و بازیابی، برنامهای قابلاندازهگیری تدوین کرد.