نصب و راهاندازی تجهیزات شبکه فقط به اتصال کابلها یا روشنکردن سوئیچ و روتر محدود نمیشود. یک شبکهٔ قابلاعتماد باید بر اساس نیاز واقعی سازمان طراحی شود، تجهیزات آن بهدرستی انتخاب و نصب شوند، تنظیمات ارتباطی و امنیتی آن بررسی شود و در پایان، نتیجهٔ کار بهصورت قابلآزمایش و مستند تحویل داده شود. بیتوجهی به هر یک از این مراحل میتواند باعث قطعیهای مکرر، افت سرعت، دشواری عیبیابی و افزایش هزینههای نگهداری شود.
در این راهنما، مراحل اصلی اجرای یک پروژهٔ نصب شبکه را از برنامهریزی تا آزمون و تحویل مرور میکنیم. جزئیات تنظیمات به مدل دستگاه، معماری شبکه، تجهیزات ارائهدهندهٔ اینترنت و الزامات امنیتی سازمان بستگی دارد؛ بنابراین مقادیر نهایی باید با مستندات سازنده و شرایط همان پروژه تطبیق داده شوند.
نصب و راهاندازی تجهیزات شبکه شامل چه مراحلی است؟
در یک پروژهٔ اصولی، ابتدا نیازها و وضعیت محیط بررسی میشوند. سپس نقشهٔ ارتباطی، طرح آدرسدهی و فهرست تجهیزات تهیه میشود. پس از آمادهسازی محل نصب، رک و کابلکشی، دستگاهها نصب و پیکربندی میشوند. در پایان نیز ارتباطات، دسترسیها، امنیت و عملکرد سرویسها آزمایش شده و مستندات تحویل تهیه میشود.
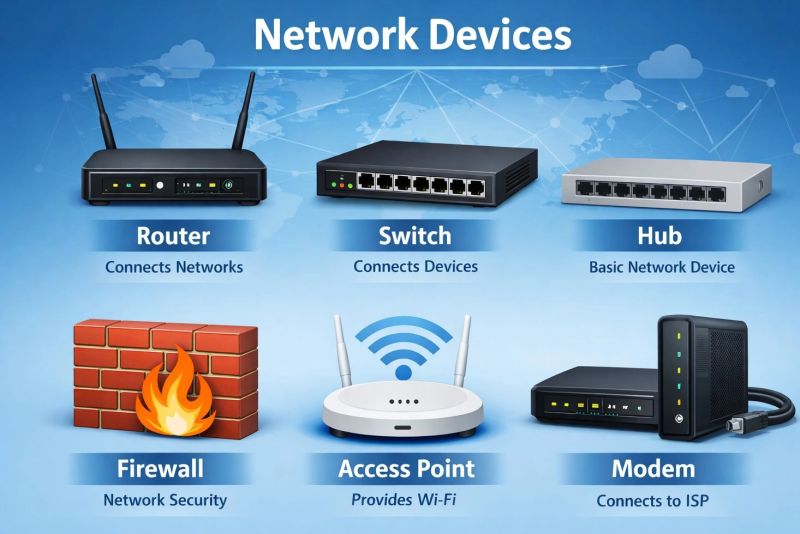
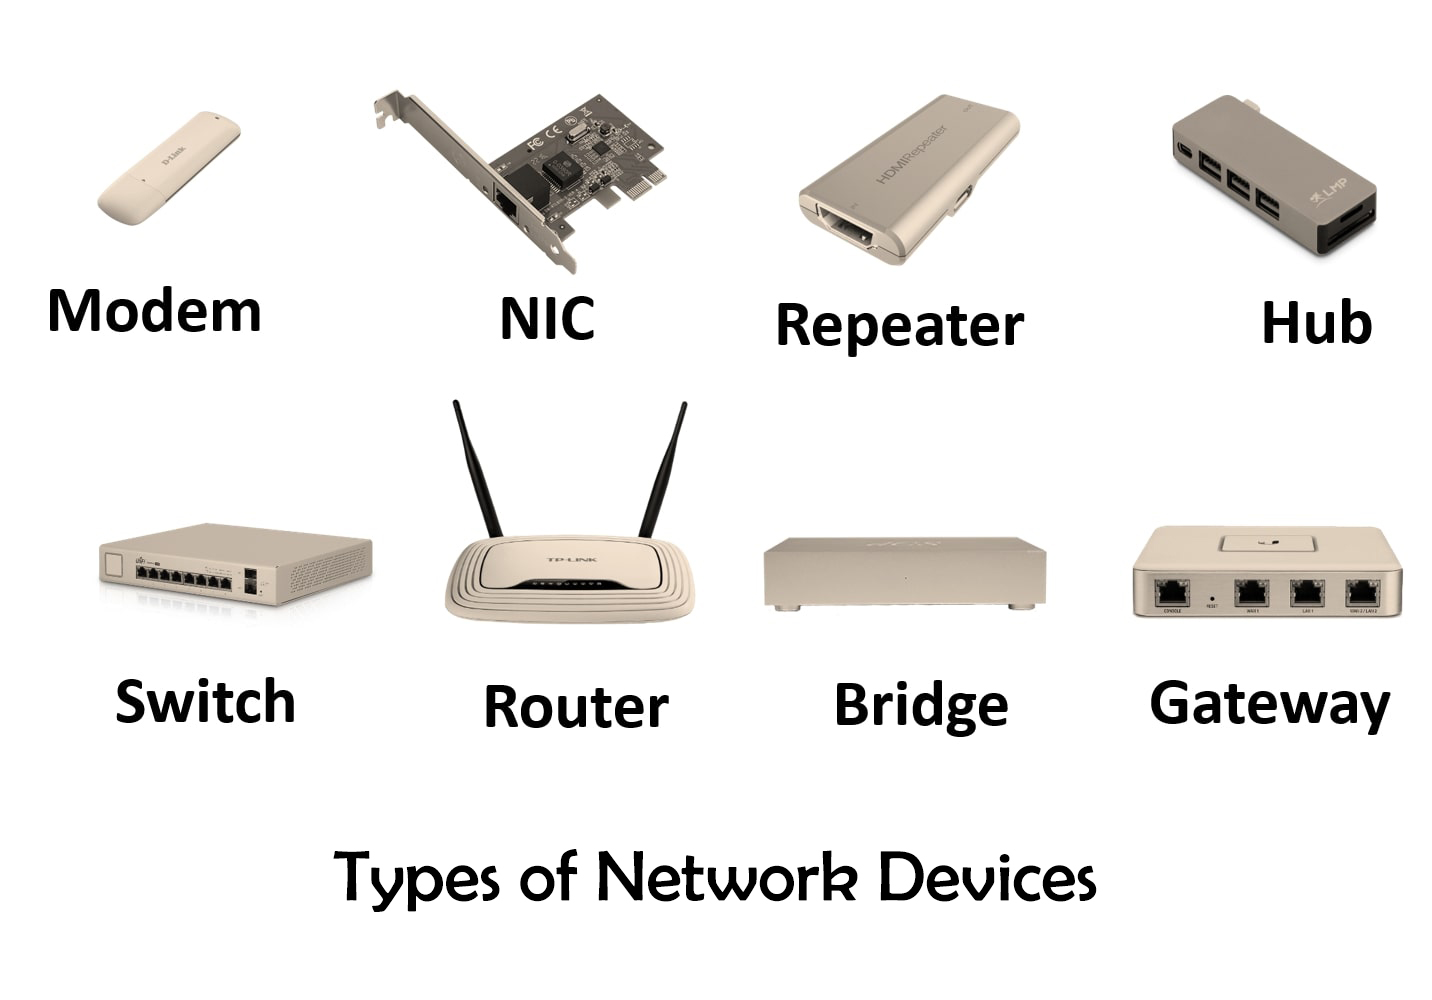
شناخت نقش هر دستگاه پیش از شروع کار اهمیت زیادی دارد. در مقالهٔ معرفی اجزا و تجهیزات شبکه و کاربرد آنها میتوان با وظایف تجهیزات متداول بیشتر آشنا شد.
۱. نیازسنجی و بررسی محیط پیش از نصب
پیش از خرید یا نصب تجهیزات، باید مشخص شود شبکه قرار است چه نیازهایی را پوشش دهد. تعداد رایانهها، سرورها، چاپگرها، تلفنهای تحت شبکه، دوربینها، اکسسپوینتها و سایر تجهیزات متصل را ثبت کنید. تعداد کاربران بهتنهایی معیار کافی نیست؛ نوع برنامهها، حجم انتقال داده، تماسهای صوتی و تصویری و رشد آیندهٔ سازمان نیز بر طراحی اثر میگذارند.
- شناسایی کاربران و سرویسها: مشخص کنید کدام گروهها از اینترنت، فایلسرور، نرمافزارهای سازمانی، چاپگرها و تلفنهای تحت شبکه استفاده میکنند.
- بررسی محل: تعداد طبقات، فاصلهٔ اتاقها، محل رک، مسیرهای کابل، موانع فیزیکی، تهویه و امکان تأمین برق مطمئن را ثبت کنید.
- بررسی وضعیت موجود: اگر شبکه از قبل نصب شده است، تجهیزات، آدرسهای IP، کابلها، اتصالات، نقاط ضعف و تنظیمات فعلی را شناسایی کنید.
- تعیین محدودیتها: زمان مجاز قطعی، نیاز به حفظ سرویسهای جاری و روش بازگشت به وضعیت قبلی را مشخص کنید.
- پیشبینی توسعه: ظرفیت خالی پورتها، بودجهٔ توان PoE، فضای رک و ظرفیت لینکهای بالادستی را در نظر بگیرید.
خروجی این مرحله باید فهرستی روشن از نیازها، محدودیتها، اولویتها و معیارهای موفقیت پروژه باشد؛ نه صرفاً فهرستی از دستگاههایی که قرار است خریداری شوند.
۲. انتخاب تجهیزات متناسب با نیاز شبکه
انتخاب تجهیزات باید بر اساس ظرفیت موردنیاز، قابلیتهای مدیریتی، سطح امنیت، سازگاری با تجهیزات موجود و هزینهٔ چرخهٔ عمر انجام شود. یک دستگاه ارزانتر لزوماً انتخاب اقتصادیتری نیست؛ اگر ظرفیت کافی نداشته باشد یا عیبیابی آن دشوار باشد، هزینهٔ پشتیبانی افزایش مییابد.
سوئیچ شبکه
برای انتخاب سوئیچ، تعداد پورتها، سرعت آنها، ظرفیت انتقال، نوع پورتهای بالادستی و نیاز به قابلیتهایی مانند VLAN، کیفیت سرویس یا QoS و پایش را بررسی کنید. سوئیچ غیرمدیریتی ممکن است برای شبکهای کوچک کافی باشد؛ اما در شبکههای سازمانی که به تفکیک کاربران و کنترل دسترسی نیاز دارند، قابلیتهای مدیریتی اهمیت بیشتری پیدا میکنند.
روتر، دروازهٔ اینترنت و فایروال
توان پردازش ترافیک، تعداد اتصالهای همزمان، امکانات مسیریابی، نیاز به VPN و قابلیتهای امنیتی باید با بار واقعی شبکه متناسب باشند. در بعضی معماریها، روتر و فایروال دستگاههای مجزا هستند و در بعضی دیگر چند وظیفه روی یک دستگاه انجام میشود. محل قرارگیری این تجهیزات باید بر اساس طرح معماری و مستندات سرویسدهنده تعیین شود.
اکسسپوینت و تجهیزات بیسیم
تعداد کاربران همزمان، نوع دستگاههای متصل، جنس دیوارها، تداخل فرکانسی و نیاز به جابهجایی کاربران در محیط بر انتخاب اکسسپوینت اثر میگذارند. تعداد بیشتر اکسسپوینتها همیشه به معنای کیفیت بهتر نیست؛ محل استقرار، طراحی کانالها و تنظیم توان ارسال نیز اهمیت دارند.
کابل، رک و تجهیزات جانبی
نوع کابل و اتصالات باید با سرعت مورد انتظار، شرایط محیط، طول مسیر و استاندارد طراحیشده متناسب باشد. پچپنل، رک مناسب، پچکوردهای استاندارد، متعلقات مدیریت کابل، UPS و تجهیزات لازم برای آزمون نیز بخشی از برنامهٔ نصب هستند. در شبکههای دارای PoE، مجموع توان مصرفی دستگاهها و ظرفیت واقعی سوئیچ را بررسی کنید.
۳. طراحی توپولوژی، آدرسدهی و نقشهٔ پورتها
پیش از اتصال نهایی، باید روشن باشد هر بخش شبکه چگونه به بخش دیگر متصل میشود، ترافیک از چه مسیری عبور میکند و هر دستگاه چه نقش و نشانیای دارد. هدف انتخاب پیچیدهترین طرح نیست؛ معماری باید پاسخگوی نیاز واقعی و قابلنگهداری باشد.
- محل مودم یا پایانهٔ فیبر، دروازهٔ اینترنت، فایروال، سوئیچ اصلی و سوئیچهای دسترسی را مشخص کنید.
- مسیر ارتباط سرورها، کاربران، اکسسپوینتها، دوربینها و چاپگرها را در نقشه بیاورید.
- محدودههای آدرس IP، ماسک شبکه، دروازهٔ پیشفرض، DNS و محدودههای DHCP را مستند کنید.
- در صورت نیاز، VLANهای مجزا برای کاربران، سرورها، مدیریت تجهیزات، مهمانان و دوربینها در نظر بگیرید.
- شناسهٔ هر پورت و مقصد آن را بهویژه در رکها و پچپنلهای پرتراکم ثبت کنید.
- لینکهای حساس، مسیرهای جایگزین و سرویسهایی را که باید آزمایش شوند مشخص کنید.
اگر تجهیزات مدیریتی، کاربران و مهمانان در یک محدودهٔ بدون تفکیک قرار بگیرند، کنترل دسترسی دشوارتر میشود. ایجاد VLAN بهتنهایی تضمین نمیکند که ارتباط میان بخشها مسدود شده است؛ قوانین ارتباطی نیز باید درست تنظیم و آزمایش شوند.
برای آشنایی بیشتر با طراحی زیرساخت، مقالهٔ طراحی و پیادهسازی زیرساخت شبکه و راهنمای جامع شبکههای کامپیوتری را ببینید. همچنین راهنمای Microsoft Learn دربارهٔ تفکیک شبکه دیدگاههای مفیدی برای طراحی مرزهای ارتباطی ارائه میدهد.
۴. آمادهسازی رک و اجرای کابلکشی
محل نصب تجهیزات باید از نظر دسترسی فیزیکی، تهویه، تحمل وزن، نظم کابلها و پایداری برق بررسی شود. پیش از نصب، محل تجهیزات و مسیر ورود و خروج کابلها را مشخص کنید. چیدمان باید دسترسی برای نگهداری و توسعهٔ آینده را نیز حفظ کند.
در کابلکشی ساختیافته، مسیر هر کابل را از ابتدا تا انتها مشخص و دو سر آن را با شناسهای خوانا برچسبگذاری کنید. کابلهای بدون برچسب، عیبیابی و توسعهٔ شبکه را دشوار میکنند. کابل برق و داده را مطابق مقررات نصب و شرایط محیطی از هم تفکیک کنید.
طول و آزمون کابل
در طراحی متداول کابلکشی افقی مسی اترنت، طول کانال معمولاً تا ۱۰۰ متر در نظر گرفته میشود و بخش ثابت آن عموماً تا ۹۰ متر است؛ طول پچکوردها نیز در محاسبهٔ کانال اهمیت دارد. محدودیت نهایی به استاندارد، نوع کابل و شرایط نصب بستگی دارد. برای مسیرهای طولانیتر یا نیازمند پهنای باند بیشتر، استفاده از فیبر نوری ممکن است مناسبتر باشد.
پس از اجرا، کابلها را از نظر اتصال صحیح زوجها و عملکرد مورد انتظار آزمایش کنید. در پروژههایی که تضمین عملکرد کابلکشی اهمیت دارد، آزمون باید متناسب با رده و استاندارد مورد استفاده انجام شود. راهنمای Fluke Networks دربارهٔ کانال، لینک ثابت و پچکوردها تفاوت این مفاهیم را توضیح میدهد.
۵. نصب مودم یا پایانهٔ اینترنت و تنظیم دروازهٔ شبکه
ابتدا مشخص کنید سرویسدهنده از چه نوع اتصالی استفاده میکند و آیا دستگاه ارائهشده صرفاً مودم یا پایانهٔ نوری است یا قابلیت مسیریابی نیز دارد. دستگاه ONT در اتصال فیبر، پایانهٔ ارتباطی فیبر است و لزوماً جایگزین تمام وظایف روتر یا فایروال نیست.
- برقراری صحیح اتصال WAN و بررسی وضعیت لینک فیزیکی.
- تنظیم روش دریافت نشانی اینترنتی مطابق اطلاعات ISP.
- تنظیم LAN و DHCP بدون ایجاد تداخل با محدودههای IP موجود.
- بررسی DNS، مسیرهای مسیریابی و تنظیمات لازم برای سرویسهای سازمانی.
- تغییر رمزهای مدیریتی پیشفرض و محدودکردن دسترسی مدیریتی.
- تهیهٔ نسخهٔ پشتیبان از تنظیمات و ثبت روش بازیابی پیش از تغییرات مهم.
تنظیمات WAN، NAT، حالت Bridge یا روتر را بدون شناخت معماری موجود تغییر ندهید؛ اشتباه در این بخش ممکن است دسترسی اینترنت یا سرویسهای جاری را قطع کند.
۶. نصب و پیکربندی سوئیچ شبکه
پس از نصب فیزیکی و تأمین برق مناسب، اتصالات سوئیچ را طبق نقشهٔ پورتها برقرار کنید. در سوئیچ مدیریتی، نشانی مدیریت، دسترسی امن و تنظیمات پایه را انجام دهید. پیش از اعمال تنظیمات روی شبکهٔ فعال، پیکربندی فعلی و مسیر بازیابی را در اختیار داشته باشید.
- تنظیم نام قابلشناسایی و نشانی مدیریتی دستگاه.
- تنظیم پورتهای Access و Trunk و VLANها بر اساس نقش هر اتصال.
- بررسی تنظیمات جلوگیری از حلقهٔ لایهٔ دوم مطابق معماری.
- کنترل سرعت و وضعیت لینکها، خطاهای پورت و ظرفیت لینکهای بالادستی.
- محدودکردن دسترسی مدیریتی و غیرفعالکردن پورتهای بلااستفاده در صورت تناسب با سیاست اجرایی.
- بررسی بودجهٔ PoE برای اکسسپوینتها، تلفنها و سایر دستگاهها.
پورت متصل به رایانه، سرور، اکسسپوینت یا سوئیچ دیگر الزاماً تنظیمات یکسانی ندارد. در پورتهای Trunk، VLANهای مجاز و وضعیت برچسبگذاری ترافیک باید با طرح شبکه هماهنگ باشند. برای نمونههای عملی مدیریت سوئیچ، منابع رسمی پشتیبانی سوئیچهای Cisco Business را ببینید.
۷. نصب اکسسپوینت و تنظیم شبکهٔ بیسیم
محل نصب اکسسپوینت را بر اساس نقشهٔ محیط، تعداد کاربران، موانع فیزیکی، تداخل رادیویی و ظرفیت موردنیاز انتخاب کنید. نصب دستگاه در گوشهای نامناسب یا داخل محفظهای که انتشار سیگنال را مختل میکند، ممکن است کیفیت پوشش را کاهش دهد.
- محل نصب را پیش از نصب نهایی بررسی و در صورت امکان پوشش را در محیط واقعی اندازهگیری کنید.
- روش احراز هویت و رمزنگاری را متناسب با سیاست امنیتی و سازگاری کلاینتها انتخاب کنید؛ برای تجهیزات سازگار، WPA3 را بررسی کنید.
- شبکهٔ مهمان را از منابع داخلی حساس جدا و دسترسی آن را محدود کنید.
- توان ارسال و کانالها را با توجه به تراکم اکسسپوینتها و تداخل محیط تنظیم کنید.
- در صورت استفاده از PoE، استاندارد و ظرفیت توان سوئیچ را با نیاز اکسسپوینت تطبیق دهید.
- اتصال کاربران و دسترسی به سرویسهای مجاز را در محیط واقعی آزمایش کنید.
قدرت سیگنال بهتنهایی کیفیت شبکهٔ بیسیم را مشخص نمیکند؛ پایداری اتصال، تداخل، ظرفیت واقعی و تجربهٔ کاربران نیز باید بررسی شوند.
۸. تنظیم فایروال و امنیت شبکه
شبکه را با رویکرد حداقل دسترسی طراحی کنید. دسترسی کاربران به منابع، دسترسی مدیریتی به تجهیزات و ارتباط میان بخشهای مختلف را فقط بر اساس نیاز واقعی مجاز سازید. اتصال یک دستگاه به شبکه نباید به معنای دسترسی آزاد آن به تمام منابع سازمان باشد.
- رمزهای پیشفرض را تغییر دهید و حسابهای مدیریتی را محدود و قابلردیابی نگه دارید.
- قوانین فایروال را بر اساس مبدأ، مقصد، پروتکل، پورت و نیاز عملیاتی تعریف کنید.
- در صورت نیاز، کاربران، سرورها، تجهیزات مدیریتی، شبکهٔ مهمان و دستگاههای نظارتی را جدا کنید.
- دسترسی به رابط مدیریت تجهیزات را به مدیران و مبدأهای مجاز محدود کنید.
- بهروزرسانی Firmware را با توجه به سازگاری، پنجرهٔ نگهداری و روش بازگشت برنامهریزی کنید.
- ثبت رخدادها و پایش وضعیت لینکها و هشدارهای امنیتی را فعال کنید.
تفکیک شبکه بهتنهایی کافی نیست؛ قوانین ارتباطی و مسیرهای مجاز میان بخشها نیز باید آزمایش شوند. برای آشنایی بیشتر، راهنمای Microsoft دربارهٔ جداسازی شبکه را مطالعه کنید. همچنین مقالهٔ آشنایی با نسل جدید دیوار آتش یا NGFW و راهنمای پیادهسازی امنیت شبکه و مدیریت تهدیدات را ببینید.
۹. آزمون عملکرد و تحویل شبکه
روشنبودن چراغ لینک یا بازشدن یک وبسایت برای تأیید کامل پروژه کافی نیست. سناریوهای اصلی کاربران و سرویسهای سازمانی باید آزمایش شوند و نتایج بهصورت قابلپیگیری ثبت شوند.
- آزمون کابلها و بررسی سرعت و وضعیت لینکهای مهم.
- بررسی دریافت صحیح IP، دروازهٔ پیشفرض و DNS روی کلاینتها.
- آزمون ارتباط با دروازه، سرویسهای داخلی مجاز و اینترنت.
- بررسی دسترسی میان VLANها و اطمینان از مسدودبودن ارتباطهای غیرمجاز مورد انتظار.
- آزمون چاپگرها، فایلسرورها، نرمافزارهای سازمانی و تلفنهای تحت شبکه.
- بررسی پوشش وایفای در نقاط کاری مهم، در صورت وجود شبکهٔ بیسیم.
- کنترل عملکرد PoE، هشدارها، رخدادها و وضعیت سختافزاری تجهیزات.
- آزمون مسیر جایگزین یا بازیابی سرویس، در صورتی که جزو نیاز پروژه باشد.
برای هر آزمون، نتیجهٔ مورد انتظار، نتیجهٔ واقعی و اشکالهای احتمالی را ثبت کنید. پیش از خاتمهٔ پروژه، بازگشت سرویسهای حیاتی به وضعیت پایدار را با مسئول مربوطه بررسی کنید.
۱۰. عیبیابی مشکلات متداول پس از نصب
دستگاه IP دریافت نمیکند
ابتدا اتصال فیزیکی، وضعیت پورت سوئیچ، VLAN تعیینشده، پیکربندی DHCP و وجود نشانیهای تکراری را بررسی کنید. اگر فقط یک گروه از کاربران مشکل دارد، تنظیمات VLAN و مسیر دسترسی همان گروه را با طرح شبکه تطبیق دهید.
شبکهٔ داخلی فعال است اما اینترنت در دسترس نیست
وضعیت اتصال WAN، دروازهٔ پیشفرض، DNS، مسیرهای مسیریابی و قوانین فایروال را بررسی کنید. تفکیک مشکل دسترسی به IP از مشکل نام دامنه کمک میکند مشخص شود بررسی باید از مسیر ارتباطی آغاز شود یا از تنظیمات DNS.
سرعت شبکه کمتر از انتظار است
سرعت مذاکرهشدهٔ پورتها، کیفیت و طول کابل، خطاهای رابط، اشباع لینک بالادستی، بار تجهیزات و ترافیک شبکه را بررسی کنید. در شبکهٔ بیسیم، تداخل کانال، فاصله، موانع و تعداد کاربران نیز میتوانند علت افت عملکرد باشند.
برخی کاربران به منابع غیرمنتظره دسترسی دارند
عضویت VLANها، پورتهای Trunk، مسیرهای مسیریابی و قوانین فایروال یا ACL را بازبینی کنید. برای اطمینان از جداسازی، ارتباط واقعی از مبدأهای مختلف به مقصدهای مجاز و غیرمجاز را آزمایش کنید.
۱۱. مستندسازی، پشتیبانگیری و نگهداری
پایان نصب، پایان مسئولیت نگهداری شبکه نیست. برای اینکه شبکه قابلپشتیبانی و توسعه باشد، اطلاعات ضروری آن باید بهروز و در دسترس افراد مجاز نگه داشته شود.
- نقشهٔ فیزیکی و منطقی شبکه را همراه با شناسهٔ تجهیزات و لینکها ثبت کنید.
- فهرست تجهیزات شامل مدل، شمارهٔ سریال، محل نصب، نسخهٔ نرمافزار و وضعیت پشتیبانی را نگه دارید.
- جدول IP، VLANها، نقش پورتها و وابستگی سرویسهای مهم را مستند کنید.
- پس از تغییرات مهم، نسخهٔ پشتیبان تنظیمات تهیه و امکان بازیابی را طبق برنامه آزمایش کنید.
- اطلاعات محرمانه را در مخزن امن و با دسترسی محدود نگه دارید.
- برای پایش، بهروزرسانی، بازبینی دسترسیها و آزمون دورهای بازیابی برنامه داشته باشید.
مستندات دقیق، تغییرات آینده را سریعتر میکند و در زمان خرابی، وابستگی سازمان به حافظهٔ یک فرد را کاهش میدهد.
اشتباههایی که هزینهٔ نصب شبکه را افزایش میدهند
- خرید تجهیزات بدون نیازسنجی و بررسی ظرفیت واقعی.
- شروع کابلکشی پیش از تهیهٔ نقشه و برنامهٔ شمارهگذاری.
- استفاده از تنظیمات یکسان برای تمام پورتها، بدون توجه به نقش آنها.
- قرار دادن کاربران، مهمانان و تجهیزات حساس در شبکهای بدون کنترل دسترسی مناسب.
- تغییر تنظیمات شبکهٔ فعال بدون پشتیبان یا برنامهٔ بازگشت.
- تحویل شبکه بدون آزمون واقعی سرویسها و بدون مستندات.
- بیتوجهی به ظرفیت برق، تهویه، PoE و امکان توسعهٔ آینده.
چه زمانی اجرای پروژه را به متخصص شبکه بسپاریم؟
برای شبکههای کوچک با نیازهای محدود، اجرای بعضی مراحل ممکن است با دانش فنی پایه امکانپذیر باشد. اما اگر پروژه شامل چند طبقه، چند سوئیچ مدیریتی، VLANهای متعدد، سرورهای سازمانی، فایروال، سرویسهای حساس یا نیاز به حداقل قطعی است، طراحی و اجرای تخصصی میتواند ریسک خطا و هزینههای بعدی را کاهش دهد.
در چنین پروژههایی، علاوه بر نصب تجهیزات، باید طراحی زیرساخت، امنیت، آزمون تحویل و برنامهٔ پشتیبانی نیز دیده شود. انتخاب روش مناسب به ابعاد شبکه، حساسیت سرویسها و منابع موجود سازمان بستگی دارد.
پرسشهای متداول دربارهٔ نصب و راهاندازی شبکه
آیا باید ابتدا همهٔ تجهیزات شبکه خریداری شوند؟
خیر. بهتر است ابتدا نیازسنجی و طراحی انجام شود و سپس فهرست تجهیزات بر اساس ظرفیت، سازگاری، قابلیتهای لازم و امکان توسعه تهیه شود.
آیا با اتصال سوئیچ و روتر، شبکه آمادهٔ استفاده است؟
نه لزوماً. تنظیمات IP، DHCP، VLAN، قوانین امنیتی، اتصال اینترنت و سرویسهای موردنیاز باید بررسی شوند. سپس ارتباطها و سناریوهای مهم کاربران آزمایش شوند.
چرا پس از نصب، شبکه کند یا ناپایدار است؟
علت میتواند از کابل یا پورت معیوب تا تداخل بیسیم، اشباع لینک، تنظیم نادرست یا محدودیت سرویس اینترنت متفاوت باشد. تشخیص دقیق به آزمون مرحلهبهمرحله نیاز دارد.
بعد از تحویل شبکه چه مستنداتی باید دریافت شود؟
نقشهٔ شبکه، فهرست تجهیزات، جدول آدرسدهی و VLANها، شناسهٔ پورتها، نتایج آزمونهای اصلی، نسخهٔ پشتیبان تنظیمات و روش درخواست پشتیبانی از مدارک مهم تحویل هستند. اطلاعات حساس مدیریتی باید جداگانه و بهشکل امن ارائه شوند.
جمعبندی
نصب و راهاندازی موفق تجهیزات شبکه نتیجهٔ یک فرایند منظم است: نیازسنجی، طراحی، انتخاب تجهیزات، نصب فیزیکی، پیکربندی، ایمنسازی، آزمون و مستندسازی. اجرای این مراحل بهترتیب، از خطاهای قابلپیشگیری میکاهد و نگهداری و توسعهٔ شبکه را سادهتر میکند.
برای دریافت مشاوره دربارهٔ طراحی، نصب، امنیت و پشتیبانی شبکهٔ سازمانی، از صفحهٔ درخواست مشاوره و خدمات و پشتیبانی استفاده کنید یا از طریق تماس با واریان شبکه گستر با کارشناسان شرکت ارتباط بگیرید.